Până în vara lui 2026, NIS2 a fost în România o discuție între departamentul IT și un consultant. Din septembrie 2026 a devenit o discuție cu administratorul firmei. Directoratul Național de Securitate Cibernetică a confirmat că primele amenzi se scriu deja, întâi pentru entitățile care nu s-au înregistrat, apoi pentru cele care nu și-au îndeplinit obligațiile. Iar legea românească de transpunere pune două lucruri direct în sarcina organelor de conducere: răspunderea pentru încălcări și obligația de a urma cursuri de formare. Articolul de față se adresează exact acestor persoane: administratori, directori generali, membri în consilii de administrație, directori financiari care semnează bugetul de securitate. Nu tratează configurări tehnice; despre partea operațională am scris separat. Tratează ce datorezi tu, până când, cât costă dacă nu, și de ce instruirea despre atacuri asistate de AI nu mai e un „nice to have".
Ce s-a schimbat în septembrie 2026
Cadrul legal nu e nou. Directiva NIS2 a fost transpusă prin Ordonanța de urgență nr. 155/2024, publicată în Monitorul Oficial nr. 1332 din 31 decembrie 2024, iar contravențiile au devenit aplicabile la 30 de zile de la publicare, potrivit textului consolidat de pe legislatie.just.ro. Ordonanța a fost aprobată cu modificări prin Legea nr. 124/2025, în vigoare din 10 iulie 2025, care a rescris tocmai articolul despre formarea conducerii și grila de amenzi, conform legii publicate pe legislatie.just.ro.
Ce e nou e aplicarea. La lansarea unui studiu despre securitatea cibernetică în firmele românești, directorul adjunct al DNSC, Gabriel Dinu, a spus că se scriu deja primele amenzi și că „în momentul de față, primii sunt pentru neînregistrare, după care o să urmeze cei care nu și-au îndeplinit obligațiile", potrivit StartupCafe, 9 septembrie 2026. Amenzile inițiale sunt, în declarația citată, la nivelul minim. Asta nu e o veste bună, ci un avertisment: nivelul minim la neînregistrare e prima treaptă, iar treptele următoare privesc obligațiile de fond, unde plafoanele se măsoară în milioane de euro.
Un al doilea element de context explică de ce controlul începe abia acum. DNSC funcționează cu 209 angajați din cei 1.063 prevăzuți, serviciul care gestionează evidența entităților are șase oameni pentru peste 3.500 de entități, iar direcția de control, cu trei angajați, a trimis deja 900 de notificări privind obligația de înregistrare, conform notei de fundamentare citate de Forbes România. Aceeași sursă notează aproximativ 23.500 de incidente în 2026 față de 13.739 în 2025. Tradus: autoritatea e subdimensionată, deci va lucra pe liste, nu pe vizite. Prima listă e cea a firmelor care ar fi trebuit să se înregistreze și nu au făcut-o.
Cine intră sub NIS2, pe scurt
Regula de bază din ordonanță se citește pe două axe: sectorul și mărimea.
- Sectoarele. Anexa 1 („importanță critică ridicată") cuprinde 11 sectoare: energie, transport, bancar, infrastructuri ale pieței financiare, sănătate, apă potabilă, ape uzate, infrastructură digitală, gestionarea serviciilor TIC între întreprinderi, administrație publică și spațiu. Anexa 2 adaugă șapte: servicii poștale și de curierat, gestionarea deșeurilor, substanțe chimice, alimente, fabricare, furnizori de servicii digitale și cercetare.
- Mărimea. Întreprinderile mari din Anexa 1 sunt entități esențiale; întreprinderile mari și mijlocii din ambele anexe, neidentificate ca esențiale, sunt entități importante. Pragurile de mărime trimit la Legea 346/2004 privind IMM-urile. Câteva categorii sunt esențiale indiferent de dimensiune: administrația publică centrală, furnizorii de servicii DNS, prestatorii calificați de servicii de încredere, registrele de nume de domenii de nivel superior și entitățile critice identificate potrivit legii.
Legea 124/2025 a extins explicit lista, adăugând printre altele distribuitorii de medicamente și comerțul farmaceutic, potrivit analizei Deloitte România. Dacă firma ta e furnizor pentru o entitate esențială, chiar fără să fii tu în listă, vei simți NIS2 prin contract: clauzele de securitate și notificarea incidentelor către client fac parte din măsurile cerute clienților tăi.
Delimitare utilă: instituțiile financiare au regimul propriu, DORA, aplicabil din ianuarie 2025, iar producătorii de software cu elemente digitale au, de la 11 septembrie 2026, obligații de raportare a vulnerabilităților sub Cyber Resilience Act, pe care le-am tratat în ghidul despre CRA. NIS2 e cadrul pentru restul, iar pentru sistemele AI în sine se adaugă obligațiile din AI Act, pe care le-am rezumat în ghidul pentru companiile românești.
Cele patru obligații personale ale conducerii
Articolul 14 din OUG 155/2024 e articolul pe care ar trebui să-l citească fiecare administrator, pentru că nu vorbește despre „entitate", ci despre organele de conducere.
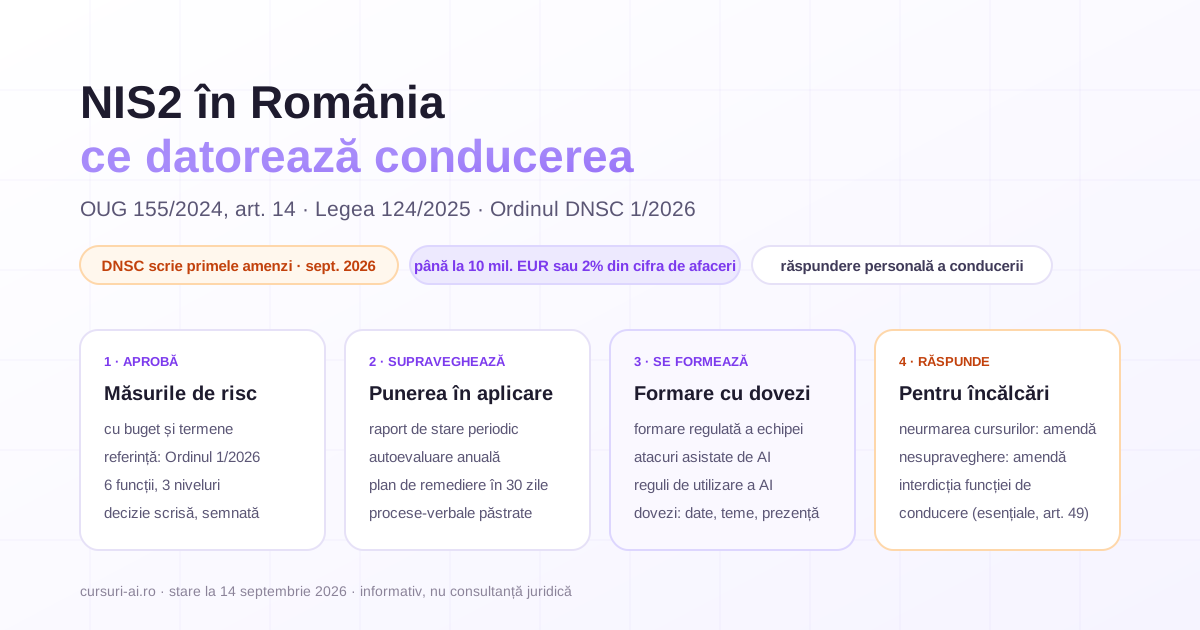
1. Aprobă. Organele de conducere „aprobă măsurile de gestionare a riscurilor de securitate cibernetică". Aprobarea nu e o semnătură pe o politică trimisă de IT; e asumarea unui set de măsuri cu buget și termene. Din 27 august 2026 există și referința concretă pentru ce trebuie aprobat: Ordinul DNSC nr. 1/2026, publicat în Monitorul Oficial nr. 712, stabilește măsurile de gestionare a riscurilor și metodologia de autoevaluare a maturității, organizate pe șase funcții (guvernare, identificare, protecție, detecție, răspuns, recuperare) și trei niveluri de asigurare, potrivit sintezei publicate de Juridice.ro.
2. Supraveghează. Aceleași organe „supraveghează punerea acestora în aplicare". Practic: cineva din conducere primește periodic starea măsurilor, incidentele și rezultatele autoevaluării, și există o urmă scrisă că le-a primit. Ordonanța cere o autoevaluare anuală a nivelului de maturitate, „asumată de managementul entității", cu plan de remediere în 30 de zile pentru neconformitățile constatate.
3. Se formează. În forma dată de Legea 124/2025, membrii organelor de conducere „urmează cursuri de formare profesională acreditate în vederea asigurării unui nivel suficient de cunoștințe și competențe pentru a identifica riscurile și a evalua practicile de gestionare a riscurilor de securitate cibernetică". Aceeași frază continuă cu obligația entității de a asigura, „în mod regulat, formarea profesională întregului personal". Două observații oneste: legea nu stabilește un număr de ore și nu detaliază cine acreditează cursurile pentru conducere; până la o clarificare din partea DNSC, întreabă autoritatea sau consultantul înainte să cumperi ceva „acreditat NIS2". Pentru formarea personalului, în schimb, legea nu cere acreditare, ci regularitate și dovezi.
4. Răspunde. Textul spune că organele de conducere „sunt responsabile de încălcările acestor dispoziții". Nu e o formulă retorică: neurmarea cursurilor de către conducere și nesupravegherea măsurilor sunt contravenții distincte, în categoria cu plafoanele cele mai mari. Iar pentru entitățile esențiale, când celelalte măsuri nu ajung, DNSC poate cere suspendarea temporară a unei certificări sau autorizări și poate impune interdicția temporară de a exercita funcția de conducere la nivel de director executiv sau reprezentant legal (art. 49). Durata acestei interdicții nu e fixată în lege; încetează la notificarea încetării cauzei.
Partea de detecție, răspuns și recuperare, adică funcțiile în care AI schimbă cel mai mult munca echipei tehnice, o tratăm în cursul AI pentru Securitate Cibernetică: SOC, threat hunting și apărare asistată de AI. Pentru conducere, contează să știi ce să ceri de la acea echipă și cum arată dovada că funcționează; despre cum ia un director decizii de implementare fără să devină specialist am scris în ghidul pentru CEO și lideri de business.
Termenele care curg, cu articolele lor
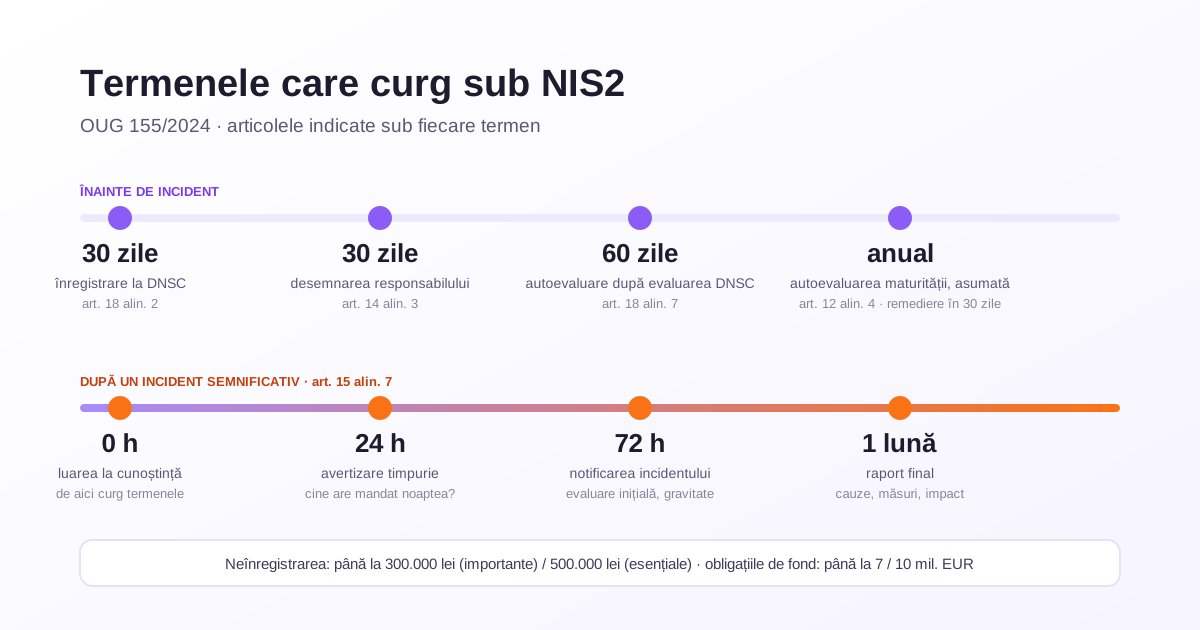
- 30 de zile pentru înregistrare. Notificarea la DNSC se face în cel mult 30 de zile de la data la care prevederile devin aplicabile entității (art. 18 alin. 2). Termenul general pentru primul val a expirat în septembrie 2025; o firmă care intră acum sub incidența legii, de pildă pentru că a depășit pragul de mărime sau a fost adăugată printr-o modificare legislativă, are propriile 30 de zile de la acel moment. Ordinele DNSC nr. 1/2025 și nr. 2/2025, publicate în Monitorul Oficial nr. 776 din 20 august 2025, stabilesc procedura de notificare și metodologia nivelului de risc.
- 30 de zile pentru responsabil. De la comunicarea deciziei DNSC de înscriere în registru, entitatea desemnează responsabilii cu securitatea rețelelor și sistemelor informatice (art. 14 alin. 3).
- 60 de zile pentru autoevaluare. De la transmiterea evaluării nivelului de risc de către DNSC, entitatea transmite autoevaluarea (art. 18 alin. 7); apoi anual.
- 24 de ore, 72 de ore, o lună. Pentru un incident semnificativ: avertizare timpurie în cel mult 24 de ore de la luarea la cunoștință, notificarea incidentului în cel mult 72 de ore, raport final în cel mult o lună (art. 15 alin. 7). Termenele sunt aceleași cu art. 23 din directivă, disponibilă în română pe EUR-Lex.
Detaliul care contează pentru conducere la ultimul punct: cele 24 de ore nu încep când IT-ul a terminat analiza, ci când entitatea a luat cunoștință. Cine decide că un incident e „semnificativ" și cine are mandat să notifice DNSC la ora două noaptea sunt întrebări de guvernanță, nu tehnice, și trebuie răspunse înainte de incident.
Cât costă, concret
Grila de amenzi din art. 60 alin. 2, în forma dată de Legea 124/2025:
| Categorie | Contravențiile principale (a-m, dd, jj, mm) | Contravenții de procedură (n-t) |
|---|---|---|
| Entități importante | 5.000 lei până la 7.000.000 EUR sau 1,4% din cifra de afaceri anuală mondială | 1.000 – 300.000 lei |
| Entități esențiale | 10.000 lei până la 10.000.000 EUR sau 2% din cifra de afaceri anuală mondială | 1.500 – 500.000 lei |
Două încadrări merită reținute pentru că răspund la întrebarea „de ce mă interesează pe mine, nu pe IT":
- Neînregistrarea (nerespectarea obligației de notificare din art. 18 alin. 2) e contravenție de procedură, deci maximum 300.000 lei pentru entitățile importante și 500.000 lei pentru cele esențiale. E categoria pe care DNSC o sancționează acum, „la nivelul minim".
- Neurmarea cursurilor de formare de către membrii organelor de conducere (lit. h) și nesupravegherea măsurilor (lit. g) sunt în categoria principală, adică sub plafonul de 7, respectiv 10 milioane de euro.
Plafoanele sunt identice cu minimele impuse de art. 34 din directivă, deci nu există o „variantă românească mai blândă". Ce există e discreția autorității în stabilirea cuantumului, iar în declarațiile publice de până acum criteriul enunțat a fost gradualitatea.
Unde intră AI-ul: în amenințare și în obligația de formare
NIS2 nu conține cuvântul „AI". Dar cere măsuri proporționale cu riscul, iar riscul s-a schimbat. În raportul său anual privind peisajul amenințărilor, ENISA notează că phishingul rămâne vectorul dominant de intruziune, cu 60% din cazurile analizate, și că, potrivit unei surse terțe citate în raport, peste 80% dintre e-mailurile de phishing identificate între septembrie 2024 și februarie 2025 ar fi folosit AI într-o anumită măsură; același raport documentează utilizarea deepfake-urilor în vishing și fraude prin impersonare, conform ENISA Threat Landscape 2025.
Pentru conducere, consecințele sunt trei:
- Instruirea personalului trebuie să acopere atacurile asistate de AI. Dacă formarea „în mod regulat" din art. 14 alin. 2 se rezumă la un modul de phishing scris în 2022, nu acoperă riscul real. Un program de formare pe departamente rezolvă și obligația din NIS2, și pe cea din art. 4 din AI Act, cu aceleași dovezi. Cum arată un e-mail de phishing generat cu un model de limbaj, cum sună un apel cu voce clonată de la „directorul general" și ce procedură de verificare oprește un transfer sunt exact subiectele din cursul Apărare împotriva fraudelor AI și deepfake. Am descris și cazurile românești de voci clonate în ghidul despre escrocheriile cu voci clonate.
- Utilizarea AI-ului de către angajați e ea însăși un risc de securitate. Studiul citat de DNSC la lansare arată că 94% dintre companiile chestionate folosesc AI, doar 37% au o politică documentată, iar 48% nu controlează utilizarea AI de către angajați, potrivit rezumatului publicat de Bursa. Datele de client lipite într-un chatbot public sunt o scurgere de date, indiferent că nu a existat un atacator. Regulile, inventarul și controalele pe care le poți pune fără să blochezi munca sunt subiectul cursului Politică de utilizare AI și securitatea datelor în companie; un punct de plecare practic e registrul sistemelor AI din companie.
- AI-ul în apărare trebuie guvernat, nu doar cumpărat. Un sistem de detecție care folosește modele de limbaj pentru triajul alertelor schimbă cine decide și cât de repede. Conducerea trebuie să știe ce decizii rămân la om și cum se auditează restul, temă pe care o tratăm și din unghi operațional în articolul despre AI în SOC.
Ce înseamnă „dovadă" la un control
Legea nu spune cum arată dovada instruirii, dar ghidul tehnic de implementare al ENISA, publicat în iunie 2025, e explicit despre ce ar căuta un evaluator: pentru instruirea conducerii, „evidence of cybersecurity training of management, for instance: training records; workshop and seminar attendance"; programul de instruire trebuie rulat periodic, iar politica de securitate revizuită de management cel puțin anual, conform ghidului ENISA. Ghidul e scris pentru furnizorii digitali acoperiți de Regulamentul de punere în aplicare 2024/2690, dar e cel mai concret reper public despre ce înseamnă „regulat" și „dovezi", și un auditor român îl va folosi ca referință în lipsa alteia.
Un dosar minim de guvernanță NIS2, la nivel de conducere, arată așa:
- decizia de aprobare a măsurilor, cu referire la Ordinul DNSC nr. 1/2026 și la nivelul de asigurare ales;
- procesul-verbal al ședințelor în care conducerea a primit raportul de stare, cel puțin trimestrial;
- autoevaluarea anuală a maturității, asumată prin semnătură, și planul de remediere;
- dovezile de formare ale membrilor conducerii și ale personalului, cu date, teme și participanți; o evaluare a competențelor echipei făcută înainte și după arată că formarea a avut efect, nu doar că a avut loc;
- procedura de notificare a incidentelor, cu persoanele care au mandat pentru fereastra de 24 de ore;
- clauzele de securitate din contractele cu furnizorii, inclusiv obligația lor de a-ți notifica incidentele.
Calendarul următoarelor săptămâni
Octombrie 2026 e Luna europeană a securității cibernetice, coordonată de ENISA și Comisia Europeană, iar DNSC organizează Bucharest Cybersecurity Conference 2026 în perioada 20–22 octombrie, cu înscrieri deschise până la 9 octombrie și cu securitatea și guvernanța AI ca temă declarată, potrivit anunțului preluat de Agerpres. Pentru o conducere care vrea să înțeleagă cum citește autoritatea propriile reguli, e cel mai direct acces.
Până atunci, ordinea rațională a pașilor pentru o firmă care nu a făcut încă nimic:
- Stabilește dacă intri sub lege și în ce categorie; documentează concluzia chiar dacă e „nu", cu argumentele (sector, mărime, servicii).
- Dacă intri, notifică DNSC; sancțiunea pentru întârziere e mai mică decât cea pentru absență, iar controlul începe de la listă.
- Aprobă, în conducere, un plan de conformare cu Ordinul 1/2026, cu buget și responsabil numit.
- Programează formarea conducerii și a personalului, cu dovezi; include atacurile asistate de AI și regulile de utilizare a AI în firmă.
- Testează procedura de notificare pe un scenariu: cine sună, pe cine, în cât timp.
Restul e disciplină. Ce vei citi în presă când amenzile vor deveni publice nu va fi despre firewalluri, ci despre firme care nu au putut arăta un proces-verbal.
Întrebări frecvente
Î: Firma mea are 60 de angajați și face software pentru o bancă. Intru sub NIS2?
R: Depinde de încadrarea proprie, nu de a clientului. Categoria „gestionarea serviciilor TIC între întreprinderi" și „furnizori de servicii digitale" sunt în anexe, iar pragurile de mărime trimit la definițiile din Legea 346/2004. Chiar dacă nu intri direct, banca ta e sub DORA și îți va impune prin contract cerințe de securitate și de notificare a incidentelor. Documentează analiza și păstreaz-o.
Î: Cine trebuie să urmeze cursurile de formare?
R: Membrii organelor de conducere ale entităților esențiale și importante, potrivit art. 14 alin. 2 din OUG 155/2024, în forma modificată prin Legea 124/2025. Legea vorbește de „cursuri de formare profesională acreditate" pentru conducere și de formare regulată pentru întregul personal, fără să fixeze un număr de ore. Verifică la DNSC ce înseamnă acreditarea în acest context înainte să cumperi un curs pe baza acestei etichete.
Î: Cât e amenda dacă nu m-am înregistrat la DNSC?
R: Neînregistrarea e încadrată la contravențiile de procedură: până la 300.000 lei pentru entitățile importante și până la 500.000 lei pentru cele esențiale. DNSC a declarat în septembrie 2026 că aplică primele amenzi de acest tip la nivelul minim. Obligațiile de fond, inclusiv formarea conducerii, au plafoane de 7, respectiv 10 milioane de euro sau un procent din cifra de afaceri mondială.
Î: Ce are AI-ul cu NIS2?
R: Trei lucruri. Atacurile de phishing și fraudă asistate de AI sunt riscul pe care instruirea trebuie să-l acopere; utilizarea necontrolată a uneltelor AI de către angajați e o sursă de scurgeri de date pe care măsurile trebuie s-o gestioneze; iar uneltele AI din apărare trebuie guvernate, cu decizii clare despre ce rămâne la om.
Î: Avem deja ISO 27001. Suntem conformi NIS2?
R: Nu automat. ISO 27001 acoperă o mare parte din măsurile tehnice și organizatorice, dar NIS2 adaugă obligații pe care standardul nu le impune: înregistrarea la DNSC, termenele de raportare de 24 și 72 de ore, formarea obligatorie a conducerii și răspunderea personală a acesteia. Un certificat ISO e un argument bun la control, nu un substitut.
Concluzie
NIS2 a mutat securitatea cibernetică din categoria „cheltuială a departamentului IT" în categoria „răspundere a conducerii", iar din septembrie 2026 mutarea are și consecințe financiare. Ce datorează organele de conducere se rezumă la patru verbe: aprobă, supraveghează, se formează, răspund. Ce le protejează e o singură idee: dovezi scrise pentru fiecare dintre cele patru. Iar dacă instruirea are un singur capitol de actualizat în 2026, e cel despre atacurile asistate de AI, pentru că acolo s-a mutat și atacatorul.
Articol informativ, redactat la 14 septembrie 2026 pe baza actelor normative și a surselor citate, consultate la această dată. Legislația și practica de aplicare a DNSC evoluează; verifică textele în vigoare pe legislatie.just.ro înainte de orice decizie. Conținutul nu constituie consultanță juridică; pentru încadrarea concretă a companiei tale, consultă un specialist.
Surse
- OUG nr. 155/2024 privind cadrul general pentru securitatea cibernetică, text consolidat
- Legea nr. 124/2025 pentru aprobarea OUG 155/2024
- Juridice.ro, Ordinul DNSC nr. 1/2026: măsuri și metodologie pentru gestionarea riscurilor de securitate cibernetică
- StartupCafe, „Se scriu deja primele amenzi", 9 septembrie 2026
- Forbes România, DNSC funcționează cu 20% din personalul prevăzut, 3 septembrie 2026
- Bursa, studiul Fort Cyber „Radiografia securității cibernetice în România în 2026"
- Deloitte România, completări-cheie în noua lege referitoare la NIS2
- Directiva (UE) 2022/2555 (NIS2), text în română pe EUR-Lex
- ENISA, Technical Implementation Guidance on Cybersecurity Risk Management Measures, v1.0, iunie 2025
- ENISA Threat Landscape 2025
- Agerpres, DNSC anunță deschiderea înscrierilor pentru Bucharest Cybersecurity Conference 2026

Cursul care continuă acest articol
AI pentru Securitate Cibernetică: SOC, Threat Hunting și Apărare Asistată de AI
Ai citit teoria. În curs o aplici: lecții structurate pe module, exerciții și quiz-uri cu feedback imediat, Profesorul AI integrat în fiecare lecție și progres salvat automat. La final primești o atestare privată de finalizare.
Din programa cursului
- Modul 0 — Cadru legal și etic OBLIGATORIU: blue-team-first
- Peisajul amenințărilor AI 2026: threat intelligence pentru apărători
- AI în SOC: triaj de alerte, reducerea zgomotului și enrichment
- Threat hunting asistat de AI
+ încă 7 module în programa completă
499 lei pe lună pentru acest curs, TVA 21% inclus · sau 1.999 lei pe lună pentru toate cele 25 de cursuri IT Pro (vezi ce înveți în tot parcursul).
Abonament lunar, cu reînnoire automată · anulezi oricând din contul tău · conținut digital cu acces imediat, vezi condițiile de retragere. Atestarea confirmă parcurgerea cursului și este privată — nu este diplomă și nu este calificare recunoscută de stat.