O simulare de phishing era, până de curând, un exercițiu previzibil: un e-mail cu o greșeală de ortografie, un logo strâmb, un link evident dubios și, la final, o listă cu cine a dat click. În 2026, atacatorul real nu mai face greșeli de ortografie, își scrie mesajul pe contextul tău și te sună, nu doar îți scrie; un program de instruire care testează angajații pe momeli din 2019 măsoară altceva decât riscul real. Articolul răspunde la două întrebări pe care IT-ul, HR-ul și conducerea le pun de obicei separat, deși sunt aceeași întrebare: cum proiectezi un program de simulări de phishing care chiar schimbă comportamentul, și ce ai voie să faci, în România, când îți „testezi” proprii angajați.
Ce a schimbat AI în phishing, cu cifre care se pot verifica
Trei surse publicate în ultimul an spun aceeași poveste, din unghiuri diferite.
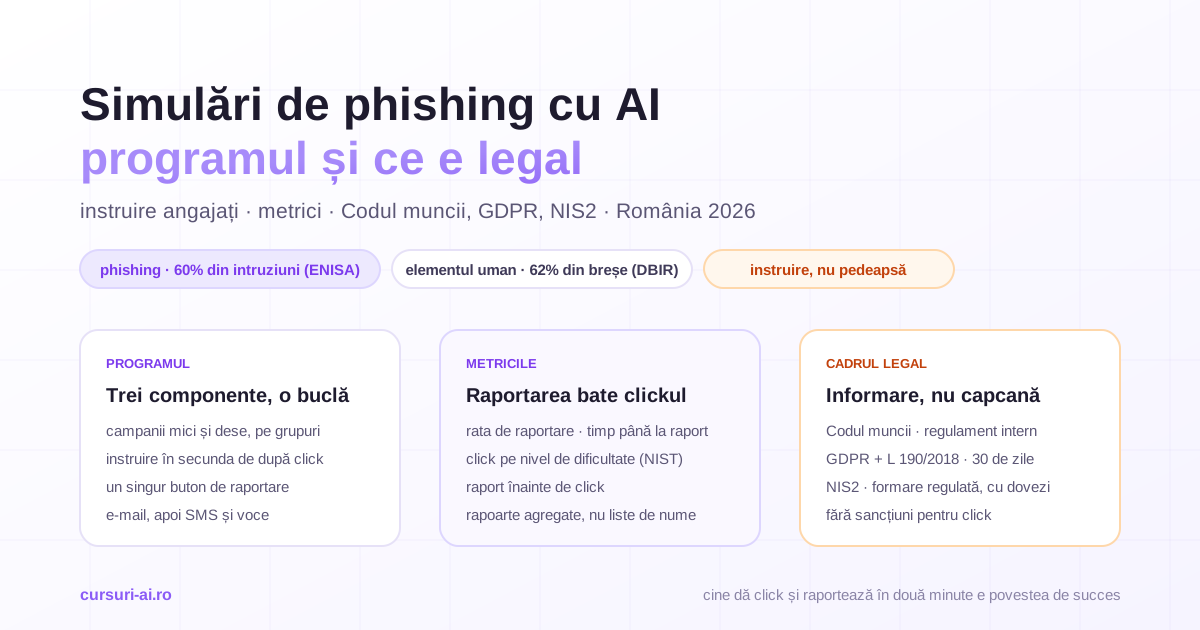
- ENISA, Threat Landscape 2025 (octombrie 2025): phishingul „rămâne vectorul dominant de intruziune (60%)”. Raportul notează că modelele de limbaj sunt folosite pentru e-mailuri mai convingătoare și citează, cu rezerva „reportedly”, un raport al unui furnizor de instruire anti-phishing potrivit căruia peste 80% dintre e-mailurile de phishing identificate între septembrie 2024 și februarie 2025 ar fi folosit AI într-o anumită măsură; descrie și folosirea AI în vishing și impersonare, conform ENISA Threat Landscape 2025.
- Verizon, Data Breach Investigations Report 2026 (mai 2026): elementul uman a fost prezent în 62% dintre breșe; phishingul a rămas la 16% dintre breșe, pretextingul a urcat la 6%, iar 41% dintre breșele prin inginerie socială au implicat alte canale decât e-mailul. Detaliul cel mai util pentru un program: rata mediană de click în simulările prin e-mail este de 1,4%, iar în cele prin telefon (voce și SMS) de aproximativ 2%, „o creștere de 40%”, pe un eșantion pe care autorii îl numesc mic, potrivit DBIR 2026.
- APWG, Phishing Activity Trends Report, Q1 2026: 971.181 de atacuri de phishing în primul trimestru din 2026, cu 13,8% mai multe decât cele 853.244 din trimestrul anterior, conform raportului APWG.
Consecințele pentru instruire: „caută greșelile” nu mai e o lecție, e o vulnerabilitate; semnalele valide sunt de proces, nu de formă: urgență artificială, secret impus, invocarea autorității, un canal nou sau schimbat, cererea de a ocoli procedura. E-mailul nu mai e singurul canal, iar volumul e industrial, deci reflexul de raportare trebuie să funcționeze și când ești obosit.
Reflexele pe care un program de simulare le antrenează, adică recunoașterea presiunii, triajul de 30 de secunde și verificarea pe un canal cunoscut înainte de orice acțiune cu bani sau date, sunt exact materia cursului Apărare împotriva fraudelor AI și deepfake, scris pentru angajați fără pregătire tehnică, de la asistenți și contabili la conducere. Despre frauda „CEO” cu voce clonată și procedurile de plată care opresc transferul am scris separat, în ghidul de apărare împotriva deepfake-urilor și fraudei AI; aici rămânem la program și la lege.
Ce este un program de simulări de phishing și ce nu este
Un program are trei componente inseparabile: campanii periodice de mesaje-momeală inofensive, trimise controlat printr-o platformă dedicată; instruire imediată pentru cine interacționează cu momeala; și raportare, un buton sau o adresă prin care orice angajat semnalează un mesaj suspect, real sau simulat. Dacă lipsește una, nu ai un program, ai un sondaj.
Regulile etice nu sunt negociabile, iar cursul de apărare le formulează fără echivoc: nu creezi conținut fraudulos real, nu generezi deepfake-uri ale unor persoane reale; simulările legitime folosesc instrumente dedicate, transparente și aprobate de conducere, iar scopul este învățarea, nu păcălirea umilitoare a colegilor.
Ce nu este un program de simulare: un test-capcană pentru sancțiuni (cine cade primește instruire, nu o notă la dosar); un clasament public (rata de click pe departamente e o cifră pentru conducere, numele celor care au dat click nu sunt o cifră pentru nimeni în afara instruirii); o momeală pe temele care dor (bonusuri anulate, restructurări, sănătate, decese în familie produc rate mari de click și suferință reală, iar suferința reală nu trece testul de proporționalitate pe care stă temeiul legal al programului).
Cum proiectezi campania: scenarii, grupuri, canale, frecvență
Scenariile: dificultate măsurată, nu inspirație
O rată de click fără o măsură a dificultății momelii nu înseamnă nimic: 3% pe un e-mail grosolan e un semnal de alarmă, 12% pe unul aproape perfect e un rezultat bun. Instrumentul public de referință este NIST Phish Scale, o metodă de evaluare a dificultății cu care oamenii detectează un e-mail de phishing, construită de institutul american de standarde pe peste patru ani de date din propriile exerciții. Combină indiciile observabile din mesaj (erori, expeditor nepotrivit, link suspect) cu alinierea premisei pe contextul de muncă al destinatarului; premisă bine aliniată plus puține indicii înseamnă mesaj greu de detectat, potrivit paginii oficiale NIST; ghidul NIST TN 2276 (noiembrie 2023) vine cu fișe de lucru. Practic: notezi dificultatea înainte de campanie și raportezi rata de click pe nivel de dificultate, nu ca o singură cifră.
Scenariile se scriu pe amenințările din 2026, pe roluri: pentru finanțe, factura furnizorului cu IBAN „actualizat” și plata urgentă „de la directorul general”; pentru HR, CV-ul cu atașament; pentru toți, documentul partajat care cere re-autentificare și aprobarea unei autentificări multifactor neinițiate. Două limite: nu folosești numele real al unui coleg ca expeditor fără acordul lui și nu imiți bănci sau instituții reale.
Grupurile: pe expunere, nu pe organigramă
Segmentezi după ce poate face persoana: cine poate iniția sau aproba plăți, cine poate schimba date bancare, cine are drepturi de administrare, cine lucrează cu exteriorul și cine face parte din conducere. Ultimul grup nu e opțional: sub NIS2, conducerea are propria obligație de formare. Trimiterea se eșalonează pe câteva zile; colegii care se avertizează între ei nu „contaminează” testul, sunt exact comportamentul pe care îl măsori la rata de raportare.
Canalele: e-mail, apoi SMS și voce
Datele DBIR arată că vectorii „de telefon” sunt cel puțin la fel de eficienți ca e-mailul. SMS-ul se simulează cu aceleași platforme; vocea, doar cu apeluri scriptate de un tester instruit, pe un scenariu aprobat, niciodată cu vocea clonată a unei persoane reale. Începe cu e-mailul, adaugă SMS-ul în al doilea trimestru și voce doar pentru grupurile care pot mișca bani.
Frecvența: campanii mici și dese, nu una mare pe an
O campanie anuală măsoară o zi din viața firmei. Recomandarea noastră: lunar pentru organizațiile mari sau expuse, cel puțin trimestrial pentru restul, cu campanii mici (un scenariu, un grup) urmate în câteva zile de micro-instruire. Exemplul ilustrativ din DBIR 2026 merge în aceeași direcție: instruire continuă plus simulări lunare, în locul sesiunii anuale.
Metricile care contează
| Metrică | Cum se calculează | Ce îți spune | Capcana |
|---|---|---|---|
| Rata de click | clickuri sau deschideri de atașament ÷ mesaje livrate | Cât de bine trece momeala de reflexul de oprire | Fără nivel de dificultate, nu se compară |
| Rata de raportare | mesaje raportate prin canalul oficial ÷ mesaje livrate | Dacă există reflexul de raportare; metrica principală | Un buton greu de găsit ucide metrica |
| Timpul până la prima raportare | mediana minutelor de la livrare la primul raport | Cât de repede ar afla IT-ul de o campanie reală | Se măsoară pe grup, nu pe persoană |
| Raport înainte de click | raportări ÷ clickuri, în aceeași campanie | Dacă echipa „vede” înainte să „apese” | Sub 1: instruirea nu a ajuns la reflex |
| Rata de introducere a datelor | formulare completate pe pagina-capcană ÷ clickuri | Diferența dintre curiozitate și compromitere | Platforma nu stochează niciodată parola introdusă |
| Clickuri repetate | persoane cu 3+ clickuri în 12 luni, ca procent din grup | Unde e nevoie de instruire adaptată | Cifră pentru instruire, nu pentru evaluare |
| Acoperire | angajați incluși în cel puțin o campanie în 12 luni | Dacă programul e „regulat” și pentru „întregul personal” | Conducerea și noii angajați se pierd primii |
Rata mediană de 1,4% din DBIR e o referință de piață, nu o țintă: baza ta e prima ta campanie, iar ce contează e traiectoria pe scenarii de dificultate comparabilă. Datele la nivel de persoană există ca să livrezi instruirea; raportul pentru conducere e agregat pe grupuri suficient de mari ca nimeni să nu poată fi identificat prin deducție.
Ce faci cu cei care dau click: instruire, nu pedeapsă
În secunda de după click: pagina de aterizare nu e un „te-am prins”, e o lecție de două minute: ce indicii avea mesajul, ce semnal de proces a fost ignorat, ce faci data viitoare. Fără nume, fără reproș. În 48 de ore: un micro-modul pe scenariul respectiv; pentru grupurile care mișcă bani sau date, un curs complet despre semnalele de manipulare și procedurile de verificare. La clickuri repetate: o discuție între manager, IT și persoana în cauză, pornind de la context (volum de e-mail, presiune, drepturi de acces), urmată de măsuri de proces, de exemplu dublă autorizare pe plăți. Nu de sancțiune.
De ce nu sancțiune? Pentru că e ineficient și, în România, aproape imposibil de făcut legal. Răspunderea disciplinară din Codul muncii presupune o abatere definită în regulamentul intern, iar orice sancțiune, cu excepția avertismentului scris, e lovită de nulitate absolută fără cercetare disciplinară prealabilă (art. 251). „A dat click pe un test” nu e o abatere decât dacă regulamentul spune că ignorarea unei proceduri concrete e abatere. Un program care sancționează clickul obține un singur rezultat garantat: oamenii nu mai raportează nimic, de teamă că raportarea e o mărturisire. Cursul de apărare pune principiul negru pe alb: un canal clar de raportare și non-penalizarea celor care raportează cu bună-credință. Persoana care dă click și raportează în două minute nu e un eșec al programului, e povestea lui de succes.
Integrarea cu raportarea internă și cu DNSC
- Un singur buton, o singură adresă. Mesajul raportat care era o simulare primește automat „a fost un exercițiu, mulțumim”; cel care nu era intră în triajul IT sau al SOC-ului, iar persoana primește o confirmare scurtă. Timpul dintre raportare și confirmare e o metrică a ta, nu a angajatului.
- Semnalele merg spre apărare. Un mesaj fără greșeli, personalizat pe contextul firmei, e tocmai tiparul phishingului asistat de AI pe care un SOC modern îl detectează pe comportament și context, nu pe conținut; cum se organizează această detecție, cu AI ca multiplicator al apărătorului, e subiectul cursului AI pentru Securitate Cibernetică: SOC și threat hunting, iar partea operațională e în articolul despre AI în SOC.
- Mesajele reale devin scenariile următoare, cu identitățile reale înlocuite.
- Raportarea în afara firmei. Pentru campaniile reale, DNSC recomandă să nu dai curs solicitărilor și să transmiți mesajele către platforma națională PNRISC sau prin numărul 1911. Pentru entitățile sub NIS2, un incident semnificativ declanșează termenele de 24 și 72 de ore pentru notificarea DNSC, detaliate în ghidul despre obligațiile conducerii sub NIS2; simularea e și repetiția generală pentru acel moment: cine anunță, pe cine, în cât timp.
Ce e legal în România când îți testezi angajații
Secțiunea are caracter informativ și nu constituie consultanță juridică; textele de lege se verifică pe legislatie.just.ro înainte de orice decizie.
Codul muncii: dreptul de control, regulamentul intern, informarea
Codul muncii (Legea nr. 53/2003, republicată) dă angajatorului dreptul „să exercite controlul asupra modului de îndeplinire a sarcinilor de serviciu” (art. 40 alin. 1 lit. d). Simularea intră în acest drept, dar nu în vid: cadrul ei se scrie în regulamentul intern, întocmit cu consultarea sindicatului sau a reprezentanților salariaților (art. 241), care cuprinde obligatoriu regulile de disciplină, abaterile și sancțiunile, procedura disciplinară și, dacă există, politica generală de formare (art. 242), și care se aduce la cunoștința salariaților (art. 243), conform textului de pe legislatie.just.ro. Concret: politica de securitate, cu capitolul despre simulări, se anexează regulamentului intern și se comunică fiecărui angajat cu semnătură.
GDPR și Legea 190/2018: temeiul, informarea, cele 30 de zile
O simulare prelucrează date cu caracter personal: adresa de e-mail, momentul clickului, dispozitivul, adresa IP. Temeiul corect e interesul legitim, art. 6 alin. (1) lit. f) din Regulamentul (UE) 2016/679; considerentul 49 recunoaște explicit securitatea rețelelor și a informațiilor drept interes legitim. Nu consimțământul: Grupul de lucru „Articolul 29” scria în Opinia 2/2017 că „este foarte puțin probabil ca acordul să constituie temei legal pentru prelucrarea datelor la locul de muncă, cu excepția cazului în care angajații pot refuza fără consecințe negative” și că angajatorul trebuie „să fie transparent cu angajații în privința utilizării și a scopurilor tehnologiilor de monitorizare”, potrivit Opiniei 2/2017 (WP249). Testul în trei pași din Orientările 1/2024 ale Comitetului European pentru Protecția Datelor (interes real, necesitate, cântărire cu drepturile și așteptările rezonabile ale persoanelor) se documentează înainte de prima campanie.
Art. 5 din Legea nr. 190/2018 permite prelucrarea datelor angajaților prin sisteme de monitorizare prin mijloace de comunicații electronice doar dacă sunt îndeplinite, cumulativ, cinci condiții: interesele legitime ale angajatorului sunt temeinic justificate și prevalează; angajatorul a realizat „informarea prealabilă obligatorie, completă și în mod explicit a angajaților”; a consultat sindicatul sau reprezentanții angajaților înainte de introducerea sistemului; „alte forme și modalități mai puțin intruzive pentru atingerea scopului urmărit de angajator nu și-au dovedit anterior eficiența”; și durata de stocare e proporțională, „dar nu mai mare de 30 de zile, cu excepția situațiilor expres reglementate de lege sau a cazurilor temeinic justificate”, conform textului de pe legislatie.just.ro. Dacă o platformă de simulare e „sistem de monitorizare” în sensul acestui articol se poate discuta; abordarea prudentă e să o tratezi ca atare: evenimentele individuale se agregă sau se pseudonimizează după 30 de zile, iar urmărirea clickurilor repetate pe 12 luni se documentează ca „caz temeinic justificat”.
Autoritatea de supraveghere a aplicat deja aceste teste, chiar dacă nu pe phishing: în martie 2023, ANSPDCP a sancționat un operator cu amenzi totale de 5.000 EUR pentru că a prelucrat excesiv, în afara orelor de program, datele de localizare ale unui angajat prin GPS-ul mașinii de serviciu, „fără să fi demonstrat că anterior a epuizat alte metode mai puțin intruzive”, fără dovada informării complete și folosind datele în alt scop decât cel inițial, potrivit comunicatului ANSPDCP din 23 martie 2023. Înlocuiește „GPS” cu „platformă de simulare” și ai întrebările de la un control: necesitate, informare, limitarea scopului.
Două consecințe practice: rezultatele simulărilor nu intră în evaluarea profesională, pentru că singurul scop justificabil e instruirea; iar dacă prelucrarea e sistematică și la scară largă, faci o evaluare a impactului asupra protecției datelor (art. 35) înainte de prima campanie, cu DPO-ul la masă. Regulile de utilizare a uneltelor AI de către angajați fac parte din aceeași politică; cum se scrie fără să blocheze munca e subiectul cursului Politică de utilizare AI și securitatea datelor în companie.
NIS2: instruirea e obligație, simularea e dovada
Pentru entitățile esențiale și importante, cadrul e OUG nr. 155/2024, aprobată cu modificări prin Legea nr. 124/2025. Măsurile minime de gestionare a riscurilor (art. 11 alin. 1) cuprind, la art. 13 lit. i), „practicile de bază în materie de igienă cibernetică și formarea în domeniul securității cibernetice”, iar art. 14 alin. (2) obligă entitatea să asigure, „în mod regulat, formarea profesională întregului personal în vederea asigurării unui nivel suficient de cunoștințe și competențe”, după ce cere membrilor organelor de conducere să urmeze cursuri de formare, conform textului consolidat de pe legislatie.just.ro. Legea nu definește „regulat” și nici „dovadă”; un program cu campanii datate, acoperire pe întregul personal, instruire după fiecare campanie și rezultate agregate e cea mai bună dovadă la un control DNSC. Sancțiunile și obligațiile personale ale conducerii sunt în ghidul NIS2 pentru conducere.
Lista de verificare legală, înainte de prima campanie
- Decizie a conducerii care aprobă programul, scopul (instruire, nu evaluare) și responsabilul.
- Capitol despre simulări în politica de securitate, anexată regulamentului intern; consultarea reprezentanților salariaților, cu proces-verbal.
- Informare prealabilă, completă și explicită: că programul există, ce date prelucrează, cu ce scop, cât le păstrează, cine le vede, ce drepturi au angajații. Se comunică existența campaniilor, nu datele lor.
- Evaluarea interesului legitim documentată; DPIA dacă prelucrarea e sistematică și la scară largă.
- Retenție: date individuale maximum 30 de zile, apoi agregate; excepțiile justificate în scris.
- Contract de prelucrare cu furnizorul (art. 28), sub-procesatori, locul găzduirii, datele din formularele-capcană nestocate.
- Regula scrisă: fără sancțiuni pentru clickuri în simulări.
- Momeli fără teme sensibile, fără nume reale de colegi fără acord, fără mărci reale de bănci sau instituții.
- Pentru entitățile NIS2: dosarul de dovezi (date, grupuri, acoperire, instruire livrată) și legătura cu procedura de notificare a incidentelor.
Planul pe 90 de zile
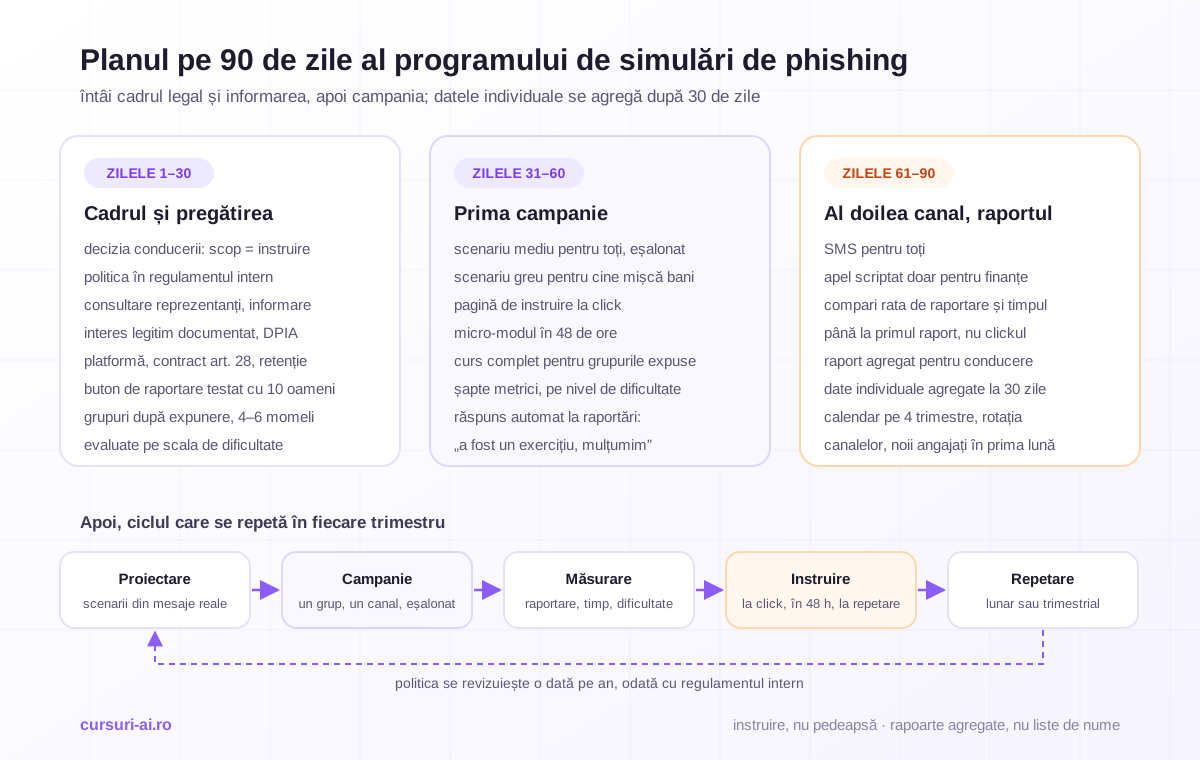
Zilele 1–30: cadrul și pregătirea. Decizia conducerii, politica în regulamentul intern, consultarea reprezentanților, informarea angajaților, evaluarea interesului legitim și, dacă e cazul, DPIA. Platforma, contractul de prelucrare, butonul de raportare testat cu zece oameni. Grupurile după expunere și patru–șase momeli evaluate pe scala de dificultate.
Zilele 31–60: prima campanie și prima instruire. Un scenariu mediu pentru toți, eșalonat pe o săptămână, plus unul greu pentru grupul care mișcă bani. Pagină de instruire la click, micro-modul în 48 de ore, cursul complet pentru grupurile expuse. Măsori cele șapte metrici, pe nivel de dificultate.
Zilele 61–90: al doilea canal și raportul. SMS pentru toți, apel scriptat doar pentru finanțe. Compari rata de raportare și timpul până la prima raportare cu prima campanie, nu rata de click în sine. Raport agregat pentru conducere și calendarul următoarelor patru trimestre: un scenariu nou pe lună sau pe trimestru, rotația canalelor, noii angajați incluși în prima lună, politica revizuită anual, odată cu regulamentul intern.
Uneltele: piața de platforme e matură și multe generează deja momeli cu modele de limbaj. Nu recomandăm un produs, ci întrebările pentru orice furnizor: buton de raportare integrat în clientul de e-mail, inclusiv pe telefon; dificultate etichetată pe scenariu; retenție a datelor individuale setabilă la 30 de zile; datele din formularele-capcană nestocate; găzduire în UE, cu contractul de prelucrare cunoscut înainte de semnare; momelile generate cu AI revizuite de un om înainte de trimitere.
Întrebări frecvente
Este legal să trimit angajaților e-mailuri de phishing simulate fără să-i anunț? Nu, în forma „fără să știe că programul există”. Legea 190/2018 cere informarea prealabilă, completă și explicită a angajaților și consultarea reprezentanților lor, iar GDPR cere transparență indiferent de temei. Nu ești obligat să comunici datele și scenariile campaniilor; un program anunțat, cu calendar necunoscut, testează exact ce trebuie.
Pot sancționa un angajat care dă click de trei ori la simulări? Practic nu, și nici nu ar trebui. Sancțiunea disciplinară presupune o abatere definită în regulamentul intern și, cu excepția avertismentului scris, o cercetare disciplinară prealabilă, sub sancțiunea nulității absolute. Clickul într-un exercițiu de instruire nu e o abatere; răspunsul corect e instruire adaptată și măsuri de proces, de exemplu dublă autorizare pe plăți.
Ce rată de click e „bună”? Nu există o cifră absolută. Rata mediană din simulările prin e-mail raportată în DBIR 2026 e de 1,4%, dar depinde de dificultatea momelii, de grup și de canal. Compară propriile campanii pe scenarii de dificultate comparabilă și urmărește în primul rând rata de raportare.
Cât timp păstrez datele simulărilor? Datele la nivel de persoană, maximum 30 de zile, conform art. 5 lit. e) din Legea 190/2018, cu excepția situațiilor reglementate de lege sau a cazurilor temeinic justificate, pe care le documentezi. Apoi păstrezi doar rezultate agregate pe grupuri.
Suntem entitate sub NIS2: e obligatorie simularea de phishing? Legea nu cere explicit simulări. OUG 155/2024 cere, printre măsurile minime, igienă cibernetică de bază și formare în domeniul securității cibernetice, iar art. 14 alin. (2) cere formarea regulată a întregului personal. Simularea e cel mai direct mod de a dovedi că formarea e regulată, acoperă tot personalul și are un rezultat măsurabil.
Concluzie
Phishingul din 2026 e scris fără greșeli, personalizat pe contextul firmei și livrat pe orice canal, iar cifrele ENISA, Verizon și APWG arată că rămâne poarta principală de intrare. Un program de simulări care ține pasul are trei componente, campanie, instruire și raportare, măsoară pe niveluri de dificultate și tratează clickul ca pe un moment de învățare, nu ca pe o probă la dosar. Cadrul legal din România, luat în serios, e un aliat: regulamentul intern și informarea din Codul muncii, interesul legitim și plafonul de 30 de zile din Legea 190/2018, transparența din GDPR și formarea regulată din NIS2 descriu, împreună, exact programul care funcționează.
Surse și resurse oficiale
- ENISA, Threat Landscape 2025 (octombrie 2025): https://www.enisa.europa.eu/sites/default/files/2026-01/ENISA%20Threat%20Landscape%202025_v1.2.pdf
- Verizon, 2026 Data Breach Investigations Report: https://www.verizon.com/business/resources/reports/dbir/
- APWG, Phishing Activity Trends Report, Q1 2026: https://docs.apwg.org/reports/apwg_trends_report_q1_2026.pdf
- NIST, The NIST Phish Scale și ghidul NIST TN 2276: https://www.nist.gov/publications/nist-phish-scale-method-rating-human-phishing-detection-difficulty și https://csrc.nist.gov/pubs/tn/2276/final
- OUG nr. 155/2024 privind cadrul pentru securitatea cibernetică (text consolidat): https://legislatie.just.ro/Public/DetaliiDocumentAfis/298744
- Legea nr. 124/2025 pentru aprobarea OUG 155/2024: https://legislatie.just.ro/public/DetaliiDocument/299675
- Codul muncii, Legea nr. 53/2003, republicată (art. 40, 241–243, 251): https://legislatie.just.ro/Public/DetaliiDocument/127264
- Legea nr. 190/2018 privind măsuri de punere în aplicare a RGPD (art. 5): https://legislatie.just.ro/Public/DetaliiDocument/203151
- Regulamentul (UE) 2016/679 (GDPR), art. 6, 13, 28, 35, 88 și considerentul 49: https://eur-lex.europa.eu/legal-content/RO/TXT/?uri=CELEX:32016R0679
- Grupul de lucru „Articolul 29”, Opinia 2/2017 privind prelucrarea datelor la locul de muncă (WP249): https://ec.europa.eu/newsroom/article29/items/610169
- Comitetul European pentru Protecția Datelor, Orientările 1/2024 privind art. 6 alin. (1) lit. f): https://www.edpb.europa.eu/public-consultations/guidelines-12024-on-processing-of-personal-data-based-on-article-61f-gdpr_en
- ANSPDCP, comunicat de presă din 23 martie 2023: https://www.dataprotection.ro/?page=Comunicat_Presa_23.03.2023
- DNSC, platforma națională de raportare a incidentelor PNRISC și numărul 1911: https://pnrisc.dnsc.ro/
Articol informativ, publicat la 22 septembrie 2026, pe baza rapoartelor și a actelor normative citate, consultate la această dată. Cifrele provin din rapoartele ENISA, Verizon și APWG și pot fi actualizate de autorii lor; textele de lege se verifică pe legislatie.just.ro înainte de orice decizie. Conținutul are caracter educativ și nu constituie consultanță juridică; pentru situația concretă a companiei tale, consultă un specialist în dreptul muncii și în protecția datelor.

Cursul care continuă acest articol
Apărare împotriva Fraudelor AI și Deepfake: Ghid pentru Companii și Angajați
Ai citit teoria. În curs o aplici: lecții structurate pe module, exerciții și quiz-uri cu feedback imediat, Profesorul AI integrat în fiecare lecție și progres salvat automat. La final primești o atestare privată de finalizare.
Din programa cursului
- Peisajul Amenințării 2026: Ce Este un Deepfake și Cum Funcționează Frauda AI
- Anatomia unui Atac: Vishing, Video Deepfake și BEC Asistat de AI
- Semnale de Alarmă: Cum Recunoști Manipularea și Presiunea Socială
- Proceduri Anti-Fraudă pentru Plăți: Controale Care Opresc Banii
+ încă 6 module în programa completă
499 lei pe lună pentru acest curs, TVA 21% inclus · sau 1.499 lei pe lună pentru toate cele 25 de cursuri Non-IT (vezi ce înveți în tot parcursul).
Abonament lunar, cu reînnoire automată · anulezi oricând din contul tău · conținut digital cu acces imediat, vezi condițiile de retragere. Atestarea confirmă parcurgerea cursului și este privată — nu este diplomă și nu este calificare recunoscută de stat.