Demonstrația a mers perfect, prețul e agreat, juridicul a trecut peste contract. Apoi vine fișierul: 120 de întrebări despre securitatea și guvernanța funcționalității tale cu AI, cu termen de răspuns o săptămână. Contractele nu se pierd la demonstrație, ci în acest fișier — și, de obicei, nu pentru că firma ar fi nesigură, ci pentru că nimeni nu a scris niciodată răspunsurile.
Articolul e o hartă a ceea ce te întreabă un client mare din Uniunea Europeană despre produsul tău cu AI, de ce e obligat să întrebe și cum arată un răspuns care nu blochează semnarea. E scris pentru firmele de software și pentru echipele de produs, nu pentru juriști: fiecare secțiune spune ce pregătești, nu ce articol citezi.
De ce primești chestionarul
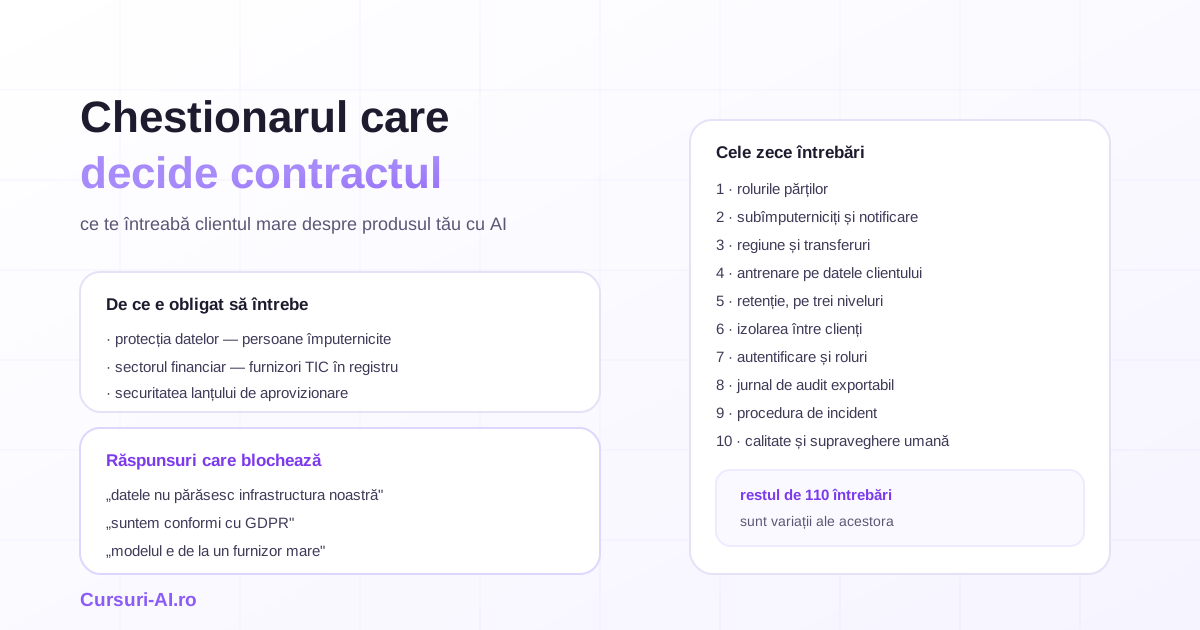
Clientul nu e curios. E obligat, din trei direcții simultan.
Protecția datelor. Dacă produsul tău prelucrează date cu caracter personal în numele clientului, ești persoană împuternicită, iar articolul 28 din Regulamentul general privind protecția datelor impune un contract cu un conținut precis și cere clientului „să recurgă doar la persoane împuternicite care oferă garanții suficiente pentru punerea în aplicare a unor măsuri tehnice și organizatorice adecvate". Evaluarea acelor garanții se face, în practică, exact prin chestionarul pe care îl ai în față.
Reglementarea sectorială. Dacă vinzi în sectorul financiar, clientul intră sub Regulamentul (UE) 2022/2554 privind reziliența operațională digitală, aplicabil din 17 ianuarie 2025. Acesta îi cere să țină un registru de informații privind furnizorii de servicii TIC, să includă clauze contractuale minime, să gestioneze și să monitorizeze subcontractarea și să țină cont de cadrul de supraveghere a furnizorilor critici. Cu alte cuvinte, furnizorul tău de modele devine subcontractantul care apare într-un registru la care se uită un supraveghetor.
Securitatea lanțului de aprovizionare. Clienții aflați sub regimul NIS2 își evaluează furnizorii și transmit cerințele mai departe prin contract — contextul de aplicare în România e detaliat în articolul despre NIS2, sancțiuni și obligațiile conducerii.
Partea de guvernanță, evaluare a riscurilor și conformitate pentru sisteme care folosesc modele — inclusiv cerințele care ajung în astfel de chestionare — e tratată în cursul AI Security și Ethical Engineering.
Cele zece întrebări care decid
Restul de 110 sunt variații. Acestea sunt cele care opresc semnarea când răspunsul e greșit.
1. Cine e operatorul și cine persoana împuternicită?
Răspunsul corect e aproape întotdeauna: clientul e operator, tu ești persoană împuternicită, iar furnizorul de model e subîmputernicit. Dacă răspunzi „nu prelucrăm date personale" pentru un produs în care utilizatorii scriu text liber, pierzi credibilitatea pentru tot restul chestionarului: câmpurile libere conțin, în practică, nume, adrese de e-mail și detalii de contract.
Separat, regulamentul european privind inteligența artificială distinge rolurile de furnizor și de implementator al unui sistem de AI. Merită clarificat din start care e poziția ta în lanț, pentru că de ea depind obligațiile care ți se transferă prin contract.
2. Ce subîmputerniciți folosești?
Aici e cel mai frecvent blocaj. Articolul 28 alineatul (2) e explicit: persoana împuternicită „nu recrutează o altă persoană împuternicită fără a primi în prealabil o autorizație scrisă, specifică sau generală, din partea operatorului". În cazul autorizației generale, ai obligația să informezi clientul despre orice modificare preconizată privind adăugarea sau înlocuirea altor persoane împuternicite, „oferind astfel operatorului posibilitatea de a formula obiecții".
Și partea pe care mulți furnizori o descoperă târziu — alineatul (4): dacă subîmputernicitul nu își respectă obligațiile, tu rămâi pe deplin răspunzător față de client pentru îndeplinirea lor. Faptul că modelul e al altcuiva nu îți transferă răspunderea.
Ce pregătești: o listă publică de subîmputerniciți, cu numele, serviciul prestat și locul prelucrării, plus un mecanism de notificare a schimbărilor cu preaviz. O pagină, actualizată, care se poate anexa la contract.
3. Unde se procesează datele și ce transferuri există?
Întrebarea are două straturi: regiunea de procesare pentru serviciul tău și regiunea pentru apelurile către model. Dacă răspunsul e „în Uniune" pentru primul și „nu știm" pentru al doilea, chestionarul se întoarce.
Pentru transferurile către Statele Unite, Comisia Europeană a adoptat la 10 iulie 2023 o decizie de adecvare care acoperă organizațiile comerciale americane participante la Cadrul UE-SUA privind confidențialitatea datelor; prima revizuire periodică a funcționării deciziei a fost publicată la 9 octombrie 2024. Formularea contează: adecvarea nu acoperă „Statele Unite" în bloc, ci organizațiile care participă efectiv la cadru. Verificarea concretă înseamnă să confirmi statutul fiecărui furnizor din lanț, nu să presupui.
4. Datele clientului sunt folosite pentru antrenarea modelelor?
Răspunsul așteptat e „nu", iar dovada nu e o afirmație de pe site-ul furnizorului, ci clauza din contractul tău comercial cu el, plus setarea corespunzătoare din cont, acolo unde există. Cere-o în scris și anexează-o. Dacă folosești un plan în care datele pot fi folosite pentru îmbunătățirea serviciului, află asta acum, nu în timpul evaluării.
5. Cât timp se păstrează datele?
Trei termene distincte, care trebuie să existe separat în răspunsul tău: retenția în produsul tău (conversații, documente încărcate), retenția în jurnale și telemetrie, retenția la furnizorul de model. Ultima e cea uitată. Un client care are o politică de ștergere la 30 de zile nu poate accepta un lanț în care o componentă păstrează conținutul mai mult, fără să știe.
6. Cum sunt izolați clienții unii de alții?
Pentru orice produs cu mai mulți clienți, întrebarea vine în forma: „ce împiedică un utilizator al clientului A să primească, într-un răspuns generat, conținut din datele clientului B?". Răspunsul bun descrie mecanismul: separarea la nivel de date, filtrarea pe permisiuni înainte de regăsire, nu după generare, și testele care verifică proprietatea. Răspunsul slab e „modelul nu ar face asta".
Deciziile de arhitectură din spate — izolare, orchestrare, caching, observabilitate, guvernanță — sunt subiectul cursului Arhitectura Sistemelor AI la Scară.
7. Ce control are clientul asupra accesului?
Autentificare federată prin protocolul folosit de client, roluri cu privilegii minime, posibilitatea de a dezactiva rapid un utilizator plecat din companie. Pentru clienții mari, absența autentificării federate e adesea un criteriu eliminatoriu, independent de calitatea produsului.
8. Ce jurnal de audit oferi?
Cine, ce, când — și exportabil. Pentru o funcționalitate cu AI, clientul se așteaptă să vadă și evenimentele specifice: cine a rulat o generare, pe ce document, ce unealtă a apelat agentul și dacă a existat o acțiune cu efect asupra datelor. Dacă jurnalul nu se poate exporta în sistemul lui de monitorizare, valoarea lui scade la jumătate.
9. Ce se întâmplă la incident?
Clientul are propriile termene de notificare, iar acestea îți devin, prin contract, termene de raportare către el. Răspunsul bun conține o procedură scrisă: cine decide că e incident, în cât timp anunți, ce informații transmiți la prima notificare și cum arată raportul final. Dacă livrezi un produs cu elemente digitale pe piața europeană, corelează procedura cu obligațiile din Cyber Resilience Act, ale căror cerințe de raportare se aplică din 11 septembrie 2026.
Tot aici intră și partea de mediu de dezvoltare: dacă folosești agenți de programare pe codul clientului, modul în care îi izolezi face parte din răspuns — subiect tratat separat în ghidul despre izolarea agenților de programare.
10. Cum controlezi calitatea și unde intervine omul?
Ultima întrebare e cea mai nouă și cea la care răspund cel mai prost furnizorii tehnici: ce faceți când modelul greșește? Răspunsul bun are patru componente — un set fix de cazuri pe care se măsoară calitatea înainte de fiecare lansare, praguri sub care nu se livrează, punctele în care o acțiune cu efect cere confirmare umană și modul în care utilizatorul e informat că interacționează cu un sistem AI.
Ultimul punct nu mai e opțional: obligațiile de transparență din regulamentul european privind inteligența artificială, care includ informarea persoanelor că interacționează cu un sistem de AI, se aplică începând cu 2 august 2026.
Pachetul pe care îl pregătești o singură dată
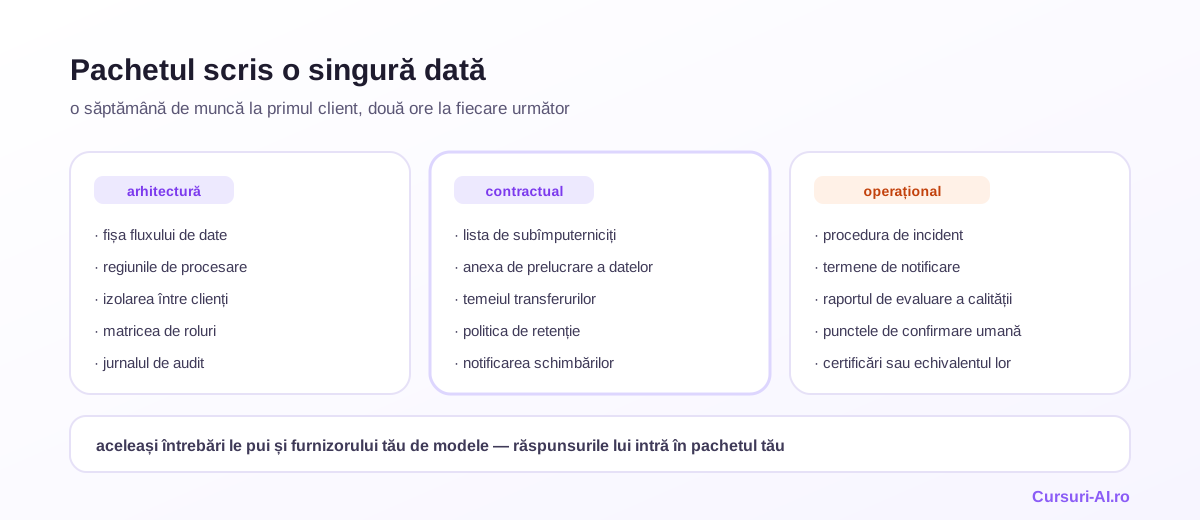
Diferența dintre o săptămână de muncă la fiecare client și două ore de completare e un set de documente scrise o dată și ținute la zi:
- Fișa de arhitectură — o pagină, cu diagrama fluxului de date: ce iese din infrastructura ta, către cine, în ce regiune, ce se întoarce.
- Lista de subîmputerniciți, cu serviciul și locul prelucrării, plus regula de notificare a schimbărilor.
- Anexa de prelucrare a datelor, aliniată la conținutul cerut de articolul 28.
- Politica de retenție, pe cele trei niveluri: produs, jurnale, furnizor de model.
- Matricea de roluri și permisiuni, cu principiul privilegiului minim.
- Procedura de incident, cu termene și responsabili numiți.
- Raportul de evaluare a calității: ce măsori, pe ce set de cazuri, cu ce praguri.
- Certificările, dacă le ai — un sistem de management al securității informației certificat, ori un raport de audit independent. Dacă nu le ai, spune ce compensează: teste de securitate periodice, revizuiri de cod, separarea mediilor.
Un inventar intern al sistemelor AI folosite și livrate ușurează enorm completarea; structura lui e descrisă în articolul despre registrul sistemelor AI dintr-o companie.
Trei răspunsuri care blochează semnarea
„Datele nu părăsesc infrastructura noastră." Aproape întotdeauna fals pentru un produs care apelează un model găzduit de altcineva. Dacă e adevărat, demonstrează-l; dacă nu, formularea corectă e „datele sunt transmise către [furnizor], în regiunea [X], fără a fi folosite pentru antrenare, cu retenție de [Y] zile".
„Suntem conformi cu GDPR." Nu spune nimic, iar pentru un evaluator experimentat e un semnal negativ. Înlocuiește-o cu fapte verificabile: rolurile părților, lista de subîmputerniciți, temeiul transferurilor, termenele de retenție.
„Modelul e sigur, e de la un furnizor mare." Confundă reputația furnizorului cu proprietățile sistemului tău. Evaluarea privește produsul tău: cum izolezi clienții, ce permisiuni are agentul, ce se întâmplă la o intrare ostilă.
Oglinda: ce ceri tu furnizorului tău
Același chestionar, cu tine în rolul cumpărătorului. Minimul: unde se procesează datele și dacă poți alege regiunea; dacă datele sunt folosite pentru antrenare și cum dovedești setarea; retenția implicită și dacă se poate reduce; ce jurnale îți pune la dispoziție; ce preaviz primești la retragerea unui model; ce se întâmplă la depășirea limitelor; ce certificări are și ce raport îți poate arăta.
Răspunsurile intră direct în pachetul tău. Un lanț în care fiecare verigă a pus aceleași întrebări e, de fapt, tot ce înseamnă „securitatea lanțului de aprovizionare".
Întrebări frecvente
Î: Trebuie să cer acordul clientului pentru furnizorul de model pe care îl folosesc? R: Da, într-o formă sau alta. Articolul 28 alineatul (2) din Regulamentul general privind protecția datelor prevede că persoana împuternicită nu recrutează o altă persoană împuternicită fără autorizația scrisă, specifică sau generală, a operatorului. Practica uzuală e autorizația generală, cu o listă de subîmputerniciți și obligația de a anunța schimbările, astfel încât clientul să poată obiecta.
Î: Ce se întâmplă dacă furnizorul meu de model greșește? R: Față de client, răspunzi tu. Articolul 28 alineatul (4) prevede că, atunci când subîmputernicitul nu își îndeplinește obligațiile de protecție a datelor, persoana împuternicită inițială rămâne pe deplin răspunzătoare față de operator pentru îndeplinirea acestora. De aceea contează ce clauze obții de la furnizor și ce jurnale poți produce la o investigație.
Î: Pot folosi un furnizor american? R: Da, cu temei juridic corect pentru transfer. Comisia Europeană a adoptat la 10 iulie 2023 o decizie de adecvare pentru organizațiile comerciale americane care participă la Cadrul UE-SUA privind confidențialitatea datelor, iar prima revizuire periodică a fost publicată la 9 octombrie 2024. Verifică participarea efectivă a furnizorului și documenteaz-o; pentru furnizorii care nu participă, sunt necesare alte garanții.
Î: Clientul e o bancă și cere lucruri care par exagerate. De ce? R: Pentru că e obligat. Regulamentul (UE) 2022/2554 se aplică din 17 ianuarie 2025 și îi cere să țină un registru de informații despre furnizorii de servicii TIC, să impună clauze contractuale minime și să gestioneze subcontractarea, în condițiile unui cadru de supraveghere pentru furnizorii critici. Cerințele pe care le primești sunt, în bună parte, propriile lui obligații transmise mai departe.
Î: Nu am certificări de securitate. Pierd automat contractul? R: Nu automat, dar trebuie să compensezi cu dovezi concrete: separarea mediilor, controlul accesului, teste de securitate periodice cu rezultate documentate, procedura de incident și jurnalele pe care le poți arăta. Multe evaluări acceptă un plan datat de obținere a certificării, dacă restul răspunsurilor sunt solide și verificabile.
Concluzie
Chestionarul de securitate nu e un obstacol birocratic, ci forma în care clientul își transferă obligațiile pe lanț. Firmele care îl tratează ca pe un proiect — un pachet de documente scrise o dată, ținute la zi, cu răspunsuri verificabile — îl completează în două ore și îl folosesc ca argument de vânzare. Celelalte îl amână, răspund vag și pierd contracte fără să afle vreodată de ce.
Cele zece întrebări de mai sus sunt, în același timp, o listă bună de proiectare. Dacă răspunsul la fiecare există înainte să fie cerut, produsul tău e deja mai bun decât unul construit până la prima evaluare.
Surse: Regulamentul (UE) 2016/679 — articolul 28 · Comisia Europeană — decizii de adecvare · EIOPA — Digital Operational Resilience Act (DORA) · Regulamentul (UE) 2024/1689 privind inteligența artificială
Articol informativ, publicat la 18 septembrie 2026. Are caracter educativ și nu constituie consultanță juridică. Pentru contracte, transferuri internaționale de date și obligații sectoriale, consultă un avocat sau responsabilul cu protecția datelor înainte de a semna.

Cursul care continuă acest articol
AI Security și Ethical Engineering 2026 (Enterprise Edition)
Ai citit teoria. În curs o aplici: lecții structurate pe module, exerciții și quiz-uri cu feedback imediat, Profesorul AI integrat în fiecare lecție și progres salvat automat. La final primești o atestare privată de finalizare.
Din programa cursului
- Fundamente Security & Ethics AI
- Atacuri asupra Sistemelor AI
- Apărare și Guardrails
- Privacy și Protecția Datelor
+ încă 6 module în programa completă
499 lei pe lună pentru acest curs, TVA 21% inclus · sau 1.999 lei pe lună pentru toate cele 25 de cursuri IT Pro (vezi ce înveți în tot parcursul).
Abonament lunar, cu reînnoire automată · anulezi oricând din contul tău · conținut digital cu acces imediat, vezi condițiile de retragere. Atestarea confirmă parcurgerea cursului și este privată — nu este diplomă și nu este calificare recunoscută de stat.