Contractul e negociat, prețul agreat, echipa pregătită. Apoi vine ultima versiune, cu un paragraf nou: „Furnizorul se obligă să nu utilizeze instrumente de inteligență artificială în realizarea Serviciilor." Ai două variante proaste — semnezi și lucrezi cu o mână legată, sau refuzi și pui în pericol contractul — și una bună: înțelegi ce teamă stă în spatele clauzei și o înlocuiești cu o formulare pe care o poți respecta.
Articolul e pentru firmele de software și pentru freelancerii care semnează contracte de dezvoltare: ce clauze despre AI vei întâlni în 2026, ce înseamnă fiecare în practică, ce poți negocia și ce e mai bine să refuzi. Nu înlocuiește un avocat; te ajută să intri în discuție pregătit.
De unde vin clauzele
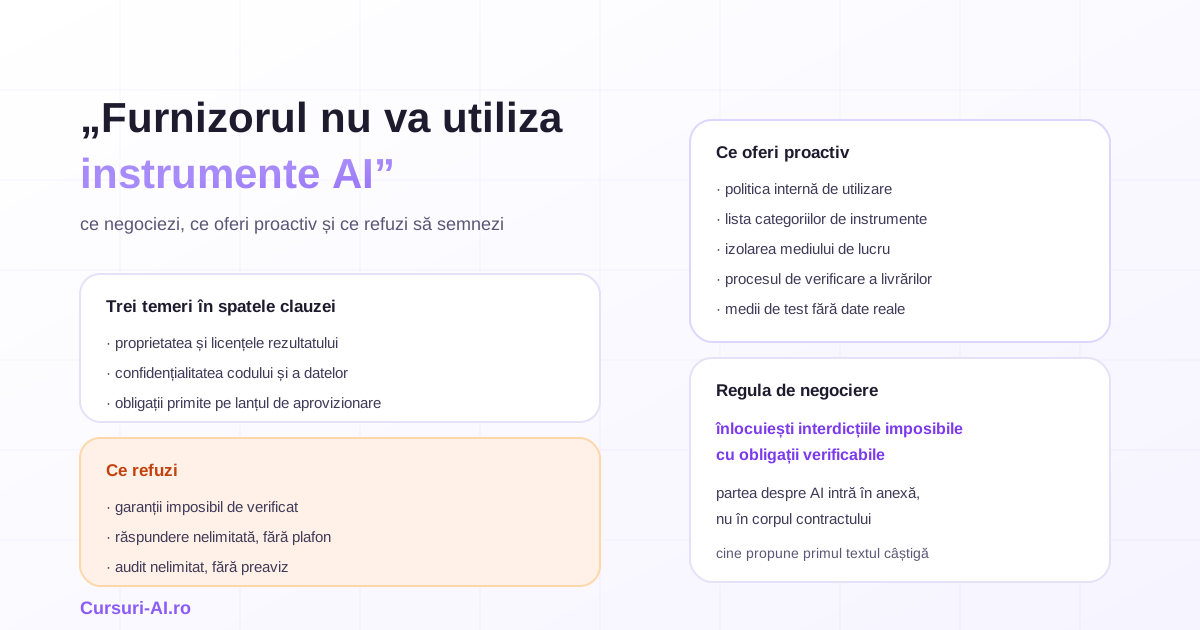
Rareori din ostilitate față de tehnologie. De regulă, din trei temeri concrete:
Proprietatea și licențele. Clientul se teme că plătește pentru cod pe care nu-l deține sau care poartă obligații de licență neștiute. Subiectul, cu nuanțele lui, e tratat separat în ghidul despre codul generat cu AI, proprietate și licențe.
Confidențialitatea. Codul, documentația și datele lui ar putea ajunge la un furnizor extern. E teama cea mai legitimă și cea mai ușor de adresat tehnic.
Conformitatea pe lanț. Clientul are propriile obligații — de securitate, de protecție a datelor, sectoriale — și le transmite mai departe prin contract. Aici clauza nu e negociabilă în esență, doar în formulare.
Cine înțelege care dintre cele trei temeri a produs paragraful poate propune o alternativă acceptabilă. Cine tratează clauza ca pe un capriciu ajunge într-o negociere de poziții.
Partea de guvernanță pe care clientul o verifică — politici, evaluarea riscurilor, documentele care însoțesc un sistem cu AI — e tratată în cursul AI Security și Ethical Engineering.
Cele șase clauze pe care le vei întâlni
1. Interdicția totală. „Nu se utilizează instrumente AI." E cel mai des rezultatul unui șablon copiat, nu al unei analize. Problema practică: e imposibil de respectat literal, pentru că autocompletarea din editor, verificările de securitate și multe unelte de build conțin astăzi componente AI. O clauză pe care nu o poți respecta e mai periculoasă decât una strictă, dar precisă.
2. Obligația de informare sau de aprobare. Clientul cere lista uneltelor folosite și dreptul de a le aproba. Rezonabilă, ușor de respectat dacă ții oricum un inventar. Negociezi două lucruri: aprobarea pe categorii, nu pe versiuni, și un termen de răspuns, ca să nu-ți blocheze echipa.
3. Proprietatea asupra rezultatului. Clientul vrea drepturi exclusive asupra a tot ce livrezi. Standard în dezvoltarea la comandă; partea nouă e garanția implicită că rezultatul e „original". Aici merită precizie: transferi drepturile pe care le deții, nu garantezi că fiecare linie e irepetabilă.
4. Garanții privind originalitatea și licențele. Formulările agresive cer garanția că livrarea „nu conține cod generat automat" sau „nu încalcă nicio licență". Prima e nedemonstrabilă, a doua e acceptabilă dacă e limitată la ce poate fi verificat cu mijloace rezonabile: scanarea dependențelor, verificarea licențelor, procesul documentat.
5. Datele: ce iese, unde se procesează, cine mai vede. Cea mai importantă din listă, și singura cu bază legală explicită. Dacă în proiect apar date cu caracter personal, articolul 28 din Regulamentul general privind protecția datelor cere ca persoana împuternicită să nu recruteze o altă persoană împuternicită „fără a primi în prealabil o autorizație scrisă, specifică sau generală, din partea operatorului", iar la autorizație generală să informeze despre schimbări, „oferind astfel operatorului posibilitatea de a formula obiecții". Tot acolo, alineatul (4): dacă subîmputernicitul nu își respectă obligațiile, persoana împuternicită inițială rămâne pe deplin răspunzătoare față de operator. Furnizorul tău de modele e, în acest lanț, un subîmputernicit.
6. Răspundere și despăgubiri. Plafoane, excluderi, obligația de a despăgubi clientul pentru pretenții ale terților. Aici se decide cât te costă o greșeală, iar formulările „nelimitat" trebuie tratate cu foarte multă atenție.
Ce negociezi, cu ce formulare
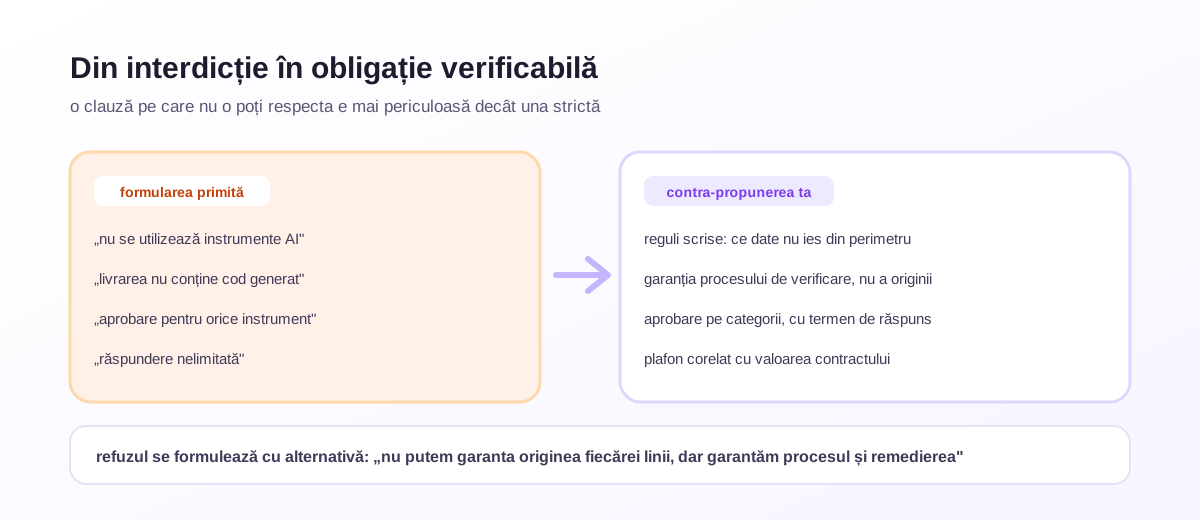
Principiul general: înlocuiește interdicțiile imposibile cu obligații verificabile. Câteva conversii care funcționează în practică:
- În loc de „nu se utilizează instrumente AI" → „instrumentele asistate de AI se utilizează exclusiv în condițiile prezentei anexe: codul și documentația Clientului nu se transmit către servicii care le rețin pentru antrenare; lista categoriilor de instrumente utilizate se comunică la cerere".
- În loc de „livrarea nu conține cod generat automat" → „Furnizorul aplică procesul de verificare descris în Anexa X: analiză statică, verificarea licențelor dependențelor, revizuire umană pentru zonele sensibile".
- În loc de „aprobarea prealabilă a oricărui instrument" → „aprobare pe categorii de instrumente, cu notificarea schimbărilor materiale și termen de răspuns de 10 zile lucrătoare".
- În loc de „răspundere nelimitată pentru încălcarea drepturilor terților" → plafon corelat cu valoarea contractului, cu excepțiile uzuale, și obligația de remediere promptă la semnalare.
- În loc de „datele nu părăsesc infrastructura Clientului" (când nu e adevărat) → „prelucrarea se efectuează în [regiune], prin subîmputerniciții din lista atașată, fără utilizarea datelor pentru antrenare, cu retenție de [X] zile".
Două observații de negociere. Prima: clauzele despre AI intră, de regulă, într-o anexă, nu în corpul contractului — se actualizează mai ușor când se schimbă uneltele. A doua: cine propune primul textul câștigă negocierea în proporție covârșitoare. Merită să ai o anexă proprie, pregătită, pe care o oferi înainte ca partea cealaltă să scoată șablonul ei.
Ce refuzi
Patru categorii de clauze pe care e mai bine să nu le semnezi, chiar cu costul unei discuții:
Garanții imposibil de verificat. „Niciun fragment de cod nu provine dintr-o sursă protejată" nu poate fi demonstrat de nimeni, nici cu AI, nici fără.
Răspundere nelimitată pentru pretenții ale terților, fără plafon și fără corelare cu valoarea contractului.
Audit nelimitat, oricând, fără preaviz și pe cheltuiala ta. Contra-ofertă rezonabilă: un audit pe an, cu preaviz, în orele de program, cu costurile suportate de cel care îl cere dacă nu se constată neconformități.
Obligații retroactive. Clauze care se aplică livrărilor făcute înainte de semnare.
Refuzul se formulează cu alternativă, nu cu „nu". „Nu putem garanta originalitatea fiecărei linii, dar putem garanta procesul și putem remedia prompt orice problemă semnalată" mută discuția din impas în negociere.
Ce oferi proactiv, ca să închizi discuția
Paradoxal, cel mai eficient mod de a scăpa de clauze rigide e să vii tu cu documentele:
- Politica internă de utilizare a instrumentelor AI: ce e permis, pe ce proiecte, cu ce date. Cadrul complet e în cursul Politica de utilizare AI și shadow AI.
- Lista categoriilor de instrumente, cu regimul datelor pentru fiecare.
- Descrierea izolării mediului de lucru — ce poate atinge un agent, cum sunt protejate credențialele, ce se jurnalizează; subiect detaliat în ghidul despre izolarea agenților de programare.
- Procesul de verificare a codului livrat: analiză statică, verificarea dependențelor, revizuire umană pe zonele sensibile — descris în ghidul despre cod generat de AI în producție.
- Mediile de test fără date reale, dacă proiectul atinge date personale.
Un client care primește aceste cinci documente devine, de regulă, mai relaxat decât unul căruia i se spune doar „nu folosim AI". Aceleași materiale acoperă și întrebările din evaluarea de securitate, tratate în ghidul despre chestionarul de securitate al clientului enterprise.
Ce s-a schimbat în lege și cum atinge contractul
Trei elemente pe care le vei vedea tot mai des în contracte:
Transparența față de utilizatori. Articolul 50 din Regulamentul (UE) 2024/1689 prevede că furnizorii se asigură că sistemele destinate să interacționeze direct cu persoane fizice sunt proiectate astfel încât persoanele „sunt informate că interacționează cu un sistem de inteligență artificială", cu excepția situațiilor evidente. Tot articolul 50, la alineatul (4), impune implementatorilor care publică text generat de AI pentru a informa publicul cu privire la chestiuni de interes public să divulge faptul că „textul a fost generat sau manipulat artificial", cu excepții pentru conținutul supus revizuirii editoriale umane cu responsabilitate editorială. Obligațiile de transparență se aplică din 2 august 2026.
Rolurile pe lanțul valoric. Articolul 25 din același regulament descrie situațiile în care un distribuitor, importator, implementator sau alt terț devine el însuși furnizor al unui sistem de AI cu grad ridicat de risc — de exemplu când își pune numele sau marca pe sistem, când îl modifică substanțial sau când îi schimbă scopul preconizat. În aceste situații, furnizorul inițial trebuie să coopereze îndeaproape, punând la dispoziție documentația tehnică necesară evaluării conformității și informațiile despre limitările cunoscute. Practic: dacă integrezi un sistem al altcuiva și îl prezinți ca fiind al tău, s-ar putea să preiei obligații pe care nu le-ai bugetat.
Raportarea vulnerabilităților. Pentru produsele cu elemente digitale puse pe piața europeană, obligațiile de raportare din Regulamentul privind reziliența cibernetică se aplică din 11 septembrie 2026; efectele contractuale sunt detaliate în articolul despre Cyber Resilience Act.
Documentele pe care ți le va cere clientul în urma acestor obligații sunt, în mare parte, aceleași pe care le pregătești oricum pentru evaluarea de securitate.
Un text de pornire pentru anexă
Textul de mai jos e un punct de plecare pentru discuția cu avocatul tău, nu o clauză gata de semnat:
Anexa X — Utilizarea instrumentelor asistate de inteligență artificială

1. Furnizorul poate utiliza instrumente asistate de AI în realizarea
   Serviciilor, în condițiile prezentei anexe.
2. Codul, documentația și datele Clientului nu se transmit către servicii
   care le rețin pentru antrenarea modelelor. Furnizorul prezintă, la
   cerere, dovada configurării.
3. Furnizorul menține o listă a categoriilor de instrumente utilizate și
   notifică schimbările materiale în termen de [10] zile lucrătoare.
4. Livrările trec prin procesul de verificare descris în Anexa Y
   (analiză statică, verificarea licențelor dependențelor, revizuire
   umană pentru zonele sensibile).
5. Zonele sensibile — autentificare, plăți, date cu caracter personal —
   se revizuiesc integral de un membru al echipei, fără excepție.
6. Prelucrarea datelor cu caracter personal se realizează conform
   Acordului de prelucrare, iar subîmputerniciții sunt cei din lista
   atașată; modificările se notifică în prealabil.
7. Furnizorul remediază fără întârziere nejustificată orice problemă
   semnalată privind licențele componentelor livrate.
Fiecare punct e verificabil, ceea ce îl face acceptabil pentru un client serios — și, spre deosebire de o interdicție totală, respectabil în practică.
Listă de control pentru negociere
- Identifică temerea din spatele clauzei: proprietate, confidențialitate sau conformitate.
- Verifică dacă interdicția e respectabilă literal. Dacă nu, propune alternativa.
- Cere ca partea despre AI să fie anexă, nu articol în corpul contractului.
- Propune tu textul, înaintea șablonului celeilalte părți.
- Limitează garanțiile la proces și la remediere, nu la rezultate imposibil de dovedit.
- Plafonează răspunderea și corelează-o cu valoarea contractului.
- Clarifică lista subîmputerniciților și regimul datelor.
- Stabilește termene de răspuns pentru aprobări, ca să nu-ți blochezi echipa.
- Verifică dacă preiei, prin integrare, obligații de furnizor pe lanțul valoric.
- Trimite textul final la avocat înainte de semnare — inclusiv pe cel propus de tine.
Întrebări frecvente
Î: Ce fac dacă un client cere interzicerea totală a instrumentelor AI? R: Explici, calm, că interdicția literală e imposibil de respectat, pentru că funcții asistate de AI sunt integrate astăzi în editoare, în uneltele de securitate și în lanțurile de build. Propui în loc o anexă cu reguli verificabile: ce date nu părăsesc perimetrul, ce categorii de instrumente sunt folosite, ce proces de verificare se aplică livrărilor. În majoritatea cazurilor, aceasta era, de fapt, intenția clientului.
Î: Pot garanta că nu am folosit cod generat de AI? R: Practic, nu, iar o astfel de garanție te expune fără să protejeze pe nimeni. Ce poți garanta e procesul: verificarea licențelor dependențelor, analiza statică, revizuirea umană a zonelor sensibile și remedierea promptă a oricărei probleme semnalate. Este și ceea ce contează, de fapt, pentru client.
Î: Cine răspunde dacă furnizorul meu de modele greșește? R: Față de client, tu. Articolul 28 alineatul (4) din Regulamentul general privind protecția datelor prevede că, atunci când subîmputernicitul nu își îndeplinește obligațiile, persoana împuternicită inițială rămâne pe deplin răspunzătoare față de operator. De aceea contează ce clauze obții de la furnizor și ce jurnale poți produce la o investigație.
Î: Ce înseamnă că aș putea „deveni furnizor" în sensul regulamentului? R: Articolul 25 din Regulamentul (UE) 2024/1689 descrie situațiile în care cine își pune numele sau marca pe un sistem de AI cu grad ridicat de risc, îl modifică substanțial sau îi schimbă scopul preconizat preia rolul de furnizor, cu obligațiile aferente. Dacă integrezi tehnologia altcuiva și o vinzi sub marca ta, merită verificat împreună cu un avocat unde te situezi înainte de a semna.
Î: Trebuie să spun utilizatorilor finali că vorbesc cu un sistem AI? R: Da, când sistemul e destinat să interacționeze direct cu persoane fizice, potrivit articolului 50 din Regulamentul (UE) 2024/1689, cu excepția situațiilor în care acest lucru e evident. Obligațiile de transparență se aplică din 2 august 2026, iar implementarea lor e o linie în oferta ta, nu o discuție de la final de proiect.
Concluzie
Clauzele despre AI din contractele software nu sunt, de obicei, o problemă de tehnologie, ci una de formulare. Interdicțiile absolute apar pentru că nimeni nu a propus alternativa; garanțiile imposibile se strecoară pentru că nimeni nu le-a citit cu atenție.
Firmele care negociază bine aceste anexe au trei lucruri pregătite din timp: o politică internă scrisă, un proces de verificare pe care îl pot descrie, și un text propriu de anexă. Cu ele, discuția durează douăzeci de minute. Fără ele, durează trei săptămâni și se termină cu o clauză pe care o vei încălca fără să vrei.
Surse: Regulamentul (UE) 2024/1689 — articolul 25 · articolul 50 — obligații de transparență · Regulamentul (UE) 2016/679 — articolul 28 · textele oficiale, EUR-Lex
Articol informativ, publicat la 20 septembrie 2026. Are caracter educativ și nu constituie consultanță juridică. Textele de clauze sunt puncte de plecare pentru discuția cu un avocat, nu formulări gata de semnat; încadrarea concretă depinde de contract, de părți și de datele implicate.

Cursul care continuă acest articol
AI Security și Ethical Engineering 2026 (Enterprise Edition)
Ai citit teoria. În curs o aplici: lecții structurate pe module, exerciții și quiz-uri cu feedback imediat, Profesorul AI integrat în fiecare lecție și progres salvat automat. La final primești o atestare privată de finalizare.
Din programa cursului
- Fundamente Security & Ethics AI
- Atacuri asupra Sistemelor AI
- Apărare și Guardrails
- Privacy și Protecția Datelor
+ încă 6 module în programa completă
499 lei pe lună pentru acest curs, TVA 21% inclus · sau 1.999 lei pe lună pentru toate cele 25 de cursuri IT Pro (vezi ce înveți în tot parcursul).
Abonament lunar, cu reînnoire automată · anulezi oricând din contul tău · conținut digital cu acces imediat, vezi condițiile de retragere. Atestarea confirmă parcurgerea cursului și este privată — nu este diplomă și nu este calificare recunoscută de stat.