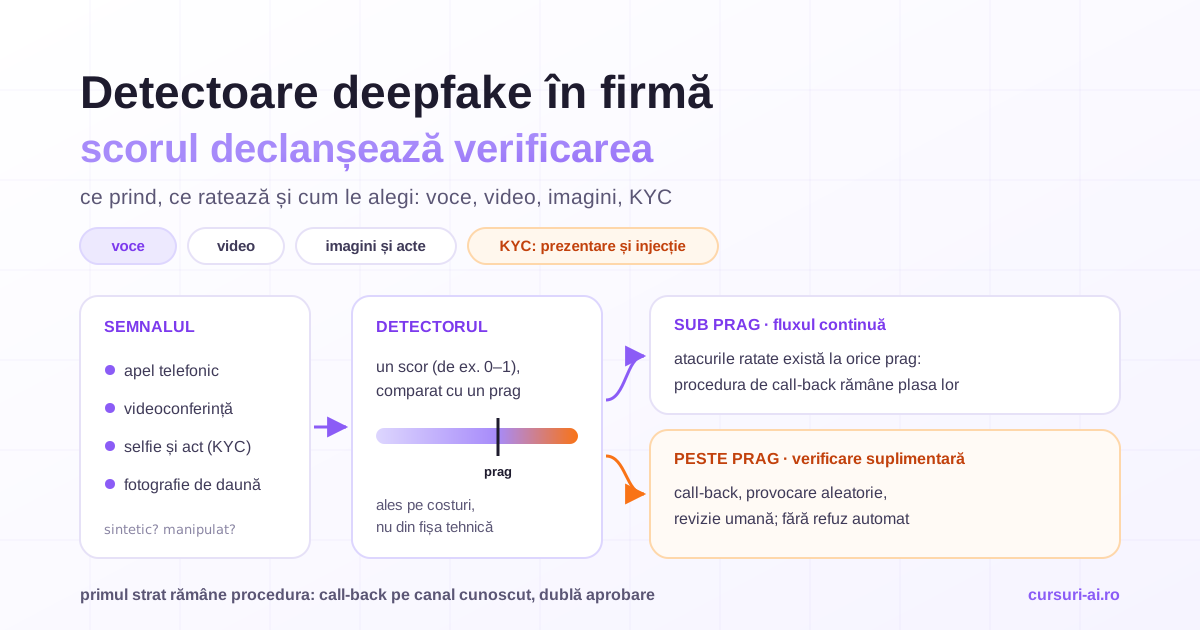
Un detector deepfake nu răspunde cu „fals” sau „autentic”, ci cu un scor. Valoarea lui pentru firmă depinde de trei lucruri pe care fișa tehnică nu le arată: pragul la care îl folosești, cât de rar e atacul în traficul tău și ce face sistemul când alertează. Ghidul e pentru echipele care evaluează detectoare deepfake pentru call center, onboarding KYC, daune, recrutare la distanță sau aprobări de plăți.
Ce nu repetăm: anatomia atacurilor și procedurile de plată sunt în ghidul de apărare împotriva fraudei cu deepfake pentru companii, protecția familiei în articolul despre metoda „Accidentul”, iar limitele detectoarelor de text în ghidul despre recenziile false generate cu AI. Aici rămâne detecția ca instrument cumpărat și operat de o firmă.
Ce face un detector deepfake și ce nu acoperă
Detectorul răspunde la o singură întrebare: are acest fișier sau flux semnele unui conținut generat ori manipulat? Într-o firmă apar patru întrebări, iar doar prima e a lui.
| Întrebarea | Cine răspunde |
|---|---|
| E conținutul sintetic sau manipulat? | detectorul, cu un scor comparat cu un prag |
| E persoana cea care pretinde că este? | verificarea biometrică 1:1, cu liveness |
| Vine fluxul de unde pare că vine? | semnalele de dispozitiv și de canal, proveniența |
| E cererea legitimă? | procedura: call-back pe numărul din evidență, dublă aprobare |
Un fraudator care vorbește cu propria voce trece de orice detector: nu are nimic sintetic de detectat. De aceea detectorul se proiectează ca declanșator al unei verificări suplimentare, nu ca judecător. Logica straturilor și compromisul dintre alarmele false și atacurile ratate sunt lucrate pentru echipe fără pregătire tehnică în modulul despre instrumentele defensive și limitele lor din Apărare împotriva Fraudelor AI și Deepfake, alături de proveniența C2PA și de regulile GDPR pentru datele de verificare.
Tipurile de detecție, pe canale
Voce: detecția deepfake audio în apeluri
Detectoarele de voce caută urmele sintezei (text-to-speech, conversie de voce) sau ale redării unei înregistrări. În cercetare se numesc contramăsuri anti-spoofing și sunt distincte de verificarea vorbitorului („e același om?”). Competiția ASVspoof le evaluează pe amândouă: ediția a cincea (2024) a avut o pistă de detecție independentă și una de verificare a vorbitorului robustă la spoofing, aceasta pe un scenariu de telefonie, cu date-sursă din partiția în limba engleză a corpusului Multilingual LibriSpeech.
Pentru un call center contează banda îngustă a telefoniei, compresia VoIP, zgomotul și limba română; comportamentul pe apelurile tale îl afli doar testând. Locul cel mai util e înaintea operațiunilor sensibile: resetarea accesului, schimbarea datelor de contact, o plată nouă.
Video: fețe înlocuite în apeluri și interviuri
În videoconferințe și interviuri riscul e înlocuirea feței sau sincronizarea buzelor în timp real, iar compresia, lumina slabă și camerele modeste pot estompa semnalele căutate de detector. Un complement ieftin e provocarea aleatorie: ghidul NIST SP 800-63A-4 (iulie 2025) cere, în sesiunile de verificare cu operator, indicii aleatorii „om în buclă”, ca mișcări cerute sau trecerea unui obiect între cameră și față, și operatori instruiți să observe latența, desincronizarea, tonul pielii și rezoluția inconsecvente.
Imagini și documente: daune, acte, dovezi
Pentru fotografiile de daune sau pentru acte, detecția caută urme de generare ori editare și citește metadatele. Alerta FinCEN FIN-2024-Alert004 din 13 noiembrie 2024 dă exemple utile și în afara SUA: o fotografie de identitate găsită prin căutare inversă într-o galerie de fețe generate cu AI sau una care nu se potrivește cu data nașterii din act. Controlul cel mai puternic ține de captură: fotografia făcută live în aplicația ta e mai greu de înlocuit decât una încărcată din galerie, iar NIST cere captura live a documentelor și verificarea prezenței lor fizice.
KYC: atacuri de prezentare și atacuri de injecție
Atacul de prezentare pune ceva în fața camerei: o fotografie, un ecran care rulează o înregistrare sau un deepfake, o mască. Îl oprește detecția atacurilor de prezentare (PAD), testată după ISO/IEC 30107-3:2023, al cărei domeniu acoperă doar atacurile de la dispozitivul de captură.
Atacul de injecție ocolește camera: o cameră virtuală, un emulator sau o aplicație modificată introduce direct în flux un videoclip înregistrat ori generat în timp real. PAD-ul, gândit pentru ce se întâmplă în fața camerei, nu ajunge: NIST notează că îngreunează injecția, dar nu acoperă toate cazurile. Pentru el există o specificație europeană separată, CEN/TS 18099:2024, „Biometric data injection attack detection”. NIST cere, la secțiunea 3.14, controale care să sporească încrederea că imaginile provin de la un senzor real (detectarea camerei virtuale, a emulatorului, a dispozitivului cu jailbreak) și analiza tuturor fișierelor primite. FinCEN listează ca semnal de alarmă un plugin de cameră terț folosit în verificarea live și cererea de a schimba canalul din cauza unor „probleme tehnice” repetate.
Liveness pasiv și activ
Liveness-ul pasiv decide din captură, fără să ceară nimic; cel activ cere o acțiune: întoarce capul, citește cifre aleatorii. O înregistrare nu poate urma o provocare aleatorie, un generator în timp real poate, deci liveness-ul activ nu înlocuiește detecția injecției, iar fricțiunea lui se măsoară. NIST cere ca PAD-ul folosit la distanță să aibă o rată de acceptare a atacurilor de impostor (IAPAR) sub 0,07, cu teste conforme ISO/IEC 30107-3:2023, iar la secțiunea 3.14 recomandă o metodă pasivă de detectare a conținutului falsificat sau manipulat în toate scenariile de captură.
Matricea: scenariu, detector, ce se întâmplă la alertă
Regula de proiectare: alerta schimbă traseul cererii, nu verdictul asupra omului. Și NIST recomandă ca deciziile automate să fie completate de revizie manuală, tocmai din cauza erorilor de detecție.
| Scenariu | Tipul de detecție | Ce face sistemul când alertează |
|---|---|---|
| Call center: resetare acces, schimbare de date, plată nouă | voce, pasiv, în timp real | suspendă cererea; confirmare în aplicație sau call-back la numărul din evidență |
| Aprobări interne de plăți (telefon, video) | opțională; primul strat e procedura | nicio plată pe baza apelului; call-back și dublă aprobare |
| Onboarding KYC (selfie, video, act) | PAD, potrivire 1:1, detecția injecției, analiza actului | reluare cu provocare aleatorie, apoi sesiune asistată sau revizie manuală; fără refuz automat definitiv |
| Daune la asigurări | manipulare de imagine, metadate, căutare inversă | constatare sau inspecție; fără respingere automată |
| Recrutare la distanță | video, înlocuire de față | a doua rundă cu provocări, verificarea actului la angajare; fără analiza emoțiilor |
Echipa de revizie se dimensionează înainte de achiziție, pe volumul real de alerte, iar alerta nu se comunică apelantului: devine un pas de verificare neutru. Rutarea alertelor într-o coadă cu playbook și om în buclă, fără oboseala de alertă, e subiectul modulelor de triaj și SOAR din AI pentru Securitate Cibernetică: SOC, Threat Hunting și Apărare Asistată de AI.
Cum citești metricile: prag, EER și rata de bază
Orice detector face două erori: fals pozitiv (conținut real marcat ca sintetic) și fals negativ (conținut sintetic trecut drept real), ambele dependente de prag. Furnizorii raportează des EER, rata de eroare în punctul în care cele două rate sunt egale, sau AUC, aria de sub curba ROC. Sunt utile pentru a compara modele pe același set, dar nu sunt pragul la care vei lucra și nu spun câte alerte primești. Chiar ASVspoof 5 a renunțat la EER ca metrică principală pentru detecție, în favoarea unei funcții de cost (minDCF) care ține cont de probabilitatea atacului și de costul fiecărei erori.
Pentru PAD, ISO/IEC 30107-3 folosește APCER (proporția atacurilor de un anumit tip acceptate drept autentice) și BPCER (proporția prezentărilor autentice respinse ca atac), ambele la pragul propus.
Exemplu ilustrativ: de ce majoritatea alertelor vor fi false
Cifrele sunt ipotetice. Un call center primește 100.000 de apeluri pe lună, dintre care 20 cu voce sintetică (0,02%).
| Pragul A | Pragul B | |
|---|---|---|
| Atacuri prinse (din 20) | 95% → 19 | 80% → 16 |
| Atacuri ratate | 1 | 4 |
| Apeluri reale marcate (din 99.980) | 1% → aproximativ 1.000 | 0,1% → aproximativ 100 |
| Alerte pe lună | aproximativ 1.019 | aproximativ 116 |
| Alerte care sunt atacuri | 19 din 1.019 ≈ 1,9% | 16 din 116 ≈ 13,8% |
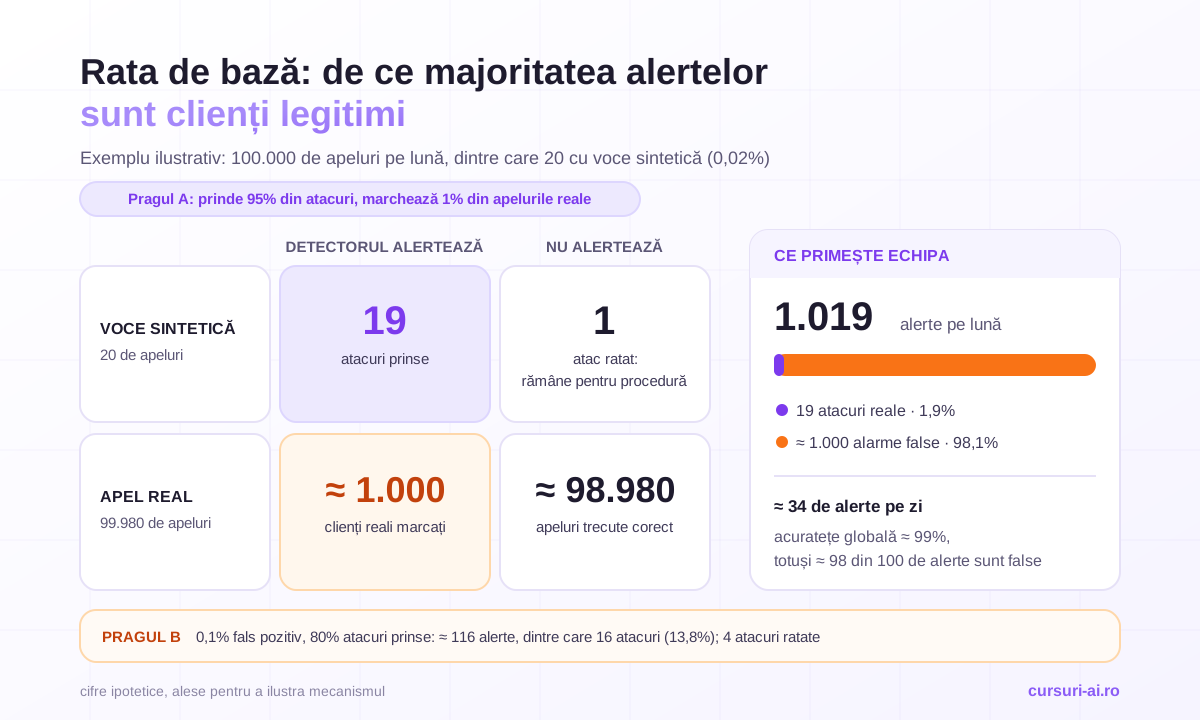
La pragul A, acuratețea globală e de aproximativ 99%, iar circa 98 din 100 de alerte sunt clienți legitimi; la o lună de 30 de zile, echipa primește în jur de 34 de alerte pe zi. La pragul B, alertele scad de aproape nouă ori, dar trec patru atacuri în loc de unul. Pragul se alege pe costuri: minutele de agent și fricțiunea pentru fiecare alertă falsă, față de pierderea estimată pentru fiecare atac ratat. Atacurile care trec la orice prag sunt motivul pentru care procedura rămâne obligatorie.
Generalizarea: scorul din prezentare nu e scorul tău
Detectoarele învață artefactele generatoarelor pe care au fost antrenate; pe generatoare și condiții noi, performanța scade.
- Audio. Müller și colaboratorii (Interspeech 2022) au publicat un set „in the wild” de 37,9 ore de înregistrări cu persoane publice, dintre care 17,2 ore deepfake, și au găsit degradări de performanță de până la o mie la sută pentru arhitecturile din literatură, sugerând că soluțiile fuseseră croite prea strâns pe benchmark-ul ASVspoof.
- Multimodal. Deepfake-Eval-2024 reunește deepfake-uri care au circulat în 2024: 45 de ore de video, 56,5 ore de audio și 1.975 de imagini, din 88 de site-uri și 52 de limbi. AUC-ul modelelor open-source de top a scăzut cu 50% la video, 48% la audio și 45% la imagini față de benchmark-urile anterioare. Modelele comerciale și cele reantrenate pe set au performat mai bine, dar sub nivelul analiștilor specializați în expertiza deepfake-urilor.
Pentru achiziție: contează doar cifrele obținute pe date apropiate de ale tale, re-testate după fiecare actualizare.
Atacurile adaptive
Un atacator care poate încerca de mai multe ori învață ce trece. Carlini și Farid au arătat în 2020 (arXiv:2004.00622) că un detector de imagini generate, cu AUC de 0,95, putea fi adus la 0,0005, mult sub nivelul hazardului de 0,5, schimbând cel mai puțin semnificativ bit al fiecărui pixel, cu acces complet la model, și la 0,22 fără acces. ASVspoof 5 a inclus, pentru prima dată, atacuri adversariale. Practic: limitezi încercările pe dispozitiv și pe identitate, nu trimiți scorul către aplicația clientului și comanzi un test red team autorizat înainte de lansare.
Proveniența: C2PA și watermark-urile, strat complementar
Detecția întreabă „e fals?”, proveniența întreabă „de unde vine?”. Standardul C2PA (Content Credentials) atașează conținutului un manifest semnat criptografic despre creare și editări. Ghidul explicativ C2PA recunoaște că metadatele de proveniență pot fi eliminate, motiv pentru care combină legarea criptografică de fișier cu legături „soft” (watermark, amprentă de conținut) care permit regăsirea manifestului într-un depozit extern. Tot acolo scrie că proveniența, singură, nu poate arăta dacă un conținut e adevărat.
Pentru o firmă care cumpără detecție, asta înseamnă:
- Un manifest valid de la un semnatar de încredere e un semnal pozitiv de origine; lipsa lui nu dovedește nimic, pentru că o captură de ecran sau o re-încărcare îl poate pierde.
- Marcajul generatoarelor nu e o plasă pentru fraudă. Art. 50 alin. (2) din AI Act obligă furnizorii de sisteme generative să marcheze ieșirile într-un format prelucrabil automat, cu tranziție până la 2 decembrie 2026 pentru sistemele puse pe piață înainte de 2 august 2026 (Regulamentul (UE) 2026/1744). Fraudatorul alege însă unelte care nu marchează; obligațiile furnizorilor sunt în ghidul despre marcarea conținutului AI.
- Proveniența ajută mai mult pe conținutul tău: comunicările oficiale semnate le permit partenerilor să deosebească originalul de o imitație. Diferența dintre marcajul prelucrabil automat și eticheta vizibilă e tratată în Etichetare și Transparență Conținut AI: Conformitate EU AI Act Art. 50.
Ce îl întrebi pe furnizor
- Pe ce date ați testat? Limbă, canal, camere, generatoare recente; cere rezultate pe un eșantion al tău.
- Ce rate de fals pozitiv și fals negativ aveți la pragul recomandat? Un tabel pe mai multe praguri, nu doar EER sau AUC; pentru PAD, APCER și BPCER după ISO/IEC 30107-3:2023 și cine a testat.
- Cum detectați injecția? Cameră virtuală, emulator, atestarea dispozitivului, raportarea la CEN/TS 18099. Cere ce cere și NIST: lista artefactelor de atac testate și ratele de fals negativ.
- Cât de des actualizați modelul și ce se întâmplă cu pragul? Un prag calibrat pe versiunea veche poate produce alt volum de alerte.
- Ce latență are în timp real și ce primește analistul în afară de scor? Segmentele marcate, motivul, jurnalul pentru audit.
- Unde stau datele, cât timp și sunt folosite la antrenare? Contract de împuternicire (art. 28 GDPR), subîmputerniciți, transferuri în afara SEE.
- Creați amprente vocale sau șabloane faciale? Răspunsul schimbă încadrarea GDPR.
- Oferiți „analiza stresului”, a sincerității sau a emoțiilor? Pentru angajați și candidați, un astfel de modul e interzis.
- Ce se întâmplă când serviciul cade? Verificare manuală sau suspendarea operațiunilor sensibile, definite dinainte.
Pilotul în șase pași
- Scrie decizia înainte de instrument: ce face sistemul la alertă, cine revizuiește, câte alerte pe zi poate absorbi echipa.
- Construiește setul de test propriu: date reale prelucrate cu temei și informare, voci și fețe sintetice ale unor angajați voluntari, generate cu mai multe unelte recente, și scenarii de injecție într-un test autorizat. Pentru validarea documentelor, NIST cere teste în condiții substanțial similare celor operaționale, cu datele clienților folosite doar voluntar și cu consimțământ.
- Rulează în umbră pe trafic real câteva săptămâni: detectorul scorează, nu acționează.
- Alege pragul pe costuri, refăcând calculul din exemplu cu cifrele tale.
- Măsoară: fals pozitiv pe trafic real, atacuri prinse din setul tău, latență, abandon la liveness-ul activ, timp de revizie.
- Pornește treptat și re-testează: întâi operațiunile cu risc mare, cu plan de revenire; setul de atac se reface cu generatoare noi și după fiecare actualizare.
GDPR: vocea și fața, între date personale și date biometrice
Vocea și imaginea feței sunt oricum date personale: ai nevoie de temei (art. 6), informare și reguli de păstrare. Întrebarea delicată e dacă devin date biometrice.
Art. 4 pct. 14 le definește ca date rezultate „în urma unor tehnici de prelucrare specifice” privind caracteristicile fizice, fiziologice sau comportamentale „care permit sau confirmă identificarea unică” a persoanei. Considerentul 51 precizează că fotografiile intră sub definiție doar când sunt prelucrate prin mijloace tehnice specifice care permit identificarea unică sau autentificarea. Art. 9 alin. (1) interzice, ca regulă, prelucrarea datelor biometrice „pentru identificarea unică a unei persoane fizice”, cu excepțiile limitative din alin. (2), de exemplu consimțământul explicit.
- Detectorul care întreabă doar „e sintetic?” nu compară vocea sau fața cu a unei persoane anume, iar art. 9 leagă interdicția de scopul identificării unice. Textul nu tranșează explicit încadrarea unui astfel de detector, deci o documentezi cu responsabilul cu protecția datelor, nu o presupui.
- Sistemul care înrolează o amprentă vocală sau un șablon facial și o compară la fiecare apel ori la onboarding confirmă identitatea: ești în definiția datelor biometrice și, pentru că scopul e identificarea unică, sub art. 9.
Trei obligații de verificat în aproape orice scenariu:
- Evaluarea de impact (DPIA). Art. 35 o cere pentru prelucrările cu risc ridicat, în special cu tehnologii noi, și mai ales pentru prelucrarea pe scară largă a categoriilor speciale de date. Decizia ANSPDCP nr. 174/2018 o face obligatorie, între altele, pentru prelucrarea pe scară largă a datelor biometrice pentru identificarea unică (art. 1 alin. (1) lit. b)) și pentru tehnologiile noi folosite pe scară largă, cu exemplul recunoașterii faciale (lit. e)).
- Informarea. Art. 13 cere ca persoana să afle, la colectare, scopurile, temeiul, perioada de stocare și existența deciziilor automatizate.
- Deciziile automate. Art. 22 dă dreptul de a nu face obiectul unei decizii bazate exclusiv pe prelucrare automată, cu efecte juridice sau similare; când decizia se sprijină pe contract sau pe consimțământul explicit, persoana păstrează cel puțin dreptul la intervenție umană și la contestare. Un refuz automat la onboarding, declanșat doar de detector, e cazul de evitat.
AI Act: ce interzice, ce clasifică și ce nu atinge
Regulamentul (UE) 2024/1689 nu enumeră detecția deepfake-urilor printre sistemele cu risc ridicat; încadrarea vine din ce face soluția.
- Verificarea biometrică 1:1 din KYC. Anexa III pct. 1 lit. a) clasifică drept risc ridicat identificarea biometrică la distanță, dar exclude verificarea „al cărei unic scop este de a confirma că o anumită persoană fizică este persoana care susține că este”; considerentul 54 adaugă accesul la un serviciu.
- Recunoașterea emoțiilor. Art. 5 alin. (1) lit. f) interzice, de la 2 februarie 2025, deducerea emoțiilor la locul de muncă și în instituțiile de învățământ, cu excepția motivelor medicale sau de siguranță. Orientările Comisiei privind practicile interzise (C(2025) 5052) precizează la punctul 254 că locul de muncă acoperă și candidații în selecție și dau ca exemplu interdicția recunoașterii emoțiilor în recrutare. Urmărirea emoțiilor clienților într-un call center nu e interzisă de această literă, dar recunoașterea emoțiilor e în Anexa III pct. 1 lit. c), cu obligații de risc ridicat de la 2 decembrie 2027 (Regulamentul (UE) 2026/1744), iar art. 50 alin. (3) cere informarea persoanelor expuse.
- Deepfake-urile produse de tine. Art. 50 alin. (4) obligă implementatorii care generează sau manipulează imagini, audio ori video ce constituie deepfake-uri să dezvăluie acest lucru, de exemplu când folosești în comunicări avatarul sau vocea sintetică a unui angajat real. Nu creează o obligație de a cumpăra detecție.
Procedura rămâne primul strat
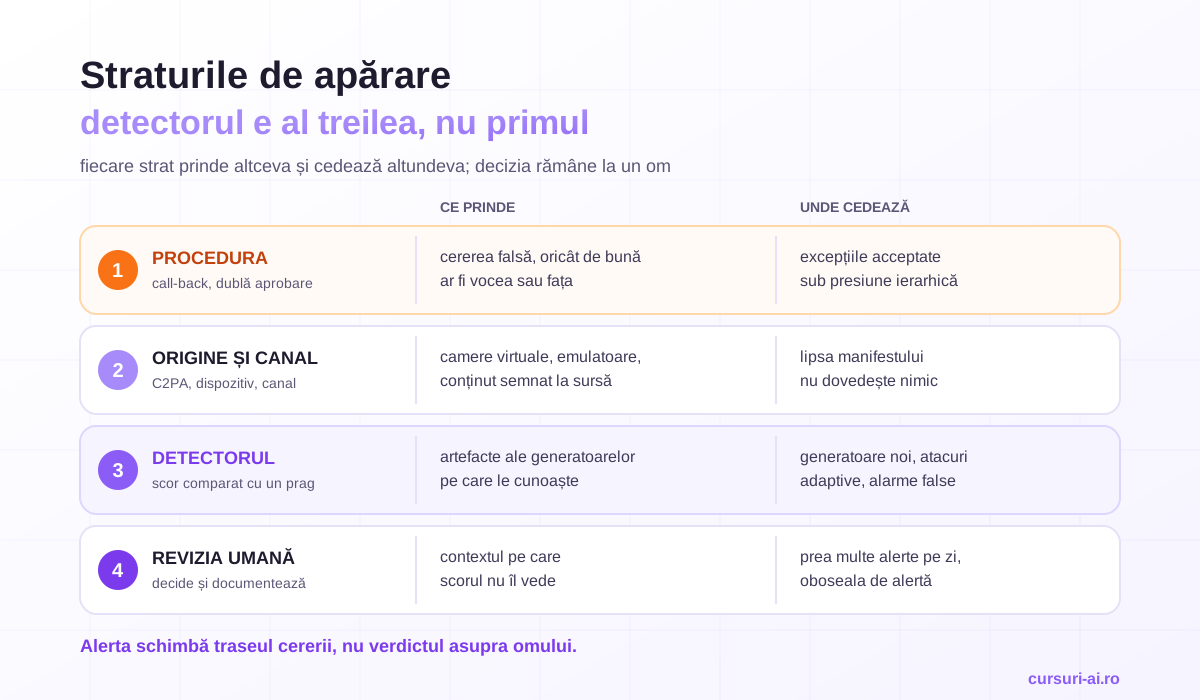
Detectorul e al treilea strat. Primul e procedura care face falsul irelevant: o plată sau o schimbare de date nu se execută pe baza unei voci ori a unei fețe, ci după un call-back pe un canal controlat de tine și, peste un prag, după a doua aprobare. Al doilea sunt semnalele de origine: proveniența, dispozitivul, canalul. Detectorul trimite cazurile suspecte la verificare, iar decizia rămâne la un om. Procedurile concrete sunt în ghidul de apărare pentru companii.
Întrebări frecvente
Există un detector deepfake care prinde tot? Nu. Orice detector lucrează cu un prag și face două tipuri de erori, iar performanța scade pe generatoare noi: pe Deepfake-Eval-2024, AUC-ul modelelor open-source de top a scăzut cu 45–50% față de benchmark-urile anterioare.
Ce este liveness detection și ajunge pentru KYC? Liveness detection verifică faptul că în fața camerei e o persoană vie, nu o fotografie, un ecran sau o mască. Nu ajunge, pentru că atacurile de injecție ocolesc camera; ai nevoie și de detecția camerelor virtuale și a emulatoarelor, cum cere NIST SP 800-63A-4.
Ce înseamnă EER și de ce nu e suficient pentru decizie? EER este rata de eroare în punctul în care rata falsurilor pozitive egalează rata falsurilor negative. E utilă pentru a compara modele, dar acel punct nu e pragul de operare și nu arată volumul de alerte, care, la atacuri rare, e dominat de alarmele false.
Un detector deepfake prelucrează date biometrice în sensul GDPR? Depinde de ce face tehnic. Vocea și fața devin date biometrice când sunt prelucrate prin tehnici specifice care permit sau confirmă identificarea unică (art. 4 pct. 14). Un sistem care compară amprenta vocală sau șablonul facial cu ale unei persoane anume intră sub art. 9; pentru un detector care întreabă doar „e sintetic?”, încadrarea se documentează cu responsabilul cu protecția datelor.
Pot folosi analiza emoțiilor sau a stresului la interviurile la distanță? Nu. Art. 5 alin. (1) lit. f) din AI Act interzice deducerea emoțiilor la locul de muncă, iar orientările Comisiei includ explicit candidații. Poți verifica identitatea candidatului și autenticitatea imaginii, nu și emoțiile lui.
Concluzie
Un detector deepfake e util când e legat de o decizie clară: alerta suspendă o cerere sensibilă și cere o verificare, iar un om decide. Înainte de achiziție contează ce întrebare acoperă, cum se comportă la pragul tău pe date ca ale tale, câte alerte produce și cum tratează injecția. Pilotul și re-testarea fac parte din cost, iar procedura pe canal cunoscut rămâne primul strat.
Surse
- GDPR, Regulamentul (UE) 2016/679: https://eur-lex.europa.eu/legal-content/RO/TXT/?uri=CELEX:32016R0679
- AI Act, Regulamentul (UE) 2024/1689: https://eur-lex.europa.eu/legal-content/RO/TXT/?uri=CELEX:32024R1689
- Regulamentul (UE) 2026/1744 (omnibus digital privind IA): https://eur-lex.europa.eu/eli/reg/2026/1744/oj
- Comisia Europeană, Orientări privind practicile de IA interzise, C(2025) 5052: https://ai-act-service-desk.ec.europa.eu/sites/default/files/2025-08/guidelines_on_prohibited_artificial_intelligence_practices_established_by_regulation_eu_20241689_ai_act_english_ied3r5nwo50xggpcfmwckm3nuc_112367-1.PDF
- ANSPDCP, Decizia nr. 174/2018 (M. Of. nr. 919 din 31 octombrie 2018): https://legislatie.just.ro/Public/DetaliiDocument/206331
- NIST SP 800-63A-4 (iulie 2025), secțiunile 3.11 și 3.14: https://pages.nist.gov/800-63-4/sp800-63a.html
- FinCEN, FIN-2024-Alert004 (13 noiembrie 2024): https://www.fincen.gov/system/files/shared/FinCEN-Alert-DeepFakes-Alert508FINAL.pdf
- ISO/IEC 30107-3:2023: https://www.iso.org/standard/79520.html
- CEN/TS 18099:2024: https://www.dinmedia.de/en/standard/pd-cen-ts-18099/387432061
- C2PA, Explainer 2.2 (secțiunile 7.2.2 și 7.2.3): https://spec.c2pa.org/specifications/specifications/2.2/explainer/Explainer.html
- Müller et al., Does Audio Deepfake Detection Generalize?, Interspeech 2022: https://arxiv.org/abs/2203.16263
- Chandra et al., Deepfake-Eval-2024: https://arxiv.org/abs/2503.02857
- Wang et al., ASVspoof 5 (2024): https://arxiv.org/abs/2408.08739
- Carlini și Farid, Evading Deepfake-Image Detectors (2020): https://arxiv.org/abs/2004.00622
Articol informativ, publicat la 1 octombrie 2026; nu constituie consultanță juridică sau de securitate și nici o recomandare de achiziție. Sursele au fost consultate la 1 octombrie 2026, iar cifrele din exemplul ratei de bază sunt ipotetice. Pentru încadrarea concretă a unui sistem, consultă responsabilul cu protecția datelor și un avocat.

Cursul care continuă acest articol
Apărare împotriva Fraudelor AI și Deepfake: Ghid pentru Companii și Angajați
Ai citit teoria. În curs o aplici: lecții structurate pe module, exerciții și quiz-uri cu feedback imediat, Profesorul AI integrat în fiecare lecție și progres salvat automat. La final primești o atestare privată de finalizare.
Din programa cursului
- Peisajul Amenințării 2026: Ce Este un Deepfake și Cum Funcționează Frauda AI
- Anatomia unui Atac: Vishing, Video Deepfake și BEC Asistat de AI
- Semnale de Alarmă: Cum Recunoști Manipularea și Presiunea Socială
- Proceduri Anti-Fraudă pentru Plăți: Controale Care Opresc Banii
+ încă 6 module în programa completă
499 lei pe lună pentru acest curs, TVA 21% inclus · sau 1.499 lei pe lună pentru toate cele 25 de cursuri Non-IT (vezi ce înveți în tot parcursul).
Abonament lunar, cu reînnoire automată · anulezi oricând din contul tău · conținut digital cu acces imediat, vezi condițiile de retragere. Atestarea confirmă parcurgerea cursului și este privată — nu este diplomă și nu este calificare recunoscută de stat.