„Curs de securitate cibernetică” înseamnă, în căutările din România, cel puțin trei lucruri diferite. Pentru un angajat trimis de HR, înseamnă să recunoască un email de phishing și un apel în care vocea șefului e clonată. Pentru un administrator sau un director dintr-o firmă care intră sub NIS2, înseamnă o obligație legală, care include cursuri acreditate și răspundere personală. Pentru cineva care vrea o carieră în domeniu, înseamnă luni de rețele, sisteme, loguri și răspuns la incidente. Un curs bun pentru unul dintre aceste profiluri e un curs prost pentru celelalte. Mai jos găsești programa pe fiecare nivel, ce cere concret Ordonanța de urgență nr. 155/2024 pentru conducere și pentru responsabilul NIS2, unde intră inteligența artificială, de ambele părți ale atacului, și semnalele care te opresc înainte să plătești.
Ce găsești aici și ce nu. Articolul tratează conținutul cursurilor și alegerea lor. Obligațiile conducerii sub NIS2, amenzile și termenele sunt explicate în detaliu în ghidul despre NIS2 în România: obligațiile conducerii și amenzile DNSC. Meseria de analist SOC, drumul de intrare și salariile sunt în ghidul despre analistul SOC în 2026. Aici rămâne întrebarea „ce curs îmi trebuie și cum îl recunosc pe unul bun”.
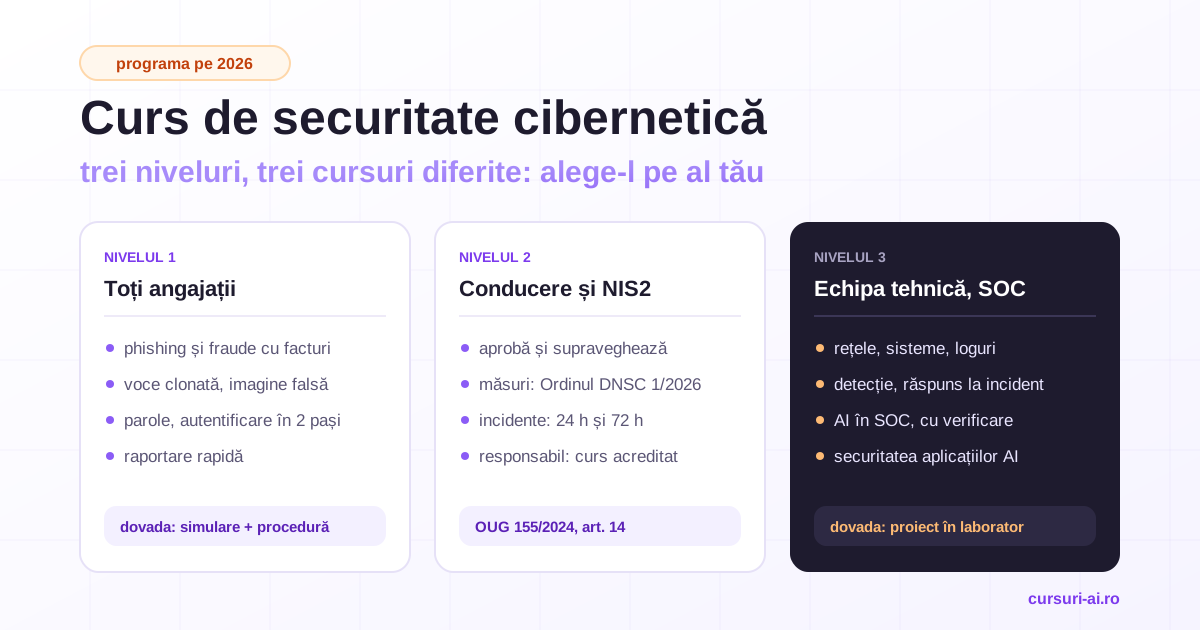
Trei cursuri diferite sub același nume
| Nivel | Pentru cine | Ce înveți, pe scurt | Dovada de la final |
|---|---|---|---|
| 1. Conștientizare | toți angajații, inclusiv conducerea | phishing, fraude cu voce și imagine falsă, parole, autentificare în doi pași, raportare | test, simulare, procedura de verificare a plăților |
| 2. Conducere și responsabil NIS2 | administratori, directori, responsabilul cu securitatea rețelelor | riscuri, măsuri, supraveghere, raportarea incidentelor, răspundere | aprobarea măsurilor, autoevaluarea anuală, cursul acreditat cerut de lege |
| 3. Apărare tehnică | administratori de sistem, analiști, ingineri | rețele, loguri, detecție, răspuns la incidente, AI în SOC, securitatea aplicațiilor AI | proiect în laborator propriu, de la detecție la răspuns |
Întrebarea de pornire nu e „care e cel mai bun curs de securitate cibernetică”, ci „pentru ce rol”. Cele trei niveluri se completează: o firmă are nevoie de toate trei, iar un specialist tehnic bun trece oricum și prin primele două.
Nivelul 1: securitate cibernetică pentru toți angajații
Majoritatea incidentelor dintr-o firmă obișnuită încep cu un om păcălit, nu cu o vulnerabilitate exotică. De aceea primul nivel e și cel cu cel mai bun raport între cost și efect.
Ce trebuie să conțină programa:
- Phishing și compromiterea emailului de business. Emailul care pare de la un furnizor și anunță un cont bancar nou, factura „urgentă”, linkul către o pagină de autentificare falsă. Accentul cade pe semnale și pe ce faci, nu pe teorie.
- Fraudele cu voce clonată și cu imagine falsă. Apelul în care „directorul” cere un transfer confidențial, videoconferința cu participanți generați. Regula care oprește aceste fraude e procedurală: orice cerere de plată neobișnuită se verifică pe un alt canal, inițiat de tine.
- Parole, manager de parole și autentificare în doi pași. Inclusiv de ce codurile primite prin SMS sunt mai slabe decât o aplicație de autentificare sau o cheie fizică.
- Dispozitive și rețele. Actualizări, rețele Wi-Fi publice, stick-uri USB găsite, telefonul personal folosit pentru email de serviciu.
- Datele firmei în unelte AI. Ce nu lipești într-un asistent AI public și de ce politica firmei contează mai mult decât intuiția.
- Raportarea. Cui raportezi, în cât timp și de ce raportarea rapidă a unei greșeli e mai valoroasă decât ascunderea ei.
Formatul. Un singur modul pe an nu ajunge. Funcționează sesiunile scurte și repetate, simulările de phishing și exercițiile pe procedurile firmei. Simulările au și o parte juridică (informarea angajaților, folosirea rezultatelor, ce nu ai voie să faci), pe care am tratat-o în ghidul despre simulările de phishing ca program de instruire.
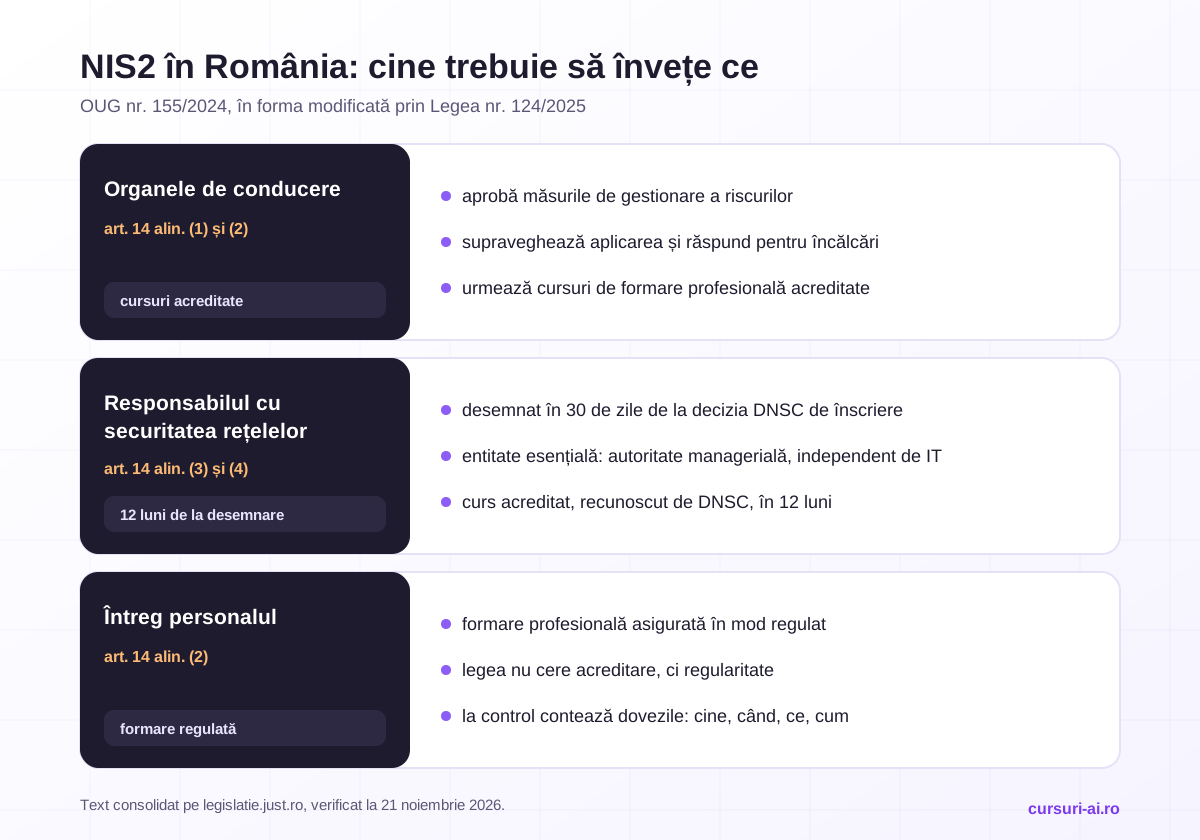
Legătura cu NIS2. Pentru entitățile esențiale și importante, art. 14 alin. (2) din OUG nr. 155/2024 cere ca entitatea să asigure „în mod regulat, formarea profesională întregului personal”. Textul nu cere acreditare pentru formarea personalului, ci regularitate; la un control contează dovezile: cine a participat, când, ce a învățat și cum a fost verificat.
Nivelul acesta, cu accent pe fraudele asistate de AI, procedurile anti-fraudă la plăți și planul de răspuns, e acoperit de cursul Apărare împotriva fraudelor AI și deepfake, care se poate da întregii echipe.
Nivelul 2: conducerea și responsabilul NIS2
Aici căutările devin foarte concrete: „curs NIS2”, „curs responsabil NIS2”, „curs NIS2 DNSC”. Răspunsul pornește de la articolul 14 din OUG nr. 155/2024, în forma modificată prin Legea nr. 124/2025, disponibilă consolidat pe Portalul Legislativ.
Ce cere legea conducerii. Organele de conducere ale entităților esențiale și importante aprobă măsurile de gestionare a riscurilor de securitate cibernetică, supraveghează punerea lor în aplicare și răspund pentru încălcări (alin. (1)). Membrii lor „urmează cursuri de formare profesională acreditate în vederea asigurării unui nivel suficient de cunoștințe și competențe pentru a identifica riscurile și a evalua practicile de gestionare a riscurilor” (alin. (2)). Tot conducerea stabilește mijloacele permanente de contact, alocă resursele și desemnează, în 30 de zile de la comunicarea deciziei DNSC de înscriere în registru, responsabilii cu securitatea rețelelor și sistemelor informatice (alin. (3)).
Ce cere legea responsabilului. Pentru entitățile esențiale, cu excepția administrației publice, a microîntreprinderilor și a întreprinderilor mici, persoana desemnată trebuie să îndeplinească cumulativ cel puțin cinci condiții (alin. (4)): are autoritate managerială, e subordonată direct conducerii, funcționează independent de structurile IT și de tehnologie operațională, are acces la resursele necesare și trebuie „să fi obținut un curs de specialitate acreditat, recunoscut de DNSC, în domeniul securității cibernetice, în termen de 12 luni de la desemnare”.
Două concluzii practice. Prima: pentru responsabilul dintr-o entitate esențială, nu orice curs de securitate cibernetică bifează obligația; legea cere un curs acreditat și recunoscut de DNSC. Înainte să plătești, verifică pe site-ul DNSC sau direct la autoritate ce cursuri sunt recunoscute și cere furnizorului dovada scrisă. Un „curs NIS2” fără o asemenea dovadă poate fi util ca pregătire, dar nu ține loc de cursul din art. 14 alin. (4) lit. e). A doua: cursurile noastre nu sunt cursuri acreditate în sensul OUG nr. 155/2024 și nu le prezentăm așa; ele acoperă pregătirea practică a angajaților și a echipelor tehnice.
Ce ar trebui să predea, ca fond, un curs pentru conducere. Indiferent de acreditare, un curs bun pentru administratori și directori acoperă:
- Gândirea pe riscuri. Ce sisteme țin firma în viață, ce se întâmplă dacă se opresc o zi sau o săptămână, ce date ar costa cel mai mult dacă ar ieși în public.
- Măsurile și autoevaluarea. Ordinul DNSC nr. 1/2026, publicat în Monitorul Oficial nr. 712 din 27 august 2026, stabilește măsurile de gestionare a riscurilor și metodologia de autoevaluare a maturității, pe șase funcții (guvernare, identificare, protecție, detecție, răspuns, recuperare). Conducerea trebuie să înțeleagă ce aprobă, nu să citească tabelul.
- Raportarea incidentelor. Pentru incidentele semnificative, art. 15 alin. (7) cere o avertizare timpurie în cel mult 24 de ore de la momentul în care entitatea a aflat de incident și o raportare a incidentului în cel mult 72 de ore. Conducerea trebuie să știe cine decide că un incident e „semnificativ” și cine apasă butonul.
- Furnizorii. Securitatea lanțului de aprovizionare: ce clauze ceri, ce verifici, ce faci când un furnizor e compromis.
- Răspunderea. Neurmarea cursurilor de către membrii conducerii și nesupravegherea măsurilor sunt contravenții distincte; amenzile și măsurile posibile sunt detaliate în ghidul despre NIS2.
Nivelul 3: apărare tehnică, de la fundamente la SOC
Al treilea nivel e cel pe care îl caută oamenii care vor să lucreze în securitate cibernetică. Aici diferențele dintre cursuri sunt cele mai mari, iar promisiunile, cele mai riscante.
Programa, în ordinea în care se învață:
- Fundamentele care nu se sar. Rețele (TCP/IP, DNS, HTTP, rutare), administrare Linux și Windows, Active Directory, noțiuni de cloud. Fără ele, nu înțelegi ce citești într-un log.
- Loguri și SIEM. Ce surse de loguri contează, cum se normalizează, cum se corelează evenimente din surse diferite, cum scrii o căutare care găsește ceva util.
- Detecția. Reguli de detecție, maparea lor pe tehnicile de atac descrise de MITRE ATT&CK, reducerea alertelor false.
- Răspunsul la incidente. Pregătirea, triajul, izolarea, eradicarea, recuperarea și lecțiile învățate, cu documentarea fiecărui pas.
- Threat hunting și analiză defensivă. Căutarea proactivă a semnelor de compromitere și analiza fișierelor suspecte într-un mediu izolat.
- Automatizare. Fluxuri de răspuns automatizate (SOAR), cu aprobare umană pentru acțiunile cu impact.
- AI în SOC. Triajul alertelor, îmbogățirea lor cu context, rezumatele de incident, limitele: unde greșește modelul și cum verifici.
- Securitatea aplicațiilor AI. Pe măsură ce firmele pun asistenți și agenți AI în producție, apar riscuri noi. Lista OWASP Top 10 pentru aplicațiile LLM, ediția 2025, pune pe primul loc injecția de prompt și pe al doilea divulgarea informațiilor sensibile, urmate de lanțul de aprovizionare și otrăvirea datelor, potrivit proiectului OWASP. Un curs tehnic din 2026 care nu atinge acest subiect e deja în urmă.
Această parcurgere, de la cadrul legal și etic la triaj, threat hunting, analiză de loguri, securitatea aplicațiilor LLM și un proiect final de laborator, e structura cursului AI pentru securitate cibernetică: SOC, threat hunting și apărare asistată de AI. Pentru cei care construiesc ei înșiși aplicații cu modele de limbaj, partea de apărare a aplicației e aprofundată în cursul AI Security și Ethical Engineering.
Laboratorul, doar pe sisteme proprii. Codul penal sancționează, la art. 360, accesul fără drept la un sistem informatic cu închisoare de la 3 luni la 3 ani sau cu amendă, cu pedepse mai mari în formele agravate, potrivit formei consolidate. Un curs serios îți cere să exersezi doar în laboratorul tău sau în medii puse la dispoziție pentru exercițiu, iar orice test pe sistemele altcuiva se face cu autorizare scrisă și un perimetru clar. Limitele testării ofensive, inclusiv cu unelte AI, sunt explicate în ghidul despre securitatea ofensivă cu AI și limitele legale.
Unde intră AI-ul, de ambele părți
Un curs de securitate cibernetică din 2026 trebuie să trateze AI-ul în trei ipostaze, nu într-una singură:
- AI-ul atacatorului. Mesaje de phishing fără greșeli, în română corectă, personalizate din profilurile publice ale țintei; voci clonate din câteva secunde de înregistrare; recunoaștere automatizată. Pentru angajați, asta înseamnă că „emailul plin de greșeli” nu mai e un semnal de încredere.
- AI-ul apărătorului. Triaj, îmbogățire cu context, rezumate, căutări în loguri formulate în limbaj natural. Câștigul e real, dar fiecare concluzie a modelului se verifică pe date; un rezumat convingător și greșit e mai periculos decât lipsa lui. Cum se schimbă concret munca într-un SOC am descris în ghidul despre AI în securitatea cibernetică și transformarea unui SOC.
- AI-ul ca nouă suprafață de atac. Asistenții interni cu acces la documente, agenții care pot trimite emailuri sau modifica date, uneltele AI folosite fără aprobare de angajați. Fiecare are nevoie de politici, permisiuni minime și jurnalizare.
Semnale de alarmă la un curs de securitate cibernetică
- „Hacker etic în 30 de zile.” Fundamentele (rețele, sisteme, loguri) cer luni. Un curs care sare direct la unelte de atac produce oameni care știu să ruleze comenzi, nu să înțeleagă ce se întâmplă.
- Exerciții pe ținte reale. Orice laborator care îți cere să scanezi sau să „testezi” site-uri și rețele care nu îți aparțin, fără autorizare, te expune penal.
- „Curs acreditat NIS2” fără detalii. Dacă ești responsabilul unei entități esențiale, cere dovada că acel curs e acreditat și recunoscut de DNSC, cum cere art. 14 alin. (4). Altfel ai un curs de pregătire, nu cursul din lege.
- Conștientizare cu o singură prezentare pe an. Fără simulări, fără proceduri exersate și fără dovezi de participare, nu schimbă comportamentul și nu ajută la un control.
- Promisiuni de angajare garantată. Piața muncii nu funcționează așa. Un program bun îți arată ce competențe cer angajatorii și te ajută să construiești un portofoliu.
- Lipsa AI-ului din programă. În 2026, un curs care nu tratează atacurile asistate de AI și securitatea aplicațiilor AI e incomplet, indiferent de nivel.
- Un certificat „recunoscut” fără să știi de cine. Verifică ce document primești și ce valoare are, în secțiunea următoare.
„Curs securitate cibernetică acreditat”: ce poate însemna
Eticheta „acreditat” amestecă patru lucruri diferite:
- Formarea profesională autorizată, după OG nr. 129/2000. Autorizarea se dă pe program, iar furnizorul autorizat poate elibera certificate de calificare sau de absolvire, cu recunoaștere națională (art. 44).
- Cursul acreditat, recunoscut de DNSC, cerut de art. 14 alin. (4) lit. e) din OUG nr. 155/2024 responsabilului cu securitatea rețelelor dintr-o entitate esențială. E o cerință specifică, cu un termen de 12 luni de la desemnare.
- Certificările internaționale de industrie, obținute prin examen. Sunt documente private, dar cântăresc mult la angajare, mai ales cele recunoscute de angajatorii din domeniu.
- Atestările private de finalizare, emise de platformele de cursuri. Și noi emitem una: Certificatul de Finalizare atestă că ai parcurs cursul și ai trecut evaluările. Este o atestare privată, iar operatorul platformei nu este furnizor autorizat de formare profesională în sensul OG nr. 129/2000.
Separat, căutarea „curs auditor NIS2” trimite la o profesie reglementată distinct: ordonanța prevede, la art. 59, înființarea Corpului Auditorilor de Sisteme Informatice din România, prin hotărâre de Guvern, pentru atribuirea și retragerea atestatului de auditor de securitate cibernetică. Regulile concrete de atestare le afli de la DNSC. Pe larg, despre ce înseamnă juridic „autorizat” și cum verifici un furnizor în registru, în articolul despre curs acreditat: ANC, autorizare și certificat privat.
Online sau la sală și cât durează, realist
- Nivelul 1: câteva ore de curs, apoi exerciții scurte și repetate pe parcursul anului. Formatul online funcționează foarte bine, pentru că se poate da întregii echipe și se poate dovedi cine l-a parcurs.
- Nivelul 2: câteva zile de studiu pentru conducere, plus timpul de aplicare în firmă: aprobarea măsurilor, autoevaluarea, exercițiul de răspuns la incident. Pentru responsabil, cursul acreditat cerut de lege are propriile condiții.
- Nivelul 3: luni de studiu pentru fundamente și ani de practică pentru un nivel solid. Online se învață bine teoria și laboratoarele individuale; contează mult să ai un laborator propriu și proiecte documentate.
Ce dovedești la finalul fiecărui nivel
- Angajații: un test promovat, rezultatele simulărilor în timp și procedura de verificare a plăților exersată, nu doar citită.
- Conducerea: măsurile aprobate în scris, autoevaluarea anuală asumată, un exercițiu de răspuns la incident în care fiecare și-a jucat rolul, cursurile cerute de lege.
- Echipa tehnică: un proiect documentat în laborator propriu, de la o detecție la triaj, răspuns și raportul de incident, cu ce a făcut AI-ul și ce a verificat omul.
Întrebări frecvente
Ce curs de securitate cibernetică e potrivit pentru începători? Depinde de scop. Dacă vrei să te protejezi pe tine și firma, un curs de conștientizare despre phishing, fraude cu voce clonată, parole și raportare e suficient ca start. Dacă vrei o carieră în domeniu, începi cu fundamentele (rețele, Linux, Windows) înainte de orice curs de „hacking” sau de SOC.
Ce curs de securitate cibernetică e obligatoriu sub NIS2? Pentru entitățile esențiale și importante, OUG nr. 155/2024 cere ca membrii conducerii să urmeze cursuri de formare profesională acreditate și ca întreg personalul să fie instruit regulat. Responsabilul cu securitatea rețelelor dintr-o entitate esențială, cu excepțiile din lege, trebuie să obțină în 12 luni de la desemnare un curs de specialitate acreditat, recunoscut de DNSC.
Ce înseamnă curs acreditat recunoscut de DNSC pentru responsabilul NIS2? Este cerința din art. 14 alin. (4) lit. e) din OUG nr. 155/2024. Nu orice curs de securitate cibernetică o îndeplinește. Verifică la DNSC ce cursuri sunt recunoscute și cere furnizorului dovada scrisă înainte să plătești.
Pot învăța hacking etic online, legal? Da, dacă exersezi doar în laboratorul tău sau în medii create pentru exercițiu. Accesul fără drept la un sistem informatic este infracțiune după art. 360 din Codul penal, iar orice test pe sistemele altcuiva cere autorizare scrisă și un perimetru stabilit.
Ce rol are AI-ul într-un curs de securitate cibernetică în 2026? Trei roluri: cum îl folosesc atacatorii (phishing personalizat, voci clonate), cum îl folosesc apărătorii (triaj, context, rezumate, cu verificare) și cum îl protejezi atunci când firma folosește asistenți și agenți AI (injecția de prompt, scurgerea de date, permisiuni).
Cât durează un curs de securitate cibernetică? Un curs de conștientizare durează câteva ore, dar trebuie repetat. Pregătirea conducerii cere câteva zile plus aplicarea în firmă. Drumul tehnic, de la fundamente la un post într-un SOC, se măsoară în luni de studiu și ani de practică.
Concluzie
Înainte să cauți „cel mai bun curs de securitate cibernetică”, stabilește pentru ce rol îl cauți. Angajații au nevoie de conștientizare repetată, cu simulări și proceduri care opresc fraudele, inclusiv pe cele cu voce clonată. Conducerea și responsabilul unei entități sub NIS2 au obligații precise în art. 14 din OUG nr. 155/2024, inclusiv cursuri acreditate, iar pentru responsabilul dintr-o entitate esențială, recunoscute de DNSC. Echipele tehnice au nevoie de fundamente solide, laborator propriu, răspuns la incidente și, în 2026, de AI tratat atât ca unealtă, cât și ca suprafață de atac. Verifică programa pe nivelul tău, verifică ce document primești la final și ce valoare are, și cere să vezi cum se exersează, nu doar ce se predă.
Surse și resurse oficiale
Linkurile spre fiecare sursă sunt în text, lângă afirmația pe care o susțin.
- OUG nr. 155/2024 privind instituirea unui cadru pentru securitatea cibernetică a rețelelor și sistemelor informatice, forma consolidată pe Portalul Legislativ (art. 14, 15 și 59)
- Legea nr. 124/2025 pentru aprobarea OUG nr. 155/2024
- Ordinul directorului DNSC nr. 1/2026, Monitorul Oficial nr. 712 din 27 august 2026
- Codul penal (Legea nr. 286/2009), art. 360, forma consolidată pe Portalul Legislativ
- OWASP Top 10 for LLM Applications, ediția 2025 (genai.owasp.org)
- OG nr. 129/2000 privind formarea profesională a adulților
Textele legale au fost verificate la 21 noiembrie 2026. Articolul are rol informativ și nu înlocuiește consultanța juridică sau îndrumarea DNSC pentru situația concretă a unei entități.

Cursul care continuă acest articol
Apărare împotriva Fraudelor AI și Deepfake: Ghid pentru Companii și Angajați
Ai citit teoria. În curs o aplici: lecții structurate pe module, exerciții și quiz-uri cu feedback imediat, Profesorul AI integrat în fiecare lecție și progres salvat automat. La final primești o atestare privată de finalizare.
Din programa cursului
- Peisajul Amenințării 2026: Ce Este un Deepfake și Cum Funcționează Frauda AI
- Anatomia unui Atac: Vishing, Video Deepfake și BEC Asistat de AI
- Semnale de Alarmă: Cum Recunoști Manipularea și Presiunea Socială
- Proceduri Anti-Fraudă pentru Plăți: Controale Care Opresc Banii
+ încă 6 module în programa completă
499 lei pe lună pentru acest curs, TVA 21% inclus · sau îl alegi într-un abonament de 3, 5 sau 10 cursuri, de la 999 lei pe lună, alături de alte cursuri Non-IT, și le schimbi la fiecare reînnoire (vezi ce înveți în tot parcursul).
Abonament lunar, cu reînnoire automată · te dezabonezi oricând din contul tău. Atestarea confirmă parcurgerea cursului și este privată — nu este diplomă și nu este calificare recunoscută de stat.