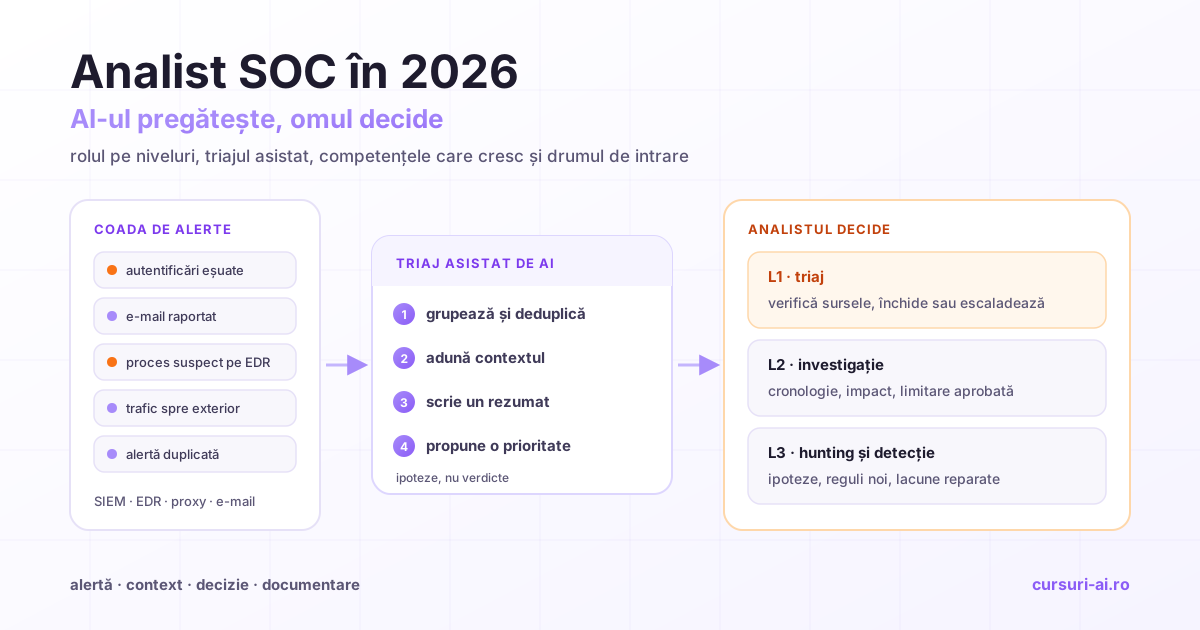
Analistul SOC este omul care se uită la alertele unei organizații și decide care dintre ele înseamnă un atac real. În 2026, o bună parte din munca de tier 1 (deduplicarea, adunarea contextului, primul rezumat) o face deja un sistem cu AI, așa că întrebarea unui junior s-a schimbat: nu „cum intru în SOC?”, ci „cum devin analistul care lucrează cu AI-ul, nu cel pe care îl înlocuiește?”. Mai jos ai rolul pe niveluri, o tură concretă, ce automatizează azi triajul asistat, ce competențe cresc în valoare, certificările verificate la emitent, întrebări de interviu și ce arată datele salariale publice din România.
Ce face un analist SOC, pe scurt
Un SOC (Security Operations Center) este echipa care monitorizează continuu sistemele unei organizații, detectează incidentele de securitate și coordonează răspunsul. Analistul SOC lucrează cu un SIEM (unde ajung logurile și alertele), cu un EDR (telemetria de pe stațiile și serverele protejate), cu surse de threat intelligence și cu un sistem de tichete.
Cadrul european de competențe al ENISA, European Cybersecurity Skills Framework (ECSF), grupează meseriile din securitate în 12 profiluri. „SOC Analyst” apare ca titlu alternativ al profilului Cyber Incident Responder, a cărui misiune începe cu monitorizarea și evaluarea stării de securitate a sistemelor și continuă cu analiza și limitarea impactului incidentelor, identificarea cauzei și documentarea acțiunilor. Printre abilitățile cheie din profil: corelarea informațiilor despre amenințări din mai multe surse, lucrul cu logurile, lucrul sub presiune, comunicarea și raportarea către părțile interesate. Echivalentul american, NICE Framework al NIST, are în categoria „Protection and Defense” roluri precum Defensive Cybersecurity, Incident Response și Threat Analysis.
Lucrezi fie într-un SOC intern, fie la un furnizor de servicii gestionate de securitate (MSSP), care monitorizează mai mulți clienți: acolo vezi mai multe medii, dar cunoști mai puțin contextul fiecăruia.
L1, L2, L3: cum se împarte munca într-un SOC
Împărțirea pe niveluri e o convenție a industriei, nu un standard: fiecare SOC își definește altfel granițele. Tiparul cel mai des întâlnit arată așa:
| Nivel | Ce face | Ce decide |
|---|---|---|
| L1 (tier 1) | preia alertele din coadă, verifică dacă sunt fals pozitive, adună contextul, documentează tichetul | închide alerta benignă sau o escaladează, după procedură |
| L2 (tier 2) | investighează incidentele escaladate, reconstituie cronologia, stabilește impactul | propune sau execută limitarea (izolarea unei stații, resetarea unui cont), cu aprobările cerute |
| L3 (tier 3) | threat hunting, analiza de malware, ingineria detecțiilor, incidentele grave | ce reguli de detecție se scriu, ce ipoteze se vânează, cum se repară lacunele |
În SOC-urile 24/7 se lucrează în ture, inclusiv noaptea și în weekend, iar predarea între ture (handover) face parte din meserie. Majoritatea juniorilor intră la L1, unde își formează simțul pentru ce e normal într-o rețea.
O tură de L1, concret
Scenariu ilustrativ, construit pe tiparele unei ture tipice, nu pe un SOC anume:
- Predarea de tură. Citești notele colegului: două incidente deschise la L2, o regulă care a generat zgomot toată noaptea, o fereastră de mentenanță programată.
- Coada de alerte. Zeci de alerte, ordonate după un scor. Un sistem de triaj asistat le-a grupat deja: 40 de eșecuri de autentificare (evenimentul Windows 4625) pe același cont devin un singur caz, nu 40 de rânduri.
- Un e-mail raportat de un utilizator. Verifici antetul, expeditorul real, linkurile și atașamentul, cauți câte alte căsuțe au primit același mesaj. E phishing: escaladezi, iar mesajul se elimină din celelalte căsuțe, după procedură.
- O alertă EDR pe un laptop. Rezumatul generat spune „probabil benign, instrument administrativ”. Deschizi totuși procesul părinte și linia de comandă, pentru că rezumatul e o ipoteză, nu un verdict.
- Documentarea. Fiecare tichet închis are motivul scris: ce ai verificat, ce ai găsit, de ce e benign. Un tichet închis cu „FP” și nimic altceva nu ajută pe nimeni la audit.
- Predarea mai departe. Scrii ce rămâne deschis și ce ar trebui urmărit.
Observă ce nu face L1 în acest scenariu: nu izolează singur serverul de producție și nu notifică autoritatea. Acelea sunt decizii cu aprobări și roluri clare.
Cum schimbă AI-ul munca de tier 1
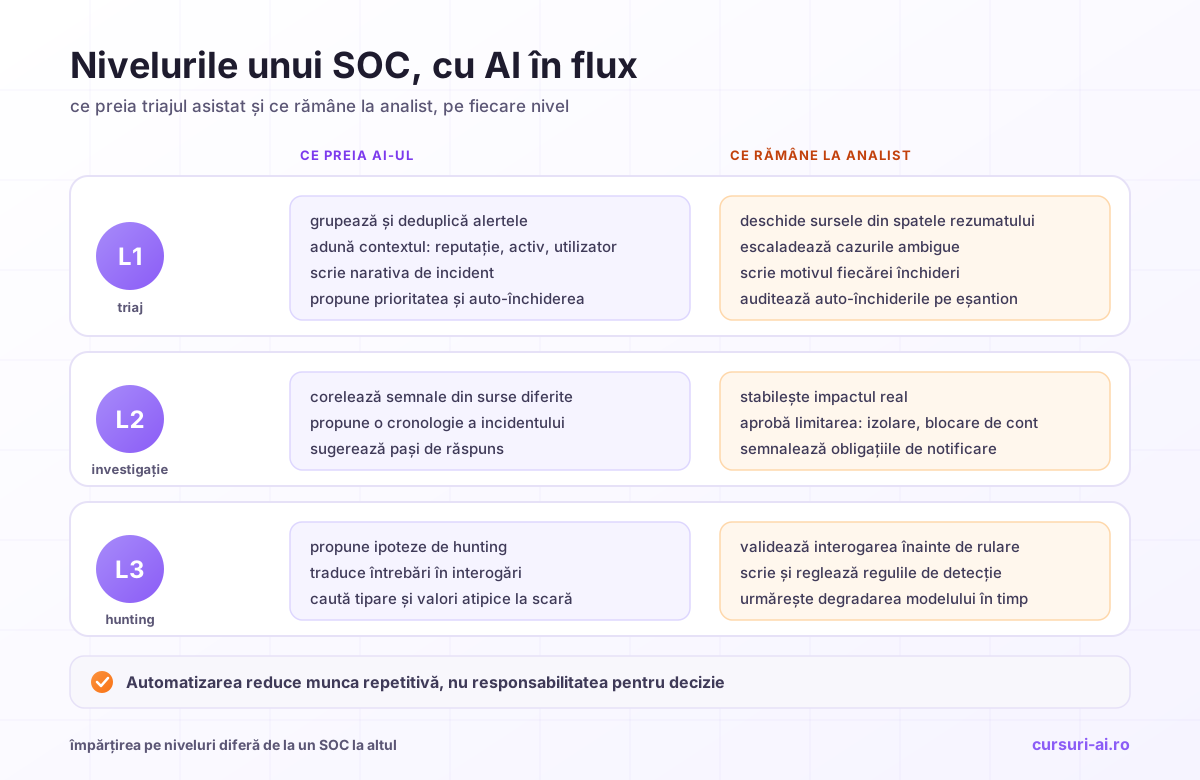
Primele lucruri automatizate în SOC sunt chiar sarcinile repetitive ale L1. Cursul AI pentru Securitate Cibernetică: SOC, threat hunting și apărare asistată de AI le descrie, în lecțiile despre triajul de alerte și enrichment, pe etape:
- Deduplicarea și gruparea: alertele identice sau înrudite devin un singur caz.
- Corelarea: semnale din surse diferite (autentificare, EDR, proxy) se leagă într-un incident coerent.
- Enrichment-ul: reputația unei adrese, criticitatea activului, istoricul utilizatorului, adunate automat înainte să deschizi cazul.
- Narativa de incident: un rezumat în limbaj natural care înlocuiește citirea a zece panouri separate.
- Scorul de prioritate și auto-închiderea: cazurile cu risc mic și încredere mare pot fi închise automat, cu condiția să rămână auditabile.
Platformele comerciale care se prezintă drept „AI SOC analyst” automatizează tocmai această investigație de nivel 1 și escaladează la om cazurile ambigue sau cu impact mare. Cursul tratează cifrele lor de performanță ca afirmații de marketing ale furnizorului, de revalidat pe telemetria proprie, nu ca adevăr general.
Unde rămâne omul
În aceeași lecție, omul rămâne obligatoriu în buclă în patru situații:
- decizii ireversibile sau cu impact mare, precum izolarea unui server de producție sau blocarea contului unui director;
- cazuri ambigue, în care scorul AI e la mijloc;
- validarea periodică a deciziilor automate, prin audit pe eșantion;
- incidente care ating obligații legale de raportare sau de notificare.
Lecția mai numește o capcană care contează pentru oricine lucrează în coadă: zgomotul mutat nu e zgomot eliminat. Un sistem poate „reduce” volumul văzut de analist doar mutând alertele într-o coadă auto-închisă. Dacă nimeni nu auditează auto-închiderile, nu știi dacă ai eliminat zgomot sau ai îngropat un atac. Auditul acelor închideri e muncă de analist, și una nouă.
Cum se construiește tehnic un astfel de triaj (ce date primește modelul, formatul de ieșire, pragurile de escaladare, pilotul în shadow mode) e detaliat în articolul despre triajul alertelor SOC cu LLM. Aici rămânem la ce înseamnă pentru omul de pe tură.
AI-ul înlocuiește analiștii SOC? Ce spun datele
Răspunsul scurt: AI-ul înlocuiește o parte din sarcinile L1, nu și răspunderea pentru decizie. Răspunsul lung are două fețe, și amândouă apar în cercetările publice.
Partea care îngrijorează. În 2025 AI Adoption Pulse Survey, ISC2 a întrebat 436 de profesioniști în securitate cum vor afecta uneltele de securitate cu AI angajările. 52% au spus că AI-ul va reduce semnificativ sau într-o oarecare măsură nevoia de personal la nivel de intrare; 31% cred că va crea și tipuri noi de roluri pentru juniori sau va crește cererea. Eșantionul e mic, iar sondajul măsoară așteptări, nu angajări efective, dar semnalul e clar: un post de L1 care înseamnă doar închiderea falselor pozitive evidente e sub presiune.
Partea care schimbă profilul. În 2025 Cybersecurity Workforce Study, cu 16.029 de respondenți, AI-ul a fost pentru al doilea an la rând printre competențele cele mai căutate (41% l-au numit, înaintea securității cloud, cu 36%). 73% dintre respondenți cred că AI-ul va crea competențe de securitate mai specializate, iar ISC2 notează că AI-ul e perceput ca o amenințare pentru forța de muncă mai mică decât se anticipa.
Citite împreună: scade valoarea rutinei, crește valoarea judecății. Cursul o spune direct: automatizarea reduce volumul de muncă repetitivă, nu responsabilitatea pentru decizie. Iar AI-ul aduce și sarcini noi în SOC: auditul auto-închiderilor, urmărirea degradării modelului în timp, detectarea injecției de prompt prin câmpuri de log pe care le controlează atacatorul și monitorizarea uneltelor AI ale organizației ca suprafață de atac.
Competențele care cresc în valoare
Dacă AI-ul preia rutina, juniorul care vrea să rămână relevant investește în ce nu se automatizează ușor:
- Investigația. Să reconstitui ce s-a întâmplat: cine s-a autentificat, de unde, ce proces a pornit ce alt proces, ce a ieșit din rețea. Rezumatul generat te scutește de adunat date, nu de înțeles povestea.
- Verificarea output-ului AI. O narativă fluentă crește încrederea chiar și când datele sunt subțiri. Cursul cere ca fiecare afirmație din narativă să trimită la o sursă pe care analistul o poate deschide, iar ce nu s-a putut verifica să fie declarat neverificat. Analistul bun citește rezumatul și deschide sursele din spatele lui.
- Detecția. Să înțelegi cum e scrisă o regulă, de ce declanșează fals și cum o reglezi. Formatul Sigma pentru reguli portabile și maparea pe MITRE ATT&CK sunt limbajul comun al echipelor de detecție.
- Threat hunting pe ipoteze. Să pornești de la o întrebare („dacă un atacator ar folosi conturi valide, ce urme ar lăsa la noi?”) și s-o verifici în date. AI-ul poate propune ipoteze și interogări; omul le validează înainte să le ruleze.
- Comunicarea. Un incident se explică diferit echipei tehnice, conducerii și juristului care decide o notificare. Raportul clar e o competență de carieră.
- Maturitatea profesională. Modulul 0 al cursului o numește distincția dintre „pot” și „am voie”: capacitatea tehnică nu dă niciodată permisiune legală, iar pe măsură ce uneltele AI coboară bariera tehnică, bariera etică și legală trebuie să crească.
Cum intri în SOC: drumul din helpdesk, sysadmin sau rețele
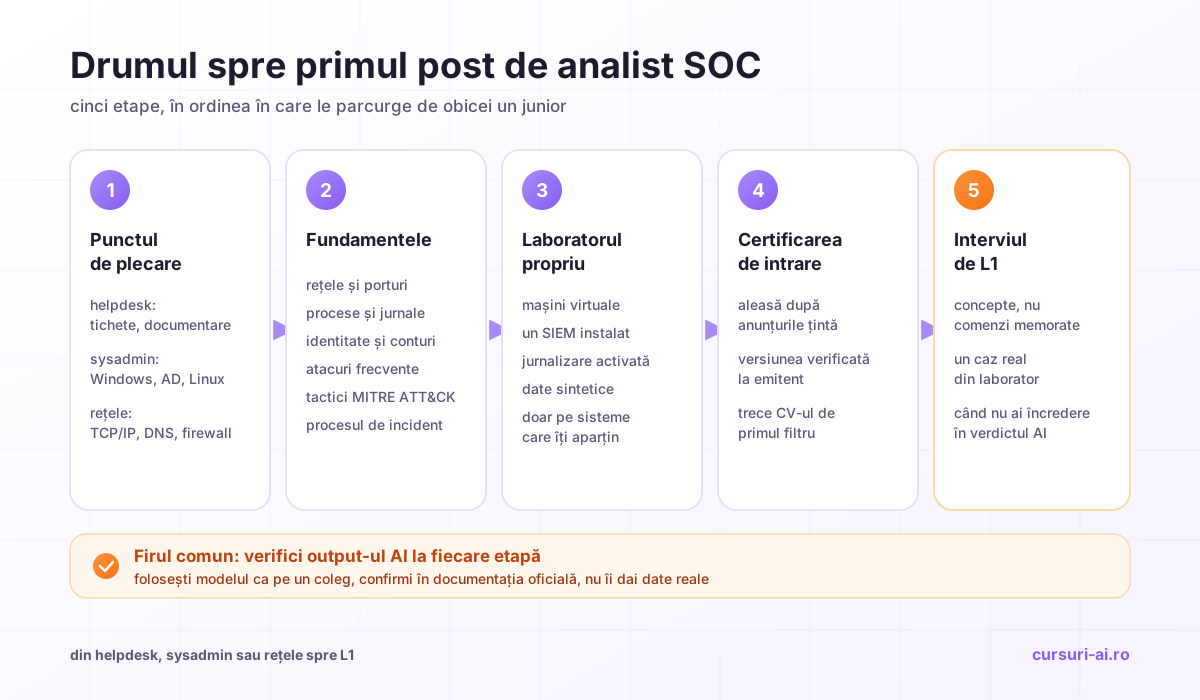
Cei mai mulți analiști L1 nu vin direct din facultate, ci dintr-un rol tehnic vecin. Fiecare punct de plecare aduce ceva diferit:
- Din helpdesk aduci lucrul cu tichete, răbdarea cu utilizatorii și obiceiul de a documenta. Îți lipsesc de obicei rețelistica și citirea logurilor.
- Din administrare de sisteme aduci Windows, Active Directory, Linux și intuiția pentru ce e normal pe un server. Ai nevoie de perspectiva atacatorului: ce ar căuta cineva care a intrat deja.
- Din rețele aduci TCP/IP, DNS, firewall-uri și traficul de rețea. Completezi cu telemetria de pe stații și cu răspunsul la incident.
Fundamentele, în ordinea în care le folosești pe tură
- Rețele: modelul TCP/IP, porturile uzuale, DNS, HTTP, ce arată un proxy.
- Sisteme de operare: procese, servicii, conturi, jurnalele de evenimente Windows (de exemplu 4624 pentru autentificare reușită și 4625 pentru autentificare eșuată), jurnalele Linux.
- Identitate: cum funcționează autentificarea într-un domeniu și în cloud, ce înseamnă un cont privilegiat.
- Atacuri frecvente: phishing, furt de credențiale, password spraying, mișcare laterală, exfiltrare, descrise pe tactici în MITRE ATT&CK.
- Procesul de incident: ciclul clasic al răspunsului, de la detectare și analiză la limitare, eradicare, recuperare și lecțiile învățate.
Laboratorul propriu, pe sisteme care îți aparțin
Un laborator acasă bate orice listă de cursuri parcurse. Câteva mașini virtuale, un SIEM open-source precum Wazuh sau platforma deschisă Security Onion, o stație Windows cu jurnalizarea activată și scenarii pe care le generezi tu. Platformele de antrenament pentru blue team, precum LetsDefend sau CyberDefenders, îți dau alerte și investigații gata construite.
Regula din cursul de SOC se aplică și acasă: lucrezi doar pe sisteme care îți aparțin sau pentru care ai autorizare scrisă, cu date sintetice, niciodată cu chei, parole sau date personale reale. Dacă te atrage partea ofensivă, limitele legale ale testării sunt în articolul despre securitatea ofensivă cu AI și testarea autorizată.
Pentru juniorii care vin din administrare și vor să înțeleagă cum se leagă monitorizarea operațională de cea de securitate, cursul AI pentru DevOps și SRE (AIOps) acoperă observabilitatea, răspunsul la incidente și automatizarea cu human-in-the-loop, pe partea de fiabilitate.
Certificările de industrie pentru un analist SOC
Certificările nu înlocuiesc laboratorul, dar trec CV-ul de primul filtru. Verificate pe paginile emitenților la 26 octombrie 2026:
| Certificare | Emitent | Ce verifică, după emitent | De reținut |
|---|---|---|---|
| Certified in Cybersecurity (CC) | ISC2 | cunoștințe de bază pentru un rol de intrare sau junior | emitentul precizează că nu cere experiență profesională |
| Security+ | CompTIA | competențe de bază în securitate; rolurile vizate includ analist de securitate și administrator de sisteme | V7 e disponibilă; V8, cu acoperire extinsă a riscurilor legate de AI, e anunțată în jurul datei de 17 noiembrie 2026 |
| CySA+ (Cybersecurity Analyst+) | CompTIA | detectarea, analiza și răspunsul la amenințări | V4 e versiunea nouă; examenul V3 în engleză se retrage pe 22 decembrie 2026 |
| Blue Team Level 1 (BTL1) | Centri | competențe practice defensive, nivel de intrare | examen practic de 24 de ore, de răspuns la incident |
| Security Operations Analyst Associate (SC-200) | Microsoft | triaj, răspuns la incidente, threat hunting, ingineria detecțiilor pe uneltele Microsoft | examen de 100 de minute; certificarea se reînnoiește la 12 luni |
| GIAC Security Operations Certified (GSOC) | GIAC | monitorizare SOC și răspuns la incident cu SIEM și platforme de threat intelligence | 75 de întrebări, 2 ore, prag de promovare 67% |
Security+ și CySA+ sunt amândouă în tranziție, așa că verifică versiunea înainte să cumperi materiale (detaliile, pe pagina CySA+ a CompTIA). Iar o certificare legată de un ecosistem, cum e SC-200, valorează mai mult la angajatorii care folosesc acele unelte: citește anunțurile înainte să alegi.
Întrebări de interviu pentru SOC analyst L1
Interviurile de L1 testează mai ales concepte și mod de gândire. Întrebări care apar des, cu ce se caută în răspuns:
- Care e diferența dintre eveniment, alertă și incident? Se caută ierarhia: nu orice eveniment e alertă, nu orice alertă e incident.
- Ce e un fals pozitiv și ce e un fals negativ? Care e mai periculos? Răspunsul matur: falsul negativ, pentru că e atacul pe care nu-l vezi; falsul pozitiv costă timp și atenție.
- Cum investighezi un e-mail raportat ca phishing? Antet, expeditor real, linkuri, atașament, câți alți utilizatori l-au primit, cine a dat click.
- Vezi zeci de evenimente 4625 pe același cont în câteva minute. Ce verifici? Sursa autentificărilor, dacă urmează un 4624 reușit, dacă e același cont pe mai multe stații sau mai multe conturi din aceeași sursă (tiparul de password spraying).
- Cum explici handshake-ul TCP și ce porturi folosesc DNS, HTTP, HTTPS, RDP, SMB? Fundamente pe care nu le poți delega.
- Un sistem de triaj cu AI marchează o alertă drept benignă. Când nu ai încredere în verdict? Întrebare tot mai frecventă: răspunsul bun vorbește despre verificarea surselor citate, impactul activului, încrederea scăzută și regula că AI-ul nu închide niciodată singur un caz cu impact mare.
- Când escaladezi la L2? Arată că știi procedura, nu doar tehnica: impact, incertitudine, obligații de notificare.
- Povestește o problemă pe care ai investigat-o în laboratorul tău. Aici laboratorul propriu face diferența.
Piața din România: de unde vine cererea
Cererea de capacitate de detecție și răspuns are în România și o bază legală. Directiva NIS2 a fost transpusă prin OUG 155/2024, aprobată cu modificări prin Legea 124/2025, iar DNSC (Directoratul Național de Securitate Cibernetică) este autoritatea competentă și îndeplinește funcția de CSIRT național. Potrivit art. 15 alin. (7) lit. a) și b) din textul consolidat al ordonanței pe legislatie.just.ro, entitățile esențiale și importante transmit o avertizare timpurie în cel mult 24 de ore de la data la care au luat cunoștință de un incident semnificativ și o raportare a incidentului în cel mult 72 de ore.
Ca să respecți aceste termene, întâi trebuie să afli că ai un incident: asta e exact munca unui SOC, intern sau contractat la un furnizor de servicii gestionate. Obligațiile conducerii, termenele și amenzile sunt detaliate în articolul despre NIS2 în România, iar panorama uneltelor AI din SOC în ghidul despre AI în securitatea cibernetică.
Numărul de posturi SOC deschise nu apare într-o sursă publică cu metodologie, așa că nu-ți dăm o cifră. Caută singur pe platformele de recrutare „SOC analyst”, „analist securitate” și „L1” și notează ce cer anunțurile: limbi străine, ture, unelte, salariu afișat.
Salariul unui analist SOC în România: ce arată datele publice
Nu există o sursă publică, cu metodologie, dedicată strict postului de analist SOC L1 în România. Cea mai apropiată pe care am găsit-o este Paylab, pagina „Specialist securitate IT”, care raportează intervalul în care se încadrează 80% dintre respondenți. Iată valorile afișate la 26 octombrie 2026, alături de rolurile din care vin de obicei juniorii:
| Rol (denumirea Paylab) | 80% dintre respondenți câștigă între |
|---|---|
| IT Helpdesk/Technical Support Specialist | 4.108 – 9.444 RON |
| Administrator de rețea IT | 4.861 – 13.687 RON |
| Administrator de sistem | 5.152 – 12.905 RON |
| Specialist securitate IT | 7.185 – 19.318 RON |
Cum citești corect aceste cifre:
- Sunt auto-raportate. Paylab spune că sondajul se bazează pe date de la angajați, curățate de valori extreme și duplicate. Nu sunt date de salarizare de la angajatori.
- Brut sau net nu e clar. Pagina numește intervalul „lunar net”, dar precizează în același paragraf că „salariile din sondaj sunt exprimate în brut”. Până la o clarificare a sursei, folosește intervalul ca ordin de mărime, nu ca reper de negociere.
- „Specialist securitate IT” e mai larg decât L1. Descrierea postului include politici de securitate, configurarea sistemelor de securitate și consultanță, deci intervalul amestecă juniori și profesioniști cu experiență.
- Valorile se schimbă odată cu răspunsurile; verifică pagina la zi.
Ce mută salariul în practică: nivelul (L1 sau L2), modelul de program (ture de noapte și weekend sau program de zi), limbile străine cerute, tipul angajatorului (SOC intern sau MSSP) și uneltele cerute în anunț. Cel mai fiabil reper pentru un post anume rămâne intervalul afișat în anunț sau cel pe care îl ceri explicit la primul apel cu recrutorul. Pregătirea discuției propriu-zise e tratată în articolul despre negocierea salariului cu ajutorul AI.
Cum folosești AI-ul în pregătire fără să te păcălești
Folosește AI-ul ca pe un coleg pe care îl verifici: cere-i să-ți explice un câmp de log, să-ți propună ipoteze pentru o alertă din laborator sau să-ți pună întrebări de interviu, apoi confirmă răspunsul în documentația oficială. Nu-i trimite loguri reale de la un angajator, date personale sau chei; la job respecți politica firmei despre uneltele AI.
Ce date au voie să intre într-un model și cum se securizează o aplicație cu LLM sunt teme de guvernanță, tratate în cursul AI Security și Ethical Engineering: cursul de SOC te învață să operezi controalele, acesta să le proiectezi ca politică.
Întrebări frecvente
Cât câștigă un junior SOC analyst în România? Nu există o sursă publică dedicată strict postului de L1. Pentru „Specialist securitate IT”, un rol mai larg, Paylab afișa la 26 octombrie 2026 un interval de 7.185 – 19.318 RON pentru 80% dintre respondenți, din date auto-raportate și fără o precizare clară brut/net. Reperul fiabil rămâne intervalul din anunț.
Va înlocui AI-ul analiștii SOC? AI-ul preia o parte din sarcinile de tier 1 (gruparea alertelor, adunarea contextului, primul rezumat), dar nu și răspunderea pentru decizie. În sondajul ISC2 din 2025, 52% dintre profesioniști se așteaptă la o nevoie mai mică de personal la nivel de intrare, iar 31% la roluri noi pentru juniori. Cresc în valoare investigația, verificarea output-ului AI și detecția.
Ce face un SOC analyst L1? Preia alertele din coadă, verifică dacă sunt fals pozitive, adună contextul, documentează tichetul și închide alerta benignă sau o escaladează la L2. În SOC-urile 24/7 se lucrează în ture.
Pot deveni analist SOC fără experiență în securitate? Da, de obicei pornind din helpdesk, administrare de sisteme sau rețele. Contează fundamentele, un laborator propriu pe sisteme care îți aparțin și o certificare de intrare; ISC2 precizează că CC nu cere experiență profesională.
Ce întrebări primești la interviul de SOC analyst? Mai ales conceptuale: diferența dintre eveniment, alertă și incident, fals pozitiv vs fals negativ, investigarea unui e-mail de phishing, interpretarea eșecurilor repetate de autentificare, fundamente de rețea și, tot mai des, când nu ai încredere în verdictul unui sistem de triaj cu AI.
Concluzie
Analistul SOC rămâne omul care decide ce înseamnă o alertă, chiar dacă tot mai mult din drumul până la acea decizie îl parcurge un sistem cu AI. Rutina de tier 1 se automatizează, așa că valoarea juniorului se mută spre investigație, verificarea output-ului AI, detecție și comunicare. Intrarea se face realist dintr-un rol tehnic vecin, cu fundamente solide, un laborator propriu și o certificare verificată la emitent. Datele salariale publice din România sunt orientative și trebuie citite cu atenție la ce măsoară, iar cererea are și o bază legală, prin obligațiile de detectare și raportare din NIS2.
Verificat la 26 octombrie 2026 pe profilurile ECSF publicate de ENISA, pe NICE Framework (NIST), pe paginile ISC2 despre 2025 AI Adoption Pulse Survey și 2025 Cybersecurity Workforce Study, pe paginile emitenților de certificări (ISC2, CompTIA, Centri, Microsoft Learn, GIAC), pe textul consolidat al OUG 155/2024 de pe legislatie.just.ro și pe paginile Paylab România pentru rolurile din IT. Versiunile certificărilor, salariile raportate și textele legale se schimbă: reverifică sursele înainte de o decizie.

Cursul care continuă acest articol
AI pentru Securitate Cibernetică: SOC, Threat Hunting și Apărare Asistată de AI
Ai citit teoria. În curs o aplici: lecții structurate pe module, exerciții și quiz-uri cu feedback imediat, Profesorul AI integrat în fiecare lecție și progres salvat automat. La final primești o atestare privată de finalizare.
Din programa cursului
- Modul 0 — Cadru legal și etic OBLIGATORIU: blue-team-first
- Peisajul amenințărilor AI 2026: threat intelligence pentru apărători
- AI în SOC: triaj de alerte, reducerea zgomotului și enrichment
- Threat hunting asistat de AI
+ încă 7 module în programa completă
499 lei pe lună pentru acest curs, TVA 21% inclus · sau 1.999 lei pe lună pentru toate cele 25 de cursuri IT Pro (vezi ce înveți în tot parcursul).
Abonament lunar, cu reînnoire automată · anulezi oricând din contul tău · conținut digital cu acces imediat, vezi condițiile de retragere. Atestarea confirmă parcurgerea cursului și este privată — nu este diplomă și nu este calificare recunoscută de stat.