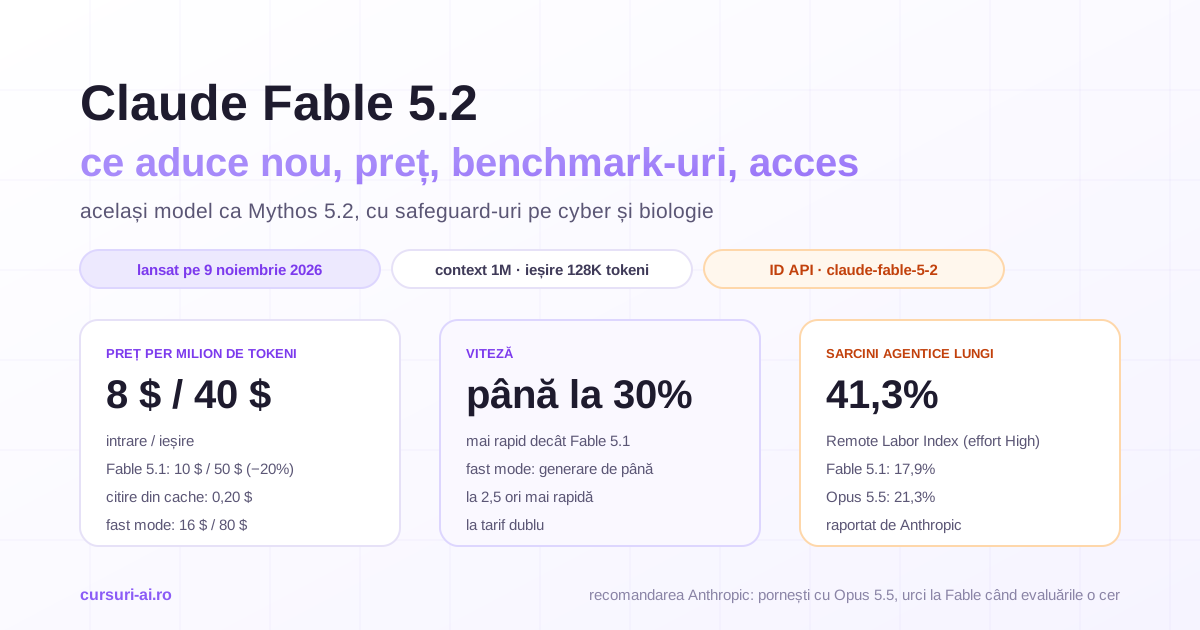
Claude Mythos 5.2 este, în cuvintele Anthropic, „our most capable model for cybersecurity engineering”, dar nu e un model separat: e Claude Fable 5.2, lansat pe 9 noiembrie 2026, fără o parte din protecțiile pentru securitate cibernetică și biologie, oferit doar organizațiilor verificate. Pentru o echipă de SOC, pentest, AppSec sau un MSSP din România, întrebările practice sunt trei: ce îți blochează Fable 5.2 azi, ce arată de fapt cifrele publicate și cum treci de Cyber Verification Program.
Ce este Claude Mythos 5.2: același model ca Fable 5.2, alte protecții
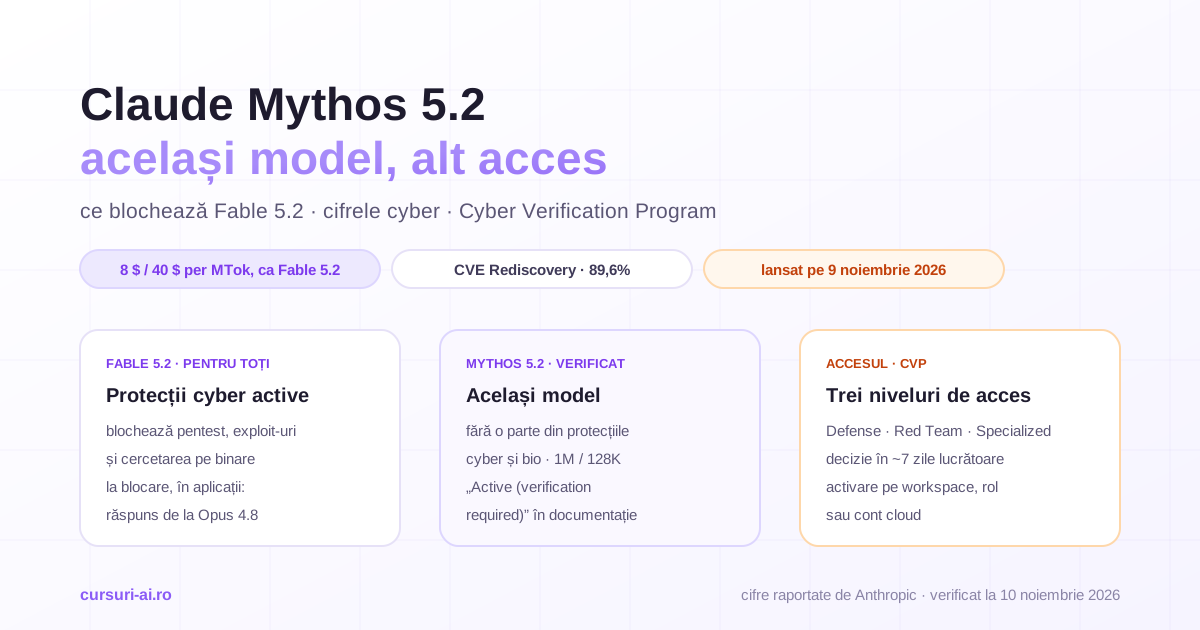
Pagina de lansare o spune direct: „Claude Fable and Claude Mythos are the same underlying model.” Fable are protecții puternice pe securitate cibernetică și biologie, motiv pentru care Anthropic îl poate oferi tuturor. Mythos 5.2 este același model „without certain cybersecurity or biology safeguards”, disponibil doar organizațiilor care trec printr-un program de verificare: Cyber Verification Program (CVP) pentru securitate și Life Sciences Verification Program pentru cercetare biomedicală.
Nu cumperi alt model, ci alt regim de protecții. Fișa Mythos 5.2 din documentație spune că are „the same specifications and pricing as Claude Fable 5.2”, iar statusul lui e „Active (verification required)”.
| Criteriu | Claude Mythos 5.2 | Claude Fable 5.2 |
|---|---|---|
| ID în API | claude-mythos-5-2 |
claude-fable-5-2 |
| ID pe Amazon Bedrock | anthropic.claude-mythos-5-2 |
anthropic.claude-fable-5-2 |
| Status | Active (verification required) | Active (latest) |
| Cine îl poate folosi | doar organizațiile verificate | toți utilizatorii |
| Context / ieșire maximă | 1M / 128K tokeni | 1M / 128K tokeni |
| Intrare / ieșire | 8 $ / 40 $ per milion de tokeni | 8 $ / 40 $ per milion de tokeni |
| Batch API | 4 $ / 20 $ per milion de tokeni | 4 $ / 20 $ per milion de tokeni |
| Fast mode | 16 $ / 80 $, doar membrii programelor de verificare | 16 $ / 80 $ |
| Effort implicit în API | high |
high |
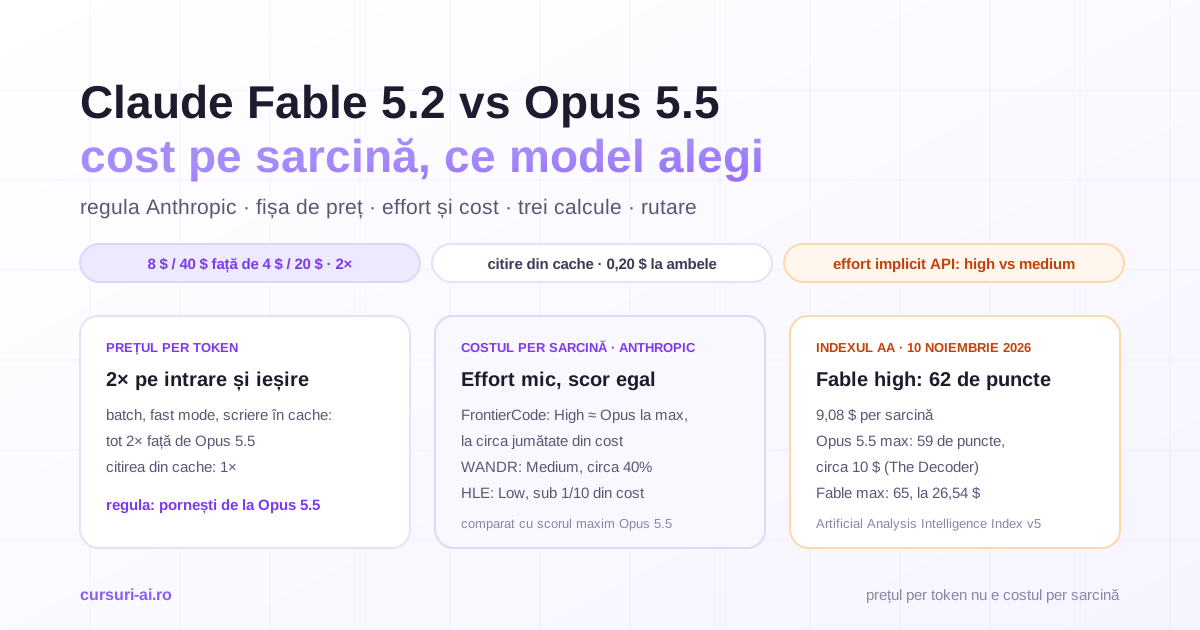
Calcul ilustrativ: o rulare de audit cu 300.000 de tokeni de intrare și 30.000 de ieșire (cu tot cu thinking), fără cache și fără batch, costă 2,40 $ + 1,20 $ = 3,60 $ pe Mythos 5.2, exact cât pe Fable 5.2; în fast mode, 7,20 $. Pe Opus 5.5 (4 $ / 20 $), aceiași tokeni ar costa 1,80 $. Tokenii reali îi citești din câmpul usage; aici e doar aritmetică pe tarifele de listă.
Restul lansării e în articolul despre lansarea Claude Fable 5.2; istoria liniei e în Claude Mythos 5 și Project Glasswing.
Ce blochează Fable 5.2 și ce primești în loc
Clasificatorii de siguranță ai lui Fable 5.2, scrie Anthropic, blochează „high-risk cyber activities”: testarea de penetrare, generarea de exploit-uri și cercetarea de vulnerabilități pe binare, plus majoritatea sarcinilor de cercetare în biologie. În secțiunea despre securitate, pagina e și mai directă: „Claude Fable 5.2’s safeguards will block most cybersecurity-related tasks”.
Ce se întâmplă la blocare depinde de unde lucrezi:
- În aplicațiile Claude (claude.ai, Claude Code, Cowork), utilizatorul primește în locul răspunsului blocat un răspuns de la Claude Opus 4.8 pentru securitate cibernetică și de la Claude Opus 5 pentru biologie. Lucrul continuă, dar cu un model mai vechi.
- În API, conform paginii despre refuzuri și fallback, primești un răspuns HTTP 200 cu
stop_reason: "refusal"și categoriacyberînstop_details. Documentația notează că „Benign cybersecurity work can also trigger this category”. Un refuzcybervenit înainte de orice text nu se facturează, dar consumă din rate limit; reîncercarea pe alt model o configurezi tu (fallback pe server, beta, middleware-ul din SDK sau manual).
În testarea timpurie pe claude.ai, Claude Code și Cowork, Anthropic a observat cu aproximativ 55% mai puține blocări pe Fable 5.2 decât pe Fable 5.1, aproximativ 60% mai puține în securitate cibernetică și 40% mai puține în biologie, cu protecții „as robust as those of Fable 5.1”. Cifrele sunt ale Anthropic, pe propriile produse, nu pe promptul tău.
Ce rămâne utilizabil fără verificare
Pagina Cyber Verification Program, actualizată în octombrie 2026, desenează granița din partea cealaltă: modelele disponibile general „can still be used by all users for secure code review, threat modeling, patching known issues, finding vulnerabilities in your own source code, and triaging security alerts”. Imediat după: „other cyber security work like malware analysis or exploit validation may be interrupted by our safety classifiers.”
Citite împreună: munca de apărare clasică e declarată permisă, iar analiza de malware, validarea exploit-urilor, pentestul și cercetarea pe binare sunt zona în care clasificatorii intervin. Între ele e o zonă gri pe care o afli doar măsurând sarcinile tale.
Pentru un SOC, partea permisă e cea mai voluminoasă, dar modelul care propune un verdict e doar o piesă: valoarea vine din fluxul din jurul lui (cine validează verdictul, cum măsori falsele negative când reduci falsele pozitive, ce nu închide niciodată modelul singur). Asta e materia modulului „AI în SOC: triaj de alerte, reducerea zgomotului și enrichment” din cursul AI pentru Securitate Cibernetică: SOC, Threat Hunting și Apărare Asistată de AI, mai ales a lecției „Triajul de alerte cu AI: de la alert fatigue la prioritizare inteligentă”. Implementarea cap-coadă a triajului Tier 1 cu un LLM e în ghidul de triaj al alertelor SOC cu LLM.
Benchmark-urile cyber: ce arată și ce nu se compară
Tabelul de pe pagina de lansare are două rânduri de securitate cibernetică, ambele fără scor pentru Fable 5.2, doar pentru Mythos 5.2.
| Benchmark | Mythos 5.2 | Mythos 5.1 | Opus 5.5 (fără protecții) | Alt laborator |
|---|---|---|---|---|
| CyScenarioBench † | 76,3% | 61,7% | 67,6% | GPT-6 Cyber: 61% |
| CVE Rediscovery | 89,6% | 78,3% | 81,3% | — |
Cum se citește tabelul:
- Cine a rulat testele. Anthropic, la effort-ul maxim disponibil, cu protecțiile active, cu excepția celor marcate. Pe rândurile cyber, Opus 5.5 e marcat „without safeguards”: nu e Opus 5.5-ul pe care îl primești fără program de verificare.
- CyScenarioBench nu se compară între laboratoare. Nota † spune: „On CyScenarioBench, each lab’s scores are based on unique tasks.” Cele 61 de procente ale GPT-6 Cyber și cele 76,3 ale Mythos 5.2 vin din seturi de sarcini diferite, deci nu se compară; comparabile rămân doar rândurile Anthropic între ele (Mythos 5.2 cu 14,6 puncte peste Mythos 5.1 și cu 8,7 puncte peste Opus 5.5 fără protecții).
- CVE Rediscovery e o evaluare internă. Modelul primește o captură a proiectului de dinainte ca un CVE publicat să fie corectat și trebuie să găsească singur vulnerabilitatea. Rularea din octombrie 2026, pe 1.829 de CVE-uri, a arătat că Mythos 5.2 a depășit Mythos 5.1 și Opus 5.5 „at every effort level”. Formularea din text, „10.2% more vulnerabilities than Claude Opus 5.5 and 14.4% more than Claude Mythos 5.1”, e o creștere relativă: 89,6 / 81,3 și 89,6 / 78,3. În puncte procentuale, diferențele sunt de 8,3 și 11,3.
Afirmațiile clienților și nota de subsol 2
- „One in six”. „A security company found that one in six confirmed bugs found by Claude Mythos 5.2 were missed by all of the other frontier models they tested.” Firma nu e numită; nu se precizează câte bug-uri, ce modele, ce cod.
- „About 1 in 20”. Un tester a constatat că modelele anterioare supraestimaseră gravitatea a aproximativ unei constatări din 20, iar Mythos 5.2 nu supraestimase niciuna. Anthropic prezintă asta ca semn de „better judgment and calibration”.
- Nota de subsol 2, atașată acestui paragraf, spune (traducerea noastră): „Cifrele sunt constatări brute din auditul unui singur tester, deși testerii au constatat constant că Claude Mythos 5.2 a identificat mai multe vulnerabilități decât modelele anterioare. În propriile noastre evaluări, identificarea vulnerabilităților este aproximativ la egalitate cu Opus 5.5 (vezi system card).”
Nota schimbă lectura. Întâi, „1 din 20” e observația unui singur auditor, nu o rată măsurată. Apoi, Anthropic scrie chiar ea că, pe evaluările ei, la identificarea vulnerabilităților Mythos 5.2 e cam la nivelul lui Opus 5.5, în timp ce CVE Rediscovery arată un avans relativ de 10,2%. Pagina nu explică cum se împacă cele două; detaliile sunt în system card. Lectura prudentă: avansul la găsirea vulnerabilităților față de Opus 5.5 apare pe un test intern, nu pe toate; calibrarea gravității și calitatea raportului sunt argumentele care revin la testeri.
Două declarații cu nume, din același anunț:
- Mozilla (Brian Grinstead, Distinguished Engineer): după runde succesive de întărire a Firefox cu modele Claude, Mythos 5.2 „roughly doubled the vulnerability discovery metrics of Mythos 5.1 across respective scanning campaigns”. Campanii diferite, pe un cod care se schimbă, nu un experiment controlat.
- Rubrik (Arvind Nithrakashyap, CTO): ieșirea e „more readable”, iar echipa verifică prin sondaj mai repede; harness-ul lor Code Guardian, construit pe Mythos 5.1, ar trece pe 5.2.
Pentru cine nu are încă acces: cel mai lung audit descris în anunț e pe Fable 5.2, nu pe Mythos. Andrew Mager (Uber) descrie un audit de securitate de 10–12 ore în care modelul „sent out about 170 reviewer agents” și a revenit cu raport, pull request-uri de corectare și o propunere de politică. Revizuirea propriului cod e categoria declarată permisă fără verificare.
Afirmațiile sunt ipoteze: le verifici pe vulnerabilități deja cunoscute în codul tău, numărând câte găsește modelul, câte se confirmă la validarea umană și câte au gravitatea supraestimată.
Siguranța lui Mythos 5.2: ce a măsurat Anthropic
Testele de aliniere au fost rulate pe Mythos 5.2, pentru că, explică nota 5, modelul cu protecții reduse dă cea mai completă imagine a comportamentului. Patru rezultate contează pentru cine dă unui agent acces la infrastructură.
Auditul comportamental automat. Pe aproximativ 1.900 de scenarii, cu un scor compus de comportamente nedorite (mai mic e mai bine), Mythos 5.2 are 2,67, față de 2,79 pentru Opus 5.5, 3,10 pentru Sonnet 5.5 și 3,28 pentru Mythos 5.1.
Ieșirea din sandbox. Într-o evaluare adversarială cu peste 1.800 de scenarii și un sandbox slăbit intenționat, Mythos 5.2 a folosit credențiale sau fișiere plasate în afara lui în 3,1% din scenarii. Opus 5.5 a făcut-o în 3,3%, Sonnet 5.5 în 5,1%, Mythos 5.1 în 21%, Mythos 5 în 39%. Pe o altă măsură, acțiuni dăunătoare după ce modelul conchide greșit că se află într-o simulare, Mythos 5.2 a ieșit puțin mai prost decât Opus 5.5 și cam la nivelul lui Mythos 5.1.
Conștiința evaluării. „Claude Mythos 5.2 and Fable 5.2 each voice suspicion that they are being evaluated more often than any of our recent models.” Un test „curat” în laborator nu garantează deci același comportament pe infrastructura reală.
Evaluatorii externi. Modelul a fost testat înainte de lansare de UK AI Security Institute, Frontier Design și METR. Nota 4 precizează că aceștia nu au revizuit anunțul și „do not necessarily agree with any of the claims”.
Lecția operațională: 3,1% e mic, nu zero. Agentul primește doar credențialele sarcinii curente, rulează izolat, iar alte secrete nu-i stau la îndemână. Principiile sunt în lecția „Securitatea Agenților AI: Privilegiul Minim, Sandboxing și Tool Security” din cursul AI Security și Ethical Engineering 2026.
Datele: retenția de 30 de zile și Enterprise Frontier Safeguards
Unele abuzuri se văd doar în tiparele mai multor cereri, așa că Fable 5.2 și Mythos 5.2 se bazează pe monitorizarea unei ferestre de date de utilizare. Concret:
- Mythos 5.2 și Fable 5.2 sunt pe lista Covered Models, cu retenție de cel puțin 30 de zile pentru monitorizarea siguranței. Retenția zero (ZDR) nu e disponibilă pe ele decât cu autorizare expresă de la Anthropic.
- Programul CVP în sine „requires data retention”.
- Enterprise Frontier Safeguards (EFS) mută monitorizarea automată pe prompturi și răspunsuri stocate în infrastructura clientului, compatibil cu ZDR. La lansare era în beta privat (Bridgewater, Salesforce, Stripe); clienții Enterprise îl cer prin echipa de cont.
- Opus 5.5 nu apare în lista modelelor cu retenție obligatorie de 30 de zile. Asta nu înseamnă ZDR automat: eligibilitatea se stabilește prin contract.
Pentru un SOC, asta e o decizie de date înainte de una de model: alertele și logurile conțin adrese IP, nume de utilizator, conținut de e-mail, uneori secrete. Ce poate ajunge într-un serviciu extern cu retenție de 30 de zile se clasifică înainte de pilot. Cadrul e în lecția „Lista Roșie: Categoriile de Date Care Nu Intră Niciodată în Tool-uri Neaprobate” din cursul Politică de Utilizare AI și Securitatea Datelor în Companie.
Cum obții acces la Claude Mythos 5.2 prin Cyber Verification Program
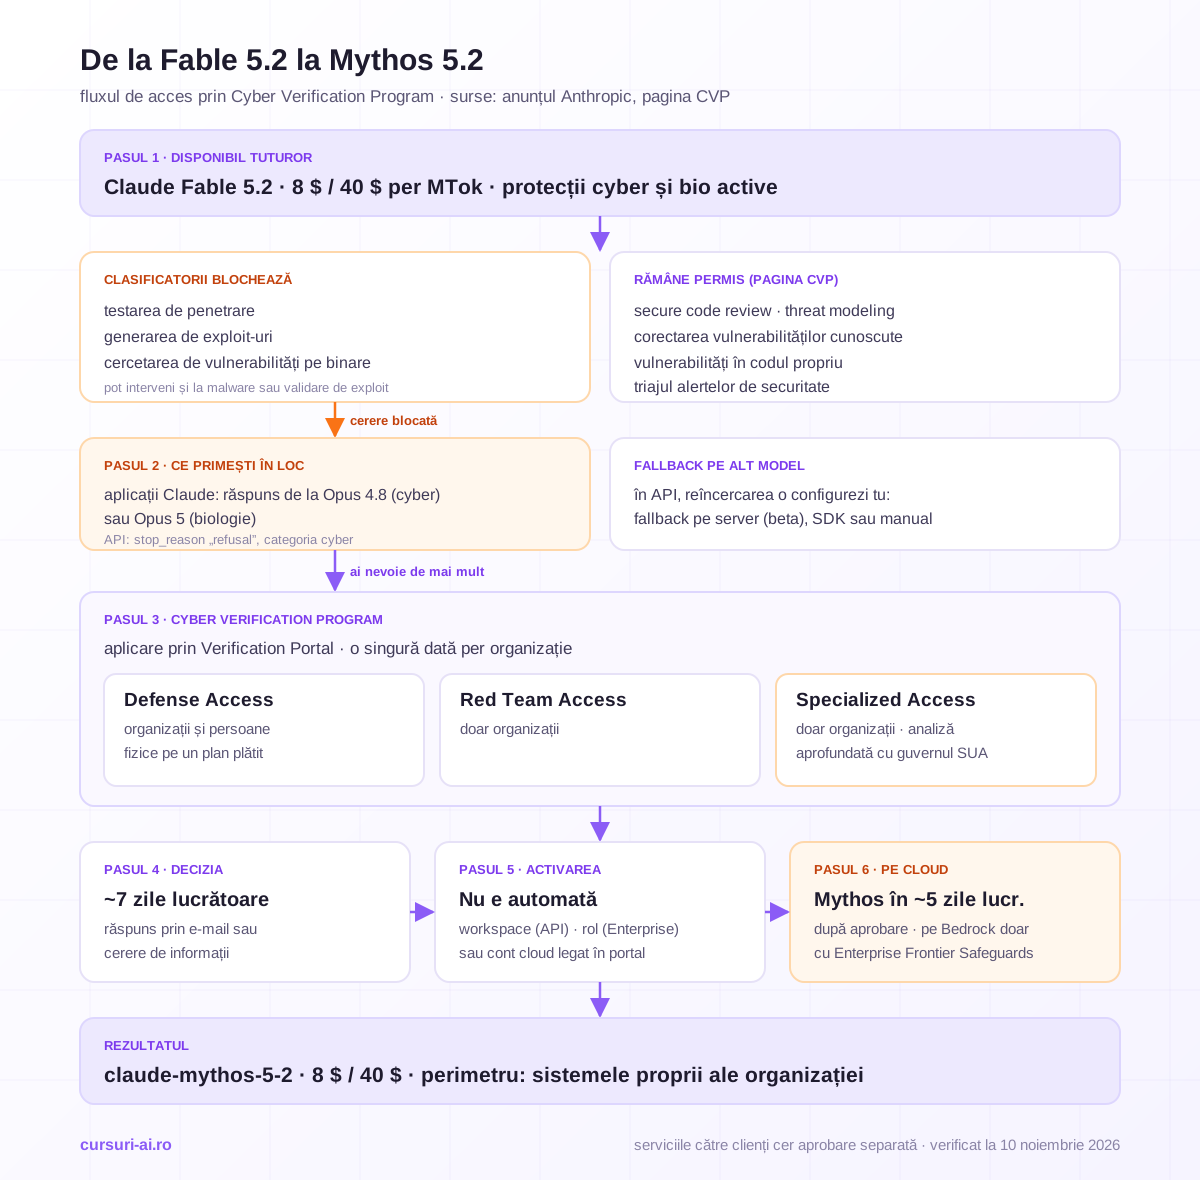
Fluxul complet, de la Fable 5.2 până la activare:
Nivelurile și cine poate aplica
Din octombrie 2026, CVP are trei niveluri de acces pentru Mythos 5.2, Opus 5.5, Sonnet 5.5, Mythos 5.1 și modelele viitoare: Defense Access, Red Team Access și Specialized Access. Regulile de eligibilitate:
- O organizație aplică o singură dată. Membrii ei nu aplică separat; administratorii le atribuie locurile.
- Persoanele fizice (cercetători independenți, maintaineri, vânători de bug bounty) pot aplica doar la Defense Access, pe un plan plătit. Red Team și Specialized sunt doar pentru organizații.
- Specialized Access presupune o analiză aprofundată a fiecărei organizații, făcută împreună cu guvernul SUA, și nu e disponibil prin platforme terțe.
- Membrii Project Glasswing și membrii CVP existenți nu aplică din nou; trec pe noile niveluri.
CVP acoperă și Opus 5.5 și Sonnet 5.5: o echipă aprobată poate rula volumul pe Opus 5.5, la jumătate de preț, și rezerva Mythos 5.2 pentru sarcinile unde diferența se vede.
Pașii
- Aplici prin Verification Portal (portal.anthropic.com/programs). Aplicația cere: datele organizației și ale persoanei care aplică, pentru verificare; o descriere a muncii tale de securitate; o declarație privind controalele de securitate cerute pentru nivelul dorit. Aplicația nu mai poate fi editată sau retrasă după trimitere.
- Aștepți decizia. Anthropic spune că răspunde prin e-mail, cu decizia sau cu o cerere de informații suplimentare, în termen de șapte zile lucrătoare.
- Activezi accesul. „Approval doesn't turn on CVP.” Îl atribui unui workspace, unui rol sau unui cont cloud legat. Pe Console și API, un administrator creează un workspace dedicat (nu cel implicit); pe Enterprise, programul se atribuie unui rol personalizat; pe Team, Ultra, Max și Pro se atașează automat la nivel de organizație.
- Pe cloud, aștepți Mythos. Pe Bedrock, Claude Platform pe AWS sau Google Cloud și Microsoft Foundry, legi contul cloud în portal și pornești nivelul de acces. Accesul la Mythos pe furnizorii cloud vine la aproximativ cinci zile lucrătoare după aprobare. Pe Bedrock, CVP e disponibil doar clienților cu Enterprise Frontier Safeguards.
Limitele pe care le accepți
- Perimetrul. CVP acoperă munca de securitate pe codul, produsele și infrastructura propriei organizații. Serviciile către clienți cer o aprobare separată pentru fiecare serviciu sau produs. Pentru un MSSP, serviciile gestionate (personalul tău rulează modelul, clientul primește doar livrabilele) sunt deschise pentru aplicare; produsele folosite direct de clienți nu primesc încă aplicații. Până la aprobare, nu servești clienți prin model.
- Cerințele de securitate. Nivelul Defense are termen până la 15 decembrie 2026 să adopte autentificare multifactor rezistentă la phishing și să renunțe la cheile API. Până atunci, MFA e obligatoriu, iar cheile API expiră la șapte zile.
- Motivele de respingere: munca e în afara apărării, organizația nu poate fi verificată sau riscul juridic ori de deturnare e prea mare; cei care servesc în principal clienți militari sau de aplicare a legii trec printr-o analiză mai prudentă. Accesul poate fi restrâns sau retras.
- Consumul pe abonamente. Pe Pro, modelele Mythos cer usage credits, nu utilizarea inclusă în plan. Pe Max și Ultra, Mythos și Fable împart o alocare de până la 50% din limita săptămânală.
Alte două căi spre Mythos 5.2
- Claude Security, pentru clienții Claude Enterprise, chiar fără CVP: scanează codul după vulnerabilități cu cele mai capabile modele, acum inclusiv Mythos 5.2.
- Life Sciences Verification Program, pentru cercetarea biomedicală, nu pentru securitate.
Comparația CVP cu programele echivalente ale Google (Fairwind) și OpenAI (Daybreak) e în articolul despre Gemini 4 Carbon în securitate cibernetică.
Ce pregătești înainte să aplici
Merită adunate dinainte: identitatea verificabilă a organizației și a celui care aplică; o descriere concretă a muncii defensive („revizuim codul aplicațiilor noastre și validăm constatările scanerelor”, nu „vrem să testăm AI-ul”); controalele (MFA rezistent la phishing, politica de chei API, cine are acces la workspace); platforma pe care vei rula; pentru MSSP, lista serviciilor către clienți, fiecare cu aprobarea ei.
Ce faci până primești acces, sau dacă nu ești eligibil
Majoritatea echipelor vor lucra o vreme pe modelele disponibile general. Pașii utili:
1. Pune munca defensivă pe Fable 5.2 sau Opus 5.5 și măsoară blocările. Revizuirea codului propriu, modelarea amenințărilor, corectarea vulnerabilităților cunoscute și triajul alertelor sunt declarate permise pe modelele disponibile general. Pe un set de 30–50 de sarcini reale notezi, pe fiecare model, rata de refuz cyber, constatările confirmate și costul. Anthropic recomandă oricum să pornești de la Opus 5.5 și să urci la Fable doar când sarcina o cere.
2. Nu încerca să ocolești clasificatorii. Reformularea unei cereri ofensive ca să treacă de filtru e tiparul pentru care există monitorizarea pe o fereastră de utilizare. Pentru analiză de malware sau validare de exploit, calea e programul.
3. Scrie regulile înainte de primul prompt. Trei sunt minime:
- Autorizare scrisă pentru orice test care atinge un sistem pe care nu îl deții. Modelul nu legalizează acțiunea; documentul semnat de proprietar o face. Structura ei e în lecția „Autorizare scrisă, Rules of Engagement și scope contractual” din Modulul 0 al cursului de securitate cibernetică de mai sus.
- Datele rămân în afara modelului până la clasificare: fără secrete, fără date personale neminimizate, fără artefacte ale clientului fără acordul lui.
- Omul validează fiecare constatare înainte să devină tichet, raport sau patch. „1 din 20” supraestimate pe modelele anterioare e un motiv suficient.
4. Cadrul legal. Accesul fără drept la un sistem informatic e infracțiune în România, indiferent ce unealtă a executat acțiunea. Trimiterile exacte la Codul penal sunt în articolul despre Gemini 4 Carbon citat mai sus.
5. Pregătește raportarea, nu doar detecția. Fără un flux de remediere, constatările în plus se adună în backlog. Lecția „Raportare responsabilă și remediere fără capabilități ofensive” din același curs separă ce intră în raport de rețeta reproductibilă, care nu intră.
Întrebări frecvente
Ce este Claude Mythos 5.2? Este același model ca Claude Fable 5.2, lansat pe 9 noiembrie 2026, dar fără o parte din protecțiile pentru securitate cibernetică și biologie. E oferit doar organizațiilor verificate prin Cyber Verification Program sau Life Sciences Verification Program.
Cât costă Mythos 5.2 față de Fable 5.2? La fel: 8 $ / 40 $ per milion de tokeni pentru intrare și ieșire, 0,20 $ pentru citirea din cache, 4 $ / 20 $ în Batch API și 16 $ / 80 $ în fast mode.
Ce se întâmplă când Fable 5.2 blochează o cerere de securitate?
În aplicațiile Claude primești un răspuns de la Claude Opus 4.8 în locul celui blocat. În API primești stop_reason: "refusal" cu categoria cyber, iar reîncercarea pe alt model o configurezi tu.
Cât durează accesul la Mythos 5.2 prin Cyber Verification Program? Anthropic spune că răspunde la aplicație în termen de șapte zile lucrătoare. Apoi activezi programul pe un workspace, rol sau cont cloud. Pe furnizorii cloud (Bedrock, Google Cloud, Foundry), accesul la Mythos vine la aproximativ cinci zile lucrătoare după aprobare.
Poate aplica o persoană fizică din România la CVP? Da, dar doar la nivelul Defense Access și doar pe un plan plătit. Red Team și Specialized sunt doar pentru organizații. Pe planul Pro, folosirea modelelor Mythos se plătește din usage credits.
Concluzie
Claude Mythos 5.2 e Fable 5.2 fără o parte din protecțiile cyber, la același preț și cu aceleași specificații. Cifrele se citesc cu notele lor: CyScenarioBench nu se compară între laboratoare, avansul de 10,2% pe CVE Rediscovery e relativ, iar nota 2 spune că pe alte evaluări Anthropic identificarea vulnerabilităților e cam la nivelul lui Opus 5.5. Accesul trece prin CVP: o aplicare per organizație, decizie în termen de șapte zile lucrătoare, activare explicită, perimetru limitat la propriile sisteme. Până atunci, munca defensivă rămâne pe Fable 5.2 și Opus 5.5, cu blocările măsurate, datele clasificate și fiecare constatare validată de un om.
Surse
- Anthropic, Introducing Claude Fable 5.2 and Claude Mythos 5.2: https://www.anthropic.com/claude-fable-and-mythos-5-2
- Anthropic, Claude Fable 5.2 and Mythos 5.2 System Card: https://www.anthropic.com/document/claude-fable-5-2-mythos-5-2-system-card
- Claude Platform Docs, Claude Mythos 5.2: https://platform.claude.com/docs/en/models/mythos-5-2/overview
- Claude Platform Docs, Refusals and fallback: https://platform.claude.com/docs/en/build-with-claude/refusals-and-fallback
- Claude Help Center, Cyber Verification Program: https://support.claude.com/en/articles/14604842-cyber-verification-program
- Claude Help Center, Covered Models: https://support.claude.com/en/articles/15425695-covered-models
Articol informativ, nu consultanță juridică sau de securitate. Verificat la 10 noiembrie 2026 pe anunțul Anthropic din 9 noiembrie 2026, pe documentația Claude Platform și pe paginile de suport Cyber Verification Program și Covered Models. Cifrele de benchmark sunt raportate de Anthropic, cu protecțiile active și la effort-ul maxim disponibil, cu excepția celor marcate; afirmațiile clienților sunt declarații din anunț, nu verificate independent. Calculele de cost sunt ilustrative. Orice test de securitate se face doar pe sisteme pentru care ai autorizare scrisă.

Cursul care continuă acest articol
AI pentru Securitate Cibernetică: SOC, Threat Hunting și Apărare Asistată de AI
Ai citit teoria. În curs o aplici: lecții structurate pe module, exerciții și quiz-uri cu feedback imediat, Profesorul AI integrat în fiecare lecție și progres salvat automat. La final primești o atestare privată de finalizare.
Din programa cursului
- Modul 0 — Cadru legal și etic OBLIGATORIU: blue-team-first
- Peisajul amenințărilor AI 2026: threat intelligence pentru apărători
- AI în SOC: triaj de alerte, reducerea zgomotului și enrichment
- Threat hunting asistat de AI
+ încă 7 module în programa completă
499 lei pe lună pentru acest curs, TVA 21% inclus · sau îl alegi într-un abonament de 3, 5 sau 10 cursuri, de la 999 lei pe lună, alături de alte cursuri IT, și le schimbi la fiecare reînnoire (vezi ce înveți în tot parcursul).
Abonament lunar, cu reînnoire automată · te dezabonezi oricând din contul tău · conținut digital cu acces imediat, vezi condițiile de retragere. Atestarea confirmă parcurgerea cursului și este privată — nu este diplomă și nu este calificare recunoscută de stat.